日本資安連環爆,9家公司個資外洩災情整理
日本近期接連爆發企業遭駭事件,導致用戶個資外洩等災情。其中以 GMO 最為嚴重,旗下外匯保證金交易(FX)自動交易雲端服務遭入侵,駭客惡意下單,造成部分用戶資金損失。
除了金融領域,日本各大領域等業者也陸續發布公告遭駭。截至 10 月 28 日撰稿時,《加密城市》整理了近期個資外洩的日本主要 9 家公司與平台:卡普空、OTS 租車服務、索尼 So-net、コミックシーモア、ピッコマ、樂天旅遊等。
不過實際受害企業還有更多,如果有讀者使用過這些日本平台並確認受害,最近需要特別留意潛在的釣魚郵件、詐騙電話與簡訊。
遊戲類
卡普空(CAPCOM)
- 發現時間:10 月 19 日發現旗下共通會員帳號 CAPCOM ID 有遭不當存取的痕跡,當天即確認入侵事實。10 月 20 日成立對策本部,10 月 21 日向警方與個人情報保護委員會通報。
- 外洩內容:電子郵件與系統識別資訊,包括帳號建立時間、最後登入時間、登入次數與最後登入的用戶端 IP,全球合計 11,774,247 筆。其中 43 筆另含出生日期、性別、國家地區與暱稱。
- 其他影響:有 196 個帳號的密碼被竄改,卡普空已將這些帳號重設密碼,並表示未確認用戶自行設定的密碼外洩。信用卡資料不在外洩範圍內,各款遊戲的遊玩也不受影響。
《加密城市》編輯也在近日收到卡普空官方來信,個人受影響範圍為 email 外洩、系統識別資訊,所幸密碼並未被竄改。
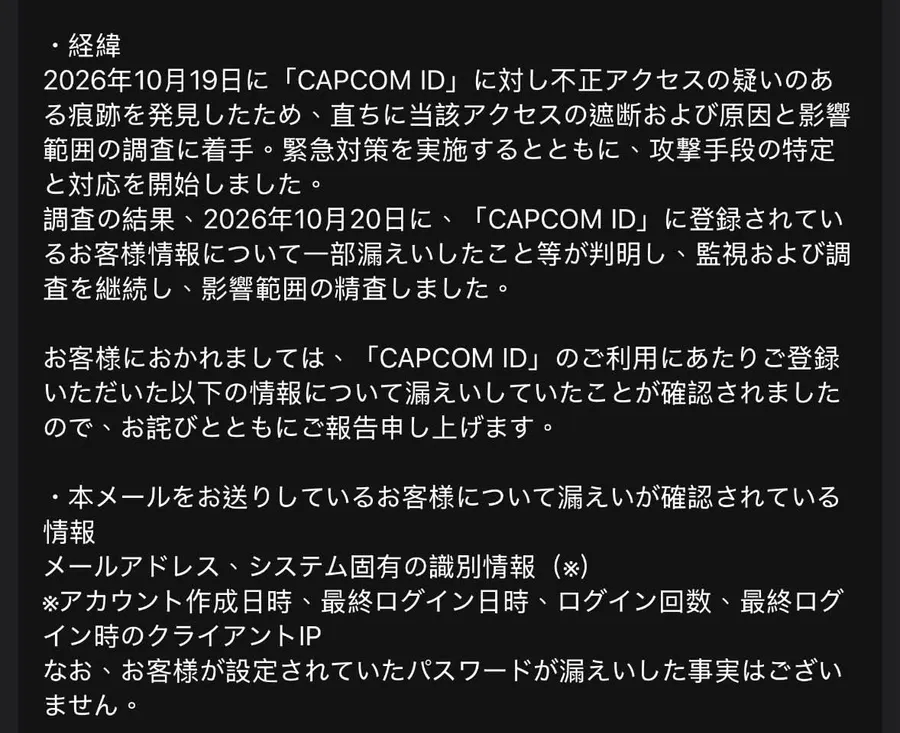
卡普空(CAPCOM)會員帳號遭駭,玩家電子郵件與系統識別資訊個資外洩(圖源:筆者email截圖)
BanG Dream OurNotes 營運商武士道
- 發現時間:10 月 27 日公告,《OurNotes》遊戲開發委託商的系統遭第三方不當存取,原因是委託商的管理疏失,目前該缺失已修正。武士道指出,僅憑玩家 ID 無法登入或盜用遊戲帳號,目前未確認有二次災害。
- 封測申請者:6 月 25 日至 6 月 29 日參與封測申請的應徵者共 10,194 人,外洩資料包括電子郵件、IP 位址、應徵時間與裝置類別(iOS 或 Android)。
- 客服詢問者:9 月 24 日至 10 月 14 日間聯繫客服的 3,034 人受影響,外洩內容含詢問本文,其中裝置資訊 2,832 件、玩家 ID 2,820 件、電子郵件 311 件、姓名 257 件、電話 11 件、住址與郵遞區號 6 件。
- 台灣方面:代理商 Bilibili 稍早公告,根據調查,《OurNotes》國際版與日服保管資料方式不同,未發現涉及此次事件的個人資料外洩情況。
索尼 So-net
- 發現時間:10 月 19 日會員資料庫遭駭,10 月 23 日確認後停止相關伺服器並阻斷攻擊來源,10 月 24 日查明外洩項目與件數。
- 會員資料:So-net 會員資料共 2,141,986 筆,其中現會員 1,869,771 筆、2026 年 3 月以後退會者 272,215 筆,外洩內容為姓名、電話、電子郵件、使用者 ID、出生日期、性別與網路連線 ID。
- 電子郵件帳密:部分郵件服務的帳號與密碼外洩,包括 Mail Service(G)24,655 筆、A-Box 17,672 筆、Sony VAIO Mail 7,005 筆與 PostPet 5,069 筆。So-net 已在 10 月 27 日將這些密碼初始化,請用戶自行重設。
- 其他資料:16 筆銀行帳戶資訊與 7 筆密碼重設通知書資料外洩,So-net 表示以上項目均不含信用卡資料。
- 台灣方面:台灣 So-net 代理《魔法少女小圓 Magia Exedra》等多款手遊,官方尚未公告,但幾個遊戲代理網頁緊急維護中。台灣 So-net 為中華電信轉投資事業,除遊戲外也經營寬頻上網、資安防護等業務。
索尼 So-net 10 月 19 日會員資料庫遭駭(圖源:So-net截圖)
電子書籍
コミックシーモア,NTT Solmare 營運
- 公告內容:10 月 21 日發布第 4 報,入侵路徑與攻擊手法已查明並完成阻斷,目前正進行安全確認與服務重啟準備,重啟時間尚未確定。
- 外洩內容:會員資料庫有 319 筆資料外洩,包括電子郵件、經雜湊處理的密碼、暱稱、出生日期與性別。系統日誌方面,最多約 420 萬筆資料外洩,可能含重複資料,內容為電子郵件、暱稱、出生日期與性別,不含密碼。
ピッコマ,日本電子漫畫巨頭
- 發現時間:10 月 24 日公告,電子報寄送系統 Blast Mail 的營運商在 10 月 21 日凌晨 0 時 30 分左右偵測到可疑存取並停止全部服務,10 月 24 日向ピッコマ(Piccoma)通報電子郵件外洩。
- 外洩內容:單次電子報寄送的收件人電子郵件,共 1,002,404 筆,目前未確認有其他資料外洩。遭入侵的是外部寄送系統,其 App、網站與自家系統未受攻擊,帳號、密碼與購買資訊不受影響。
旅遊業
樂天旅遊
- 事件一: 9 月 10 日發現子公司 Rakuten Travel Xchange 營運的部分海外飯店預約頁面異常,9 月 15 日查明原因,9 月 16 日完成系統修補。
最多約 4 萬筆訂房客戶資料受影響,包括姓名、電子郵件、電話、居住國、內部識別編號、預約資訊與同行者姓名及居住國,其中最多約 3 萬 6 千筆含付款資訊,內容為發卡機構識別碼、末 4 碼、持卡人名義、有效期限與國際品牌。另有最多約 260 萬筆登入者的姓名、電子郵件、電話與內部識別編號外洩。
- 事件二: 10 月 20 日偵測到多語言預約網站可能遭不當存取,同日查明原因,10 月 21 日完成修補。
最多約 86 萬筆登入客戶的電子郵件與內部識別編號外洩,另有最多約 4 萬筆住宿業者員工的帳號名稱、電子郵件與內部識別編號外洩。
樂天表示,完整卡號、安全碼、密碼、護照等證件資料與住址均不在外洩範圍,僅憑外洩資訊也無法進行付款或預借現金。受影響的海外飯店頁面涵蓋歐洲、美加與亞洲大洋洲部分地區,韓國、台灣、香港、新加坡與澳門等地不在其中。
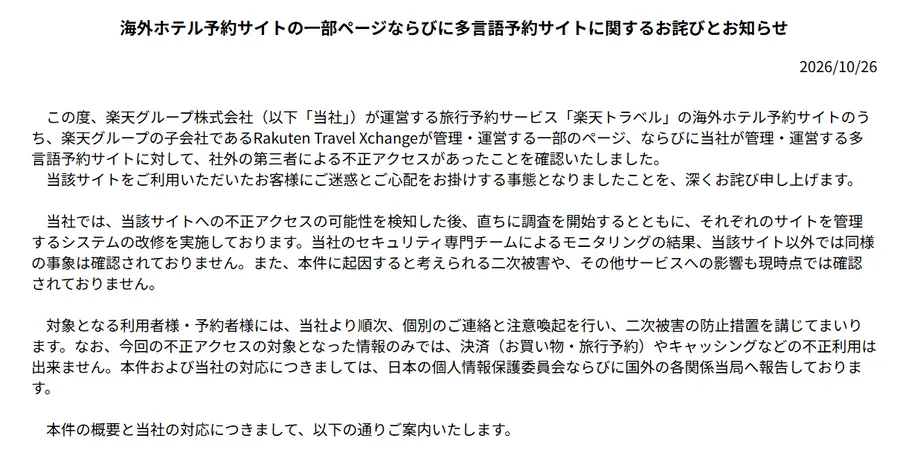
日本樂天旅遊近期兩度爆出個資外洩資安事件(圖源:樂天旅遊)
OTS 租車服務(沖縄ツーリスト)
- 外洩內容:提供旅客租車與旅行社服務的沖縄ツーリスト公布顧客個資外洩,**最多約 73 萬人的個資外洩,包括顧客住址、電話號碼、電子郵件與駕照號碼。**另有最多 6,000 件駕照影像存放於其他資料庫,目前尚不清楚是否外洩,公司持續調查中。
- 暗網販售疑慮:NHK 與資安公司的調查發現,疑似從該公司外洩的個資正在暗網販售。公司比對後發現,部分外洩資料的檔案與欄位名稱與暗網販售內容一致,因此認為有可能已遭販售,目前仍在調查。
模型製造商
好微笑公司(Good Smile)
- 發現時間:10 月 26 日公告,系統紀錄顯示官方商店的管理資訊自 10 月 19 日下午 3 點多至 10 月 22 日晚間 10 點左右遭多次不當閱覽。公司 10 月 23 日上午 6 點多接獲系統開發維護委託商通知,才得知此事。
- 可能外洩內容:會員的姓名、讀音、性別、住址、電話與電子郵件;訂單資訊包括訂購日、商品名、數量、金額、收件人資料、付款方式與付款狀態;信用卡品牌、末 4 碼與有效期限。持卡人名義、完整卡號與安全碼不在其中。
- 其他說明:經 Amazon Pay、PayPal 等外部支付服務下單的訂單,公司伺服器內並未保存信用卡資料。Nendoroid Face Maker 與樂天市場店使用另一套系統,不受影響。
好微笑認為是漏洞遭利用,並強調與 PHP 漏洞無關,該漏洞已在 10 月 21 日至 22 日的維護中處理。
電子報
Yumilink(ユミルリンク)
《朝日新聞》與《每日新聞》在 10 月 26 日發表聲明,表示委託 Yumilink 寄送的電子報訂閱者資料可能外洩,件數與影響範圍仍在調查,兩家媒體儲存的個資都不含信用卡資料。
日本駭客案創高,專家評估經濟影響
根據趨勢 AI(Trend AI)的資料,截至 10 月 20 日,日本境內組織已發生 723 件資安事件,超過去年全年的 594 件,光是 10 月就有 111 件。
岩井 Cosmo 證券的有澤正一表示,直接以資金為目標的攻擊以金融機構為主,勒索軟體則不分業種。
第一生命資產運用經濟研究所的前田和馬則指出,遭駭影響僅限於單一企業時,競爭對手可以替代,對整體經濟的衝擊有限,但若交通基礎設施等難以替代的業者或整個產業受害,損失可能擴及整體經濟。
近期 PHP 發現重大漏洞後,導致大量日本企業相繼維護斷網,餐飲業一度暫停外帶訂單,對經濟活動造成短暫影響。
日本政府緊急開會,下週出對策
目前遭受駭客嚴重攻擊的 GMO,已要求日本政府啟動滾動式網路防禦策略。財務大臣片山皋月證實,已有 5 家使用 GMO 集團雲端架構的 FX 業者通報受害。
日本首相高市早苗已於 10 月 26 日傍晚召開跨部門會議,將在下週內彙整緊急對策,並指示進行模擬攻擊以找出系統弱點,同時提前建置涵蓋整條供應鏈的攻擊觀測網,讓包含中小企業在內的業者能快速因應。
(本文出自加密城市)