

響應 10 月全球資安意識月(Cybersecurity Awareness Month),威聯通科技(QNAP)發布《2026 台灣企業資安韌性大調查》,對 241 家台灣企業進行自評調查。結果顯示,受訪的台灣企業多半「已開始投入資安」,但資源投入的位置並未能完全防堵攻擊者的路徑。在資安防衛戰場劇烈變化的當下,傳統「基礎備份」早已不足以確保營運不中斷;當備份本身成為駭客破壞的首要目標,具備防刪除、防竄改的不可變機制與快速自動復原能力,才是檢驗企業資安韌性的真正關鍵。
台灣企業資安成熟度全貌:大部分企業才剛剛及格
241 家受訪企業的資安總分平均 30.0 分(滿分 55 分),中位數 29 分,換算成熟度約 54%。依總分分為四級後,「高風險」與「待強化」合計 171 家,占 71%。
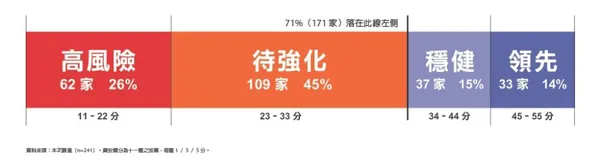
評級為「高風險」級的 62 家企業中,全數有半數以上(6 項以上)的指標回答「完全無防護」。對它們而言,缺的不是某一項工具,而是最基礎的全面性資安防護機制;更值得注意的是,未經系統性盤點資安體質的企業,暴露的往往是自己並未察覺的營運風險。
有備份不代表撐得住攻擊!揭開近 7 成企業的假性安全感
看到備份排程顯示「成功」,多數企業 IT 人員就會把資料安全這件事放下。對企業來說,資料有第二份,就代表有退路。
但 Sophos 針對 2,974 家遭勒索攻擊企業的調查顯示,94% 的受害企業表示攻擊者曾試圖破壞備份;備份遭破壞的企業,支付贖金的比例高達 67%,幾乎是備份未受影響者(36%)的兩倍。對攻擊者而言,備份不是事後的退路,而是動手加密之前要先清除的目標。
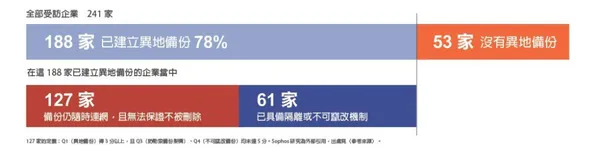
這次調查發現,雖然高達 78% 的台灣企業已建立異地備份,但其中更有超過六成的備份環境仍全天候連網,且在最高權限帳號遭盜用時無法保證不被刪除。這代表攻擊者一旦取得管理員帳號,就能像合法管理者一樣,把備份與正式資料一起刪除、竄改或加密,企業最後的退路也隨之消失。
QNAP 建議企業考慮以兩個面向進行補強:第一是將備份隔離,採用 HBS與Airgap+的隔離備份方案,在備份任務完成後自動切斷網路連線,使備份設備在網路上徹底「隱形」,確保永遠有一份乾淨的備份資料可供還原。
第二是採取不可變儲存,讓攻擊者無法刪除重要資料:QNAP QuTS hero NAS 的 WORM(Write Once, Read Many)資料夾在資料寫入後,由 ZFS 檔案系統層級鎖定,保留期內連管理員也無法修改或刪除。鎖定不依賴帳號權限設定,因此即使攻擊者取得最高權限,備份仍無法被刪除或竄改。這不僅能為企業守住真正的營運底線,更能讓日常維運人力有限的 IT 團隊,擺脫隨時擔心備份被毀的沉重壓力。
企業普遍缺乏內網偵測,威脅已悄悄潛入內網卻無人發現
CrowdStrike《2026 Global Threat Report》指出,網路犯罪集團取得初始入侵點後,平均 29 分鐘即開始橫向移動,速度較 2024 年快 65%;Google Mandiant《M-Trends 2025》則顯示,入侵行為平均(中位數)潛伏 11 天才被發現。
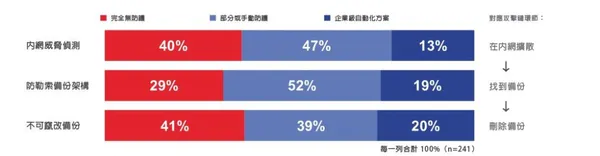
許多 IT 人員以為公司電腦與伺服器都裝上了端點防護(EDR),資安防線就萬無一失。然而在現代企業的辦公室或廠區裡,印表機、IP 監視器、IoT 感測器與產線控制器,根本無法安裝防毒代理程式(Agent);甚至當駭客取得管理者權限後,也能輕易停用電腦上的防護。這些盲區,正好給了攻擊者在內網「大搖大擺橫向擴散」的絕佳機會。
對應外部調查所示的攻擊鏈 ── 從「內網擴散」、「找到備份」到「刪除備份」,NDR(Network Detection & Response,網路偵測與應變)提供了極為關鍵的防禦機制,其可由交換器層級分析裝置間的流量,與端點防護形成互補。QNAP ADRA NDR X 免安裝代理程式即可偵測橫向移動與異常連線,Threat Trap 模擬 SSH、SMB 等服務作為誘餌,主動引出潛伏威脅;判定高風險後僅隔離受影響的裝置,不中斷整體網路運作。搭配零授權費的優勢,ADRA NDR X 直接將既有 QNAP NAS 升級為內網聯防樞紐,讓 IT 人員不必再為繁雜的授權與維運傷透腦筋。
近 4 成企業僅靠帳密登入,身分驗證成資安防線最大死角
38% 的受訪企業在權限管理上完全無防護,登入只靠帳號密碼。
QNAP 將權限管理列為企業補足資安漏洞的第一優先,原因在於攻擊者若能以合法身分登入,未加保護的備份與一般監測機制都可能被繞過。企業可從從兩大務實方向切入:一是透過多重要素驗證(MFA)打破單一密碼的脆弱性;二是透過角色基礎存取控制(RBAC)搭配 AD/LDAP 串接,取代多人共用帳號的陋習,確保權限隨著員工離職即時收回。這些機制已全面內建於 QNAP 儲存架構中,免除複雜的授權費用與設定流程,讓企業能在不增加 IT 維運負擔的前提下,快速建立起零信任的第一道防線。
規模與產業落差:差距來自資源,而非觀念
調查顯示,資安總分隨企業規模穩定上升,而 1–10 人企業與 1,001 人以上企業存在顯著差距。
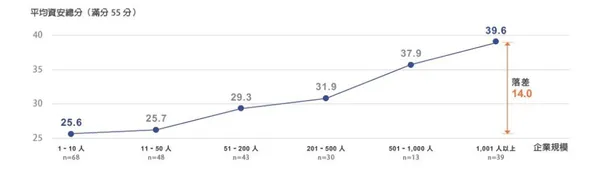
小型企業得分偏低,多半不是不重視,而是一人身兼多職,同時負責 IT、採購與維運。對這類企業有效的方案必須「簡單佈署、自動執行」,例如 QNAP 內建的 HBS 3 異地自動備份、以及可直接接入既有網路架構的 ADRA NDR X 內網資安防禦方案,在不增加人力負擔的前提下補齊基礎安全。
相對的,規模較大的企業也有自己的盲點。中大型企業(501–1,000 人) 較脆弱的一環反而是權限管理,多數可能是因為組織成長快過權限治理的建置,帳號權限容易長期未整理。
擺脫「越做越複雜」的資安困境:企業應優先補強最關鍵的 1 至 3 項防護
資安升級最常見的失敗,不是選錯工具,而是同時啟動太多專案,每一項都停在半途。報告建議企業可先確認自身成熟度落點,集中資源優先完成該階段最關鍵的 1 至 3 項核心防線。
威聯通總經理劉文義表示:「這次調查最值得注意的,是台灣企業普遍具有資安意識,然而多數企業投入了資源,卻未對齊駭客真實的攻擊路徑。企業已經知道要做備份,但備份本身有沒有被保護、內網有沒有能力主動發現威脅、事故發生後多快能恢復,這些更深一層的問題,才是決定企業能不能真正撐過一次攻擊的關鍵。」
| 資安成熟度等級 | 優先補強方向與 QNAP 對應方案 | 核心解決的營運痛點 |
|---|---|---|
| 高風險(11–22分) | 身分防禦與基礎備份:MFA 多重要素驗證、RBAC 角色權限、HBS 3 異地備份 | 封住最常見的入侵管道,先確保手上有一份可用的備份 |
| 待強化(23–33分) | 勒索防禦與邊界防護:Airgap+ 隔離備份、QuTS hero WORM 不可變儲存、QuFirewall 邊界防禦 | 讓攻擊者找不到備份,找到也刪不掉、改不了 |
| 穩健(34–44分) | 內網監測與硬體防護:ADRA NDR X 主動式內網威脅偵測、SED 自我加密硬碟 | 補上端點防護看不到的內網死角,設備遭竊或報廢時資料仍受保護 |
| 領先(45–55分) | 營運不中斷:HA 高可用性架構 | 將復原時間由「天或小時」壓縮至使用者幾乎無感 |
資安防禦力 1 分鐘快速自我檢測(只要有任何一項回答「否」或「不確定」,即為應優先補強的資安項目):
• ☐管理員帳號已啟用 MFA,且沒有多人共用同一組帳號?
• ☐ 至少有一份備份平時斷網隔離,或在保留期內連管理員都無法刪除?
• ☐ 最近一次實際還原測試在何時、是否成功?(3-2-1-1-0 原則的最後一個「0」,指還原驗證零錯誤)
• ☐ 印表機、IP 監視器、IoT 等裝不了代理程式的設備,是否在監測範圍內?
• ☐ 主機故障時,服務中斷是以「天」、「小時」還是「分鐘」計算?
