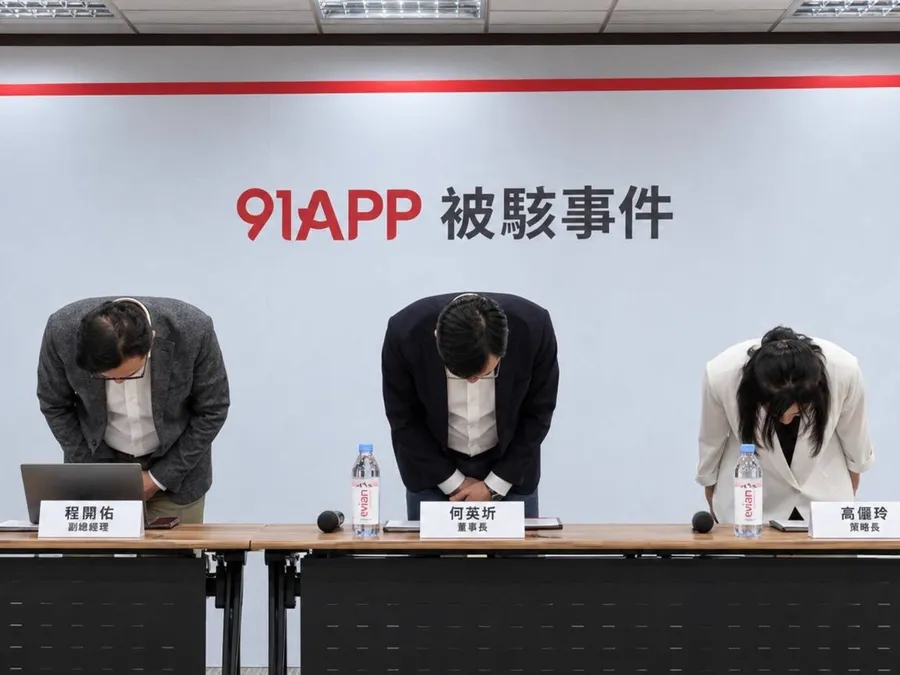

替品牌架設官網與App的電商技術服務商91APP,10月29日公布被駭事件25天調查報告,揭露最大可能影響範圍涉及1329家品牌、479萬名消費者。董事長何英圻率領主管向消費者與品牌客戶鞠躬致歉,坦承事件初期處理方向錯誤,導致延誤判斷與通知品牌的時間,並承諾全面負責受到影響的消費者與品牌損害賠償。
依91APP公布的最大可能影響範圍,於2025年4月4日至2026年10月14日間成立的線上訂單,皆有可能受影響。可能遭駭客存取的資料包括姓名、電話、配送地址、電子郵件及訂單紀錄,不包含密碼與信用卡資料。
91APP強調,這不代表上述期間下單的每名消費者資料均已外洩,而是以最大可能影響範圍,作為通知與受理消費者補償的依據。
沒有財損也可能獲補償,11月2日起主動通知消費者
91APP於10月29日提出進一步的補償方向:即使消費者無法證明財產損失,公司仍可能針對受影響的消費者與品牌,提出統一或個別化的補償方案,但具體內容仍在研議中。
在10月22日公布的18天階段性調查報告中,91APP已承諾,經確認因本事件遭詐騙而有財產損失的消費者,將獲得全面補償,並上線專屬網頁說明補償計畫。疑似受害的消費者可先透過該頁面的線上客服、電話或服務信箱登記。
這次提出的補償方向,則可能進一步涵蓋無法證明財損的受影響者。由於最大可能影響範圍涉及近500萬名消費者,後續補償支出可能影響91APP的2026年獲利;不過,截至10月29日,具體方案尚未明朗,公司也未進一步說明獲利可能受到的影響。
通知方面,91APP表示,將自11月2日起,在取得品牌授權後,以電子郵件與簡訊主動通知每名受影響消費者,由91APP負責發送,品牌客戶無須自行處理通知作業。
何英圻致歉:事件初期處理方向錯誤,延誤判斷與通知
91APP旗下Commerce Cloud其中一座訂單資料庫於10月3日遭攻擊,部分訂單資料遭駭客非法擷取。隨後,消費者陸續收到冒用品牌名義的詐騙信,信中包含真實的訂單資訊。
91APP於10月22日公布階段性調查結果時,副總經理程開佑向《數位時代》說明,公司初期希望先查明資料來源,避免在尚未確認前提供錯誤資訊,但也承認,即使調查尚未完成,仍應在10月8日成立緊急應變小組時先提醒品牌。
何英圻當時也透過聲明致歉:「在懷疑與確認之間,我們選擇先查明再通知,是為了避免在未確認前提供錯誤資訊;但結果讓品牌客戶和消費者承受了更長時間的不安與壓力。」
到了10月29日,何英圻進一步坦承,事件一開始的處理方向就錯了,導致延誤判斷,也延誤通知品牌。他代表91APP向品牌客戶與消費者致歉,並再度承諾對受到影響的消費者與品牌全面負責損害賠償。
91APP事件時間軸一次看
根據程開佑10月22日的說明,91APP於10月4日首次接獲客戶通報,反映消費者收到可疑詐騙訊息。10月7日,公司再收到5家品牌反映,隔日成立緊急應變小組,並決定委請外部資安團隊協助調查。
程開佑表示,91APP初期檢查系統與對外串接資料時,發現詐騙信件格式與市場上其他案件相似,部分內容又與91APP及客戶端掌握的訂單紀錄不一致,因此一度無法判定資料從哪個環節流出。
91APP於10月9日確認委託資安公司奧義智慧協助調查,並在連假期間擴大盤查。直到10月14日外部團隊進駐後,才確認攻擊軌跡與系統破口。
公司隨後下架遭入侵工具、隔離網路、關閉資料庫對外連線,停用相關帳號並更換金鑰,於10月14日晚間11時完成阻斷;10月15日向主管機關通報並向客戶說明,16日對外發布重大訊息。
從10月4日收到第一起異常通報,到15日通知客戶,中間相隔約11天;即使從10月8日成立緊急應變小組計算,也是約一周後才開始通知客戶。
至於攻擊方式,91APP在10月22日表示,攻擊者使用ARTEX等AI自動化滲透工具。這類工具原本供資安人員檢查系統弱點,也可能被駭客用來自動尋找入侵入口。程開佑當時指出,AI降低了駭客的攻擊門檻與成本,公司將進一步改善資安防範與事件處理流程。
延伸閱讀: