
永豐銀行11月4日證實,11月3日發生的客戶帳戶異常轉帳事件,是外部駭客利用新網銀交易系統的供應商安全設定發動攻擊,共有418名客戶、427筆交易受影響,遭轉出金額合計新台幣4,176萬元。
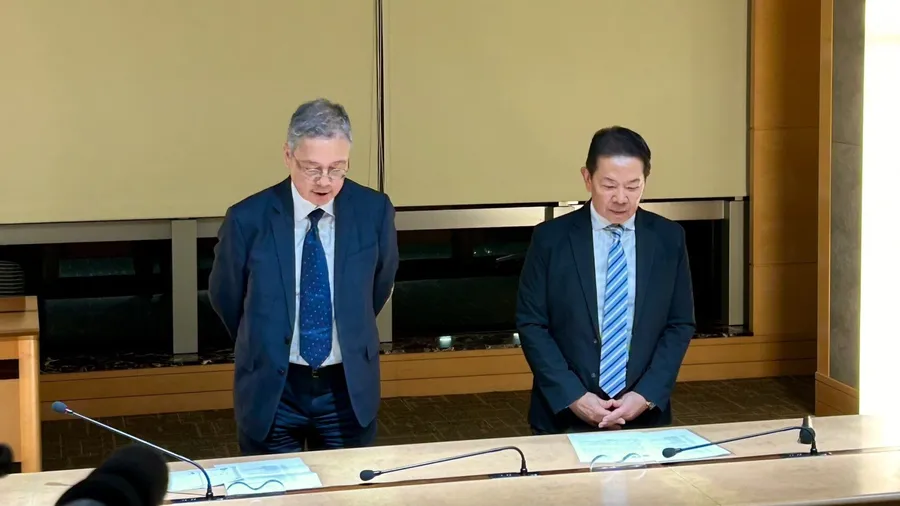
永豐銀行董事長曹為實與總經理莊銘福11月4日晚間共同出面說明,並向受影響客戶及社會大眾致歉,表示相關款項已全數返還,但事件並未結束,後續仍會持續調查、究責及改善。
永豐銀表示,遭利用的交易系統採用較新的技術,由一家國外知名廠商提供,且目前台灣尚無其他金融業者導入同一套系統。銀行已下架新版網銀App,並由內部資安團隊與第三方資安廠商共同調查及檢查系統。
客戶未登入App仍遭轉帳,5萬元單筆上限為何未能攔阻?
金管會11月3日表示,受影響客戶當時並未登入新版網銀App,帳戶卻出現異常轉帳。永豐銀官網顯示,一般存款帳戶及第一、二類數位存款帳戶的非約定轉帳單筆上限為新台幣5萬元、單日上限為新台幣10萬元,但這次多數異常交易金額達新台幣10萬元。相關交易如何超過單筆限額並繞過身分驗證,成為本案關鍵疑點。
對此,永豐銀未說明攻擊細節,僅表示案件已進入司法程序,銀行已掌握相關手法,後續會把資料交給檢調機關。
至於受影響客戶為何集中在身分證字號P開頭,永豐銀表示,駭客透過特定方式隨機試誤,取得身分證字號首碼相同的有效帳戶,並非事先掌握客戶個資。依現階段掌握的事證,尚未發現個資外洩軌跡,但仍在進行資安及個資盤點。
對於網路流傳10月8日甚至更早已有客戶遭轉走款項,永豐銀表示,先前個案與本次異常轉帳屬於不同事件,過去也未曾收到與本次事件相同原因的客訴;銀行目前仍在蒐集先前的個別客訴案例,但現階段認定這些案件與本次事件無關。
永豐銀總經理:我們沒有損失,但是有名譽損失
根據永豐銀說明,銀行從11月3日上午9時29分起陸續接獲客戶反映,約半小時內有7至10名客戶進線。銀行在上午10時左右啟動內部處理程序,約10時30分通知款項匯入行台北富邦銀行,北富銀隨後凍結收款帳戶。
永豐銀在中午12時做出3項重大決策,包括將事件列為重大偶發事件並通報主管機關、先行返還客戶款項,以及引進第三方資安團隊協助調查。銀行於中午12時50分以電話口頭通報金管會銀行局,並在當天晚間完成書面通報。
銀行在下午1時47分初步掌握可能原因,隨即下架新版網銀App,並於下午2時51分完成返還客戶款項。
永豐銀表示,遭轉出的新台幣4,176萬元已被凍結,後續將循程序取回;針對該事件可能造成的損失,莊銘福表示:「我們沒有損失,但是有名譽損失。」
永豐銀研議向國外供應商求償,專家:資安責任不能外包
針對外部系統的管理責任,永豐銀表示,每套系統導入前,銀行和廠商都必須完成測試及設定交接,這次事件屬於例外。依現階段掌握的證據,銀行認為有充分理由對供應商採取行動,不會放棄爭取公司權益。
永豐銀並未公布供應商名稱及所在國家,對於預計求償金額、是否已正式採取法律行動,以及有無投保資安保險,銀行在記者會上也未正面回應,僅表示雙方合約已明定準據法,後續將依程序處理。
從供應鏈管理角度來看,DEVCORE執行長暨共同創辦人、台灣駭客協會榮譽理事長翁浩正指出,供應鏈各環節共同承擔資安風險,「我的供應商有多不安全,我就有多不安全」。他認為,採用外部系統的企業仍須監督供應商的資安措施,包括將供應商納入稽核、檢測及攻防演練,並在合約中明定資安事件的通報期限、處理方式及責任,不能將資安責任一併外包。
除了事前管理,翁浩正認為,企業應先假設資安事件可能發生,甚至資安事件可能已經發生,企業卻尚未察覺,因此不能只在事件發生後補救,平時就須持續縮小攻擊面,建立偵測及應變能力。事件發生後,企業應向消費者交代事件時間軸、受影響範圍、已採取的處置及後續措施。他指出,企業如何處理及說明資安事件,將影響消費者對品牌的長期印象。
永豐銀已在11月3日晚間向銀行局提交書面通報,依規定須在11月12日前提出重大偶發事件報告。這些異常交易如何通過交易驗證、個資是否確實未外洩,以及銀行與系統供應商之間如何分配責任,仍是後續調查重點。
延伸閱讀:
我被駭了,差點一夕破產!Google Cloud遭盜刷3萬元,追查才發現Mac早被植入木馬
PHP是什麼?全球網站爆重大資安漏洞:為何連政府、醫院都緊急關站?一般人會受影響嗎?