安德魯是怎麼讓 ATM 乖乖聽話的?
安德魯是怎麼讓 ATM 乖乖聽話的?

還記得安德魯嗎?

2016 年一銀 ATM 盜領案主嫌 Peregudovs Andrejs

2016 年 7 月,臺灣發生首起透過手機就能讓銀行 ATM 吐鈔的事件,魔術般的手法,一時之間讓台灣民眾都驚呆了!事實上,從 2014 年開始,全球 ATM 的攻擊事件就如火如荼地不斷增加,駭客盜領的事件凸顯出金融資訊安全的瑕疵,資安風險沒有被準確評估!危機的存在,就如同人不可能生活在無菌室中,我們都有可能被感染疾病,如何對資訊風險產生抵抗力!在犯罪樣貌不斷改變的今天,要學習如何與風險並存。
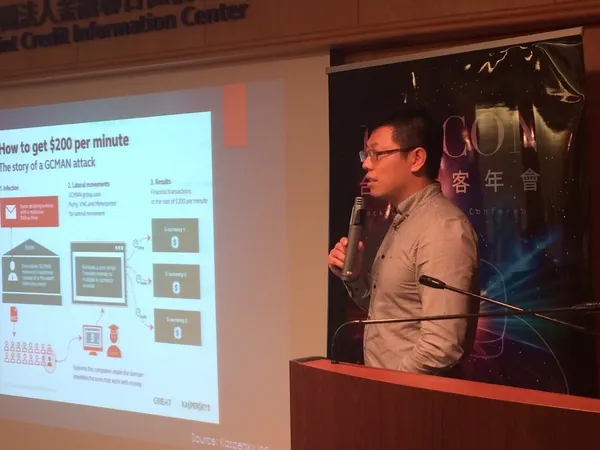
台灣威瑞特系統科技資安長叢培侃
台灣威瑞特系統科技資安長叢培侃,在日前臺灣駭客年會金融資安研討會中,帶著大家了解在 ATM 金融攻擊事件中,銀行系統將面對哪些風險!
圖/ HITCON 提供

如何滲透銀行進行攻擊?

台灣威瑞特系統科技資安長叢培侃首先分析,歹徒針對銀行的 ATM 攻擊,可主要區分為「銀行、ATM、金融卡片」三個層面,企業面對不斷演變的資安威脅環境,其中一項最大的挑戰就是「進階持續性滲透攻擊(APT, Advanced Persistent Threats)」。APT 攻擊指的是從一段時間技術和人員的情報蒐集開始,描繪出後期攻擊的樣貌,在銀行中最常見的是透過電子郵件夾帶病毒附件,使內部員工點開後,感染內部主機。駭客接著透過這些已經被感染的內部主機,掃描內部有哪些電腦,因為受感染的電腦分享路徑是開啟的(對駭客來說),最終駭客就可以在銀行內部植入因應該銀行系統架構所設計的破壞程式;這就是最常見的攻擊銀行手法。
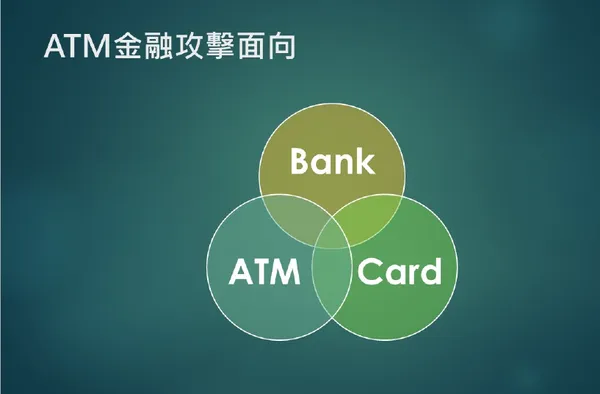
HITCON TALK - 金融資安研討會
圖/ 台灣駭客年會 ( HITCON )提供

俄羅斯一間知名的銀行,就曾經遭受金融攻擊組織「GCMAN」的攻擊,手法也是透過夾帶病毒的電子郵件寄給銀行雇員,郵件開啟後造成電腦中毒,不論電腦是否有連網,惡意病毒都會盡可能感染,嘗試讓提款機吐鈔。另一個惡名昭彰的攻擊組織「Carbanak」,透過電子郵件讓員工電腦中毒後,就可以開啟一個紀錄器,詳細紀錄銀行承辦人員的日常的操作,當發現人員在操作比較重要業務的時候,就能讓受感染的主機開起錄製功能。

誰說提款卡就安全?四面埋伏的提款卡攻擊

你我手中再常見不過的 ATM 金融卡,也可能成為攻擊的目標。ATM 金融卡的攻擊一般分為兩種:「Skimmer」指的是傳統磁條卡片的側錄 ,「Shimmer」則是指我們現在常用的晶片卡側錄。今年 9 月初,美國秘情局發現部分 ATM 被裝有探針,透過 ATM 電路板讓駭客對 ATM 進行遠端控制;密情局因此要求銀行必須全面檢查機器設備。

由於安裝探針必須把 ATM 機台拆開,叢培侃認為實際的作法有兩種可能,其一是透過威脅利誘策反,讓平時銀行內部的技術維修人員直接在例行性維護時進行。另外,過去警方也曾在犯罪集團的聊天記錄中發現,集團會選定義大利人煙稀少小鎮裡無人管理的 ATM,趁放假沒有人時把 ATM 整個拆開研究學習,假期結束後再裝回去,熟悉內部構造後再裝入探針,一旦銀行實體安全沒做好,都有可能面對這種問題。

一般 ATM 的吐鈔模組,都是透過 USB 來銜接,駭客在機器中接上自己的 USB 後,就能讓機器以為有兩個吐鈔模組,接著把正常的吐鈔模組關掉,便能利用假的 USB 去操作,手法相當精細。

叢培侃也引用 Blackhat 2016 特別針對歐洲晶片金融卡攻擊手法分析:一般金融卡交易周期有兩分鐘,有犯罪集團特別找有 NFC 功能的 ATM ,在交易中利用 NFC 將這項交易資料傳送到另一張卡片上,在交易還沒完成時整個卡片資料已經被複製。

消費場域處處可見的 POS,與 ATM 一樣危險!

目前金融犯罪中常出現的 ATM 攻擊,大多鎖定在機台吐鈔元件。駭客駭入銀行系統後,從內部網路控制 ATM 執行特定程式,遠端操控 ATM 控制吐鈔模組。駭客首先必須找到突破口,來進入銀行連線,並找到存取派送主機的方法,取得主機與 ATM 的控制權,來發送讓吐鈔模組啟動的指令。
pos machine_shutterstock_287723627
圖/ shutterstock

叢培侃強調在談資訊安全時只看 ATM 是遠遠不夠的,國際連鎖飯店凱悅(Hyatt)去年就曾經發生磁卡資料外洩事件,因為商務使用的 POS 系統(Point of Sales,銷售點終端)廠商跟 ATM 系統大多相同,因此這些攻擊從 ATM 移到 POS、從 POS 移到 ATM 都是相當容易的,現在許多傳統零售業者都變成電商,對資訊安全需求也提高,POS 系統的攻擊未來在零售業也是有發生的可能,這些接觸點都必須要納入資安監控機制去考量。

惡意攻擊增加,東歐金融攻擊黑色產業

近幾年,不論是針對銀行還是 ATM 本身的惡意攻擊都有增加的趨勢,每年惡意攻擊的頻率越來越高,目標也從東歐移往亞洲地區,包含日本、越南、泰國、新加坡、香港甚至墨西哥等等。
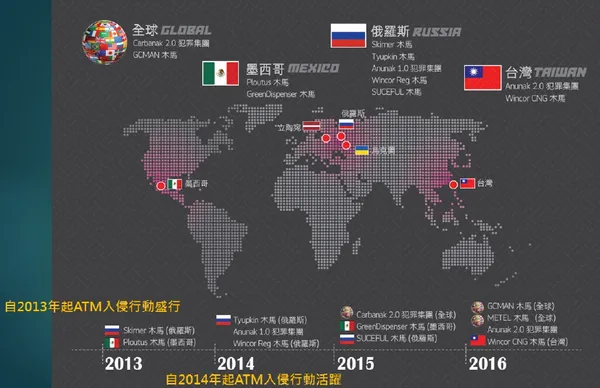
HITCON TALK - 金融資安研討會
圖/ 灣駭客年會 ( HITCON )提供

相關事件一連串的發生, 8 月在泰國、10 月在吉爾吉斯,都接連發生類似台灣ATM被盜領事件,目前世界上的金融攻擊組織主要有四,分別為 Anunak(Carbanak)、Corkow(Metet)、Buhtrap 與 Lurk ,今年 7 月就是 Anunak 攻擊台灣的第一銀行,這些行動當然也引發一般民眾的擔心,先前就有民眾在 Line 群組中瘋傳,如果看到密碼鍵盤(PIN Pad)上有異常的貼紙,就要把它撕掉。這種可能是錯誤的訊息傳佈,讓臺灣的銀行提款機貼紙慘遭民眾撕光光。

叢培侃與臺灣駭客年會都提醒,資訊科技每天都在更新,犯罪型態不停的在改變,惡意攻擊常已不再是你我腦海中的樣貌;因此,不只金融業,我們都應該要學著將風險評估、資安情報分享一同納入決策考量,才能一起面對新型態惡意攻擊。

本文是由臺灣駭客年會(HITCON)在日前所舉辦的「金融資安研討會」演講整理,如果讀者們有興趣,不妨直接收看由臺灣駭客年會的直播,與叢培侃先生所提供的投影片。
往下滑看下一篇文章
台灣不只要用國際標準,更要參與討論!TWNIC如何培養下一代網路人才,接軌國際技術社群?

打開瀏覽器、觀看串流影片,看似日常的上網行為,背後其實仰賴一套套國際網路標準運作。當網路技術持續演進,台灣除了採用這些標準,能不能進一步參與它們形成的過程?

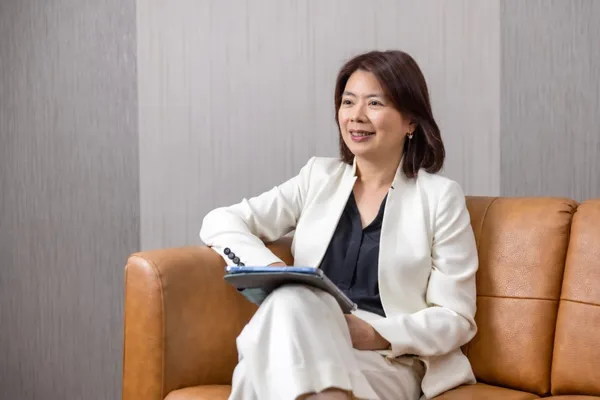
「即便有很多事情可能要做10年才會有效果,但我想我們應該擔任這樣的角色。」TWNIC執行長余若凡指出,台灣硬體產業在全球已有亮眼成果,但對底層網路技術與國際標準的關注、參與仍有成長空間。對TWNIC而言,除了管理「.tw」、「.台灣」網域名稱與台灣IP位址資源,也希望成為台灣與國際網路社群之間的橋梁。

TWNIC 執行長余若凡
圖/ TWNIC 執行長余若凡

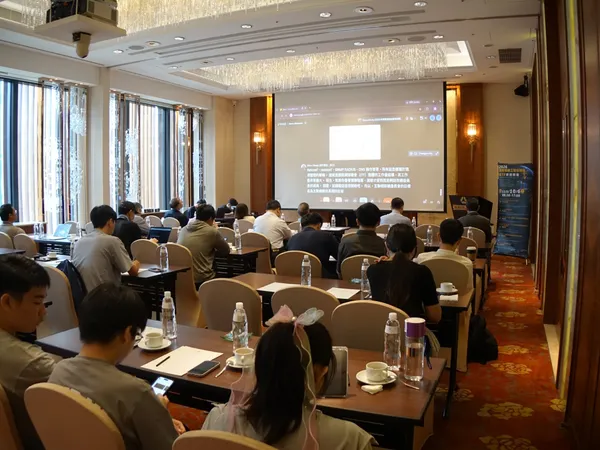
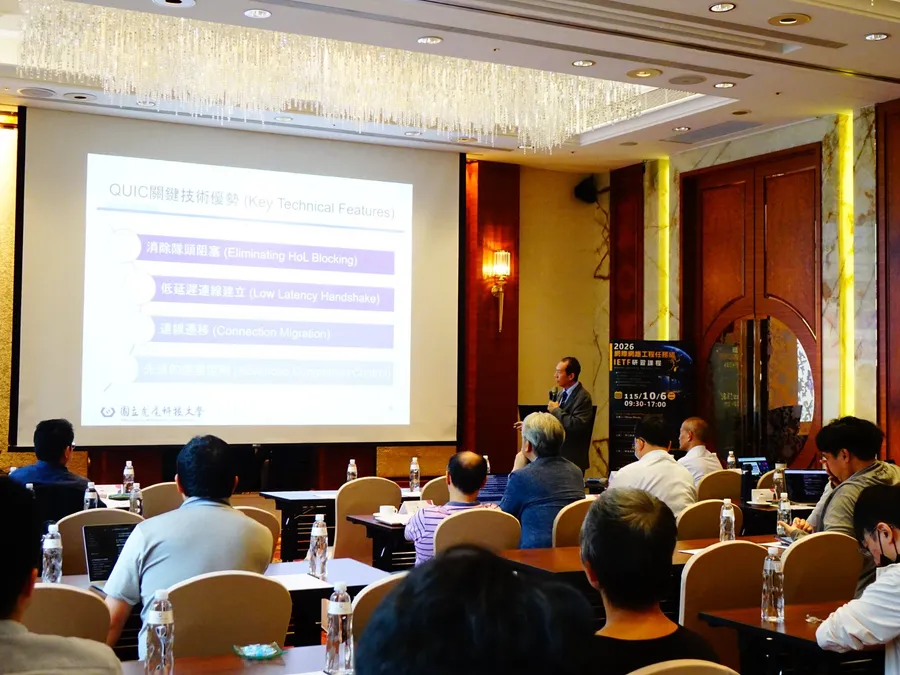
這也是TWNIC與國立虎尾科技大學合作舉辦IETF研習課程的背景。從IETF組織運作、RFC標準形成,到IPv6-only等新一代網路技術,課程不只協助參與者理解國際標準,更希望培養實際參與與落地的能力。透過這場合作,TWNIC也試圖串起國際社群、校園人才與產業需求,讓台灣從採用標準,進一步走向參與標準。

硬體做到世界級,下一步讓台灣人才走進標準制定現場

IETF(Internet Engineering Task Force,網際網路工程任務組)作為全球網際網路技術標準形成的重要場域,許多技術規範最終透過RFC文件發布。對TWNIC而言,台灣若能讓更多企業、學校、研究者與工程師參與,不只能更早掌握國際網路技術變化,也有機會把台灣經驗帶進國際討論。

TWNIC因此一方面把國際議題帶回台灣,另一方面也把台灣人才送出去。透過TWNIC Academy學員計畫,每年資助8位學員參與重要國際組織,時間長達一年;部分學員返台後更自主形成社群,近期一場交流活動便吸引近40位參加,背景從網路工程延伸至政策、法律及社會科學。「我們希望最終有更多人可以參與。」余若凡說。從在台培訓、實際參與國際組織到返台形成社群,TWNIC希望讓人才培育不只停留在單次課程,而能持續累積參與國際標準討論的經驗。

會設定網路還不夠,學校補上「讀懂標準」的能力

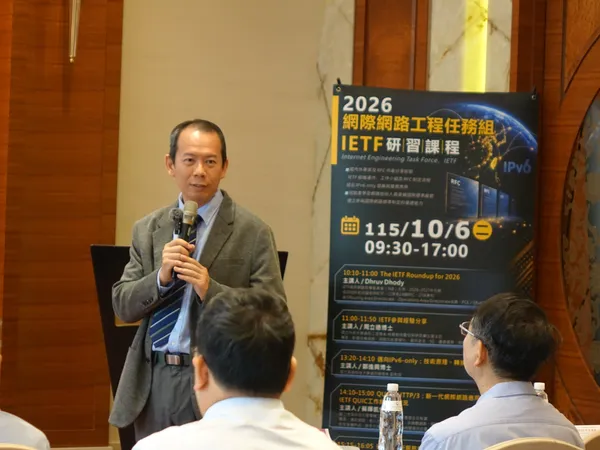
但真正想要走進IETF,光是「會用網路技術」還不夠。國立虎尾科技大學電機工程系教授兼秘書室主任秘書蘇暉凱指出,大學課堂教授TCP/IP或網路設定,多半從教科書或整理過的教材入手;真正參與國際標準討論,面對的卻是RFC等第一手技術規範。

他將其中的差距歸納成三種能力:規範閱讀、實作驗證與技術表達。工程師除了讀懂規範,也要能透過實作與工具驗證實際網路行為,最後以精準的技術英文語言與國際社群溝通。「這三種能力不是短期間就能養成。」蘇暉凱指出,因此需要逐步融入大學與研究所的課程及專題。

這也凸顯學校在合作中的角色,TWNIC負責連結國際社群、技術趨勢與參與機會,學校則把這些標準帶進人才培育與實作現場。兩者合作,才能讓「參與國際標準」從少數專家的工作,逐漸變成年輕工程師可以累積的能力。

國立虎尾科技大學電機工程系教授兼秘書室主任秘書蘇暉凱
圖/ 國立虎尾科技大學電機工程系教授兼秘書室主任秘書蘇暉凱

IPv6走向主流,校園先成為產業轉型的試驗場

IPv6正是這套合作模式的具體案例。余若凡指出,全球IPv6使用率已正式跨過五成,迎來關鍵轉折。包含越南、捷克等國皆已將全面轉向IPv6排入國家政策時程,主流行動裝置與微軟Windows作業系統也已原生支援。過去許多環境仍採取IPv4與IPv6並行的架構,隨技術、終端與轉換機制逐漸成熟,進一步走向IPv6-only的條件也開始成形。IPv6-only並不代表與既有IPv4服務切割,而是透過NAT64、DNS64等轉換機制維持連線。對產業而言,真正的問題也逐漸從「技術能不能做到」,轉向是否有足夠經驗與信心部署。

為此,TWNIC 從人才培育到校園實作,持續推動 IPv6-only 環境的應用與部署,除了自行建置 IPv6-only Demo Site,也逐步於北、中、南三地拓展示範場域與實作據點。余若凡觀察,相較於企業在商業效益尚未明朗前,對導入新技術往往較為謹慎,校園更適合作為技術驗證與人才培育的場域。透過 TWNIC 推動的實作機制,讓師生在實際環境中理解 IPv6-only 如何運作,一方面培養未來進入產業的人才,另一方面也能累積可供業界參考的部署經驗。對蘇暉凱而言,這意味著學生不能只學會 IPv6 位址格式,更要從網路維運、資安到應用發展,建立面對 IPv6 環境的完整思維。

從Demo Site、教育訓練、技術活動到實作手冊,TWNIC希望逐步降低新技術的理解與部署門檻。當IPv6走向主流,台灣面對的已不只是「網路要不要升級」;如何讓更多人才讀懂國際標準、具備實作能力,甚至走進IETF參與討論,才是台灣從標準「使用者」走向「參與者」的下一步。

IETF研習課程

TWNIC將於10月29至31日2026年臺灣網際網路研討會(TANET 2026)暨國際計算機會議(ICS)設攤展示,規劃「新世代IPv6-Only Wi-Fi無線網路體驗與建置」及「TWNIC IPv6智慧工作室(IPv6 Smart Studio)」兩大主題。歡迎各界蒞臨參觀與體驗!
詳細介紹請參閱:https://twnic.tw/blog/contents.php?id=253&lang=zh-tw

登入數位時代會員

開啟專屬自己的主題內容,

每日推播重點文章

閱讀會員專屬文章

請先登入數位時代會員

看更多獨享內容

請先登入數位時代會員

開啟收藏文章功能,

請先登入數位時代會員

開啟訂閱文章分類功能,

請先登入數位時代會員

我還不是會員, 註冊去!
追蹤我們
一次搞懂工業AI
© 2026 Business Next Media Corp. All Rights Reserved. 本網站內容未經允許,不得轉載。
106 台北市大安區光復南路102號9樓