兩步驟驗證真的能保護我們的帳號嗎?
兩步驟驗證真的能保護我們的帳號嗎?

如何保護你的帳號安全?稍微懂一點網路安全的人都會建議你,開啟兩步驗證。兩步驗證,簡單點說,就是在你輸入密碼後,要求你透過別的方式來獲取一串驗證碼,來確保登入者是你。

的確,兩步驗證可以稱得上是個人資訊安全中最為重要的一環,但也是被人接受最為緩慢的一環。雖然各主流網站都提供了這一選項,但用戶往往需要費一番功夫才能找到對應的設置項。因此,正式啟用這一功能的用戶寥寥無幾。

但是,隨著兩步驗證逐步被大家接受、採用兩步驗證的站點的增多,傳遞驗證碼的介質也變得多樣起來:有些網站使用簡訊,有些使用電子郵件,還有些是利用像是Google Authenticator之類的軟體,更為極端的用戶則是採用加密狗來生成驗證碼。而隨著這些驗證手段的增多,就連專注於兩步驗證評測的網站TwoFactorAuth都分不清楚哪種驗證方式是相對安全的。

在接受The Verge採訪時,TwoFactorAuth 的負責人這樣說道:

如果評估數百種兩步驗證服務(的安全係數)對我們來說已經很困難了的話,我無法想像普通用戶面對它們的時候會有多困惑。

在兩步驗證剛推出的時候,每個人都認為這是一種令人感到放心的驗證方式。但到了2014 年,有越來越多的駭客透過各種各樣的方式繞過了這一驗證:有些是透過仿造API token(可以理解為配置了一把萬能鑰匙),有些是透過社會工程學騙取你的帳號恢復信息,甚至還有些是透過電信營運商,將受害者的驗證簡訊轉接到自己的手機上。而這些駭客攻擊往往圍繞著比特幣這一匿名貨幣展開的。就在上個月,某企業家就因為Verizon客服的失職而損失了價值8,000美元的比特幣。

除了比特幣以外,根據The Intercept本月的報導,俄羅斯在美國大選期間,已經有辦法繞過兩步驗證,來達到控制選舉人帳號的目的。而在另一篇報導中,因為Facebook的流程設計缺陷,駭客可以輕而易舉地關閉已經被打開的兩步驗證。

two-factor-authentication-e1499937935318.jpg
美國國家安全局解密的俄羅斯的帳號竊取計劃。
圖/ 愛范兒

深究下去,令兩步驗證不再安全的原因通常不是兩步驗證本身,而是那些恢復方案。通常情況下,恢復方案是用於用戶在不能夠接觸到兩步驗證設備的時候所採取的後備手段,就像是你家大門的備用鑰匙一樣。

而在這些後備手段中,最難以攻破的薄弱點當屬移動運營商。如果你可以透過運營商將發送到指定號碼的信息和電話轉發到你的設備上,那麼你就可以繞過大部分的兩步驗證。甚至,對有些基於手機號碼登入的應用來說,擁有手機號碼就相當於擁有了帳號的所有權。

儘管美國國家標準技術研究所(NIST)已經在呼籲大家停止使用簡訊驗證,但很多科技公司仍然不為所動。畢竟,簡訊驗證是最為方便、簡單的兩步驗證方式。而對不太關心帳號安全的人來說,他們並不關注兩步驗證本身是否安全,他們只在乎自己的帳號是否受到了保護。

現在,整個安全行業把目光投向了威脅檢測 (Threat Detection) 這一領域。系統透過檢測像是機器特徵碼、用戶交互行為這些難以透過外力模仿的信息,來判定該登入是否需要額外的驗證。這一系統從實質上來說,要比兩步驗證更為可靠。

可惜的是,儘管業界可以透過引入威脅檢測來增加帳號的安全性,但除了開啟兩步驗證外,用戶永遠無法直觀感知到他的帳號到底在多少程度上是安全的,也無法透過任何辦法來進一步加強對帳號的保護。

而如何將威脅檢測具象化,讓用戶得以感知得到,將成為未來帳號保護技術發展的關鍵。

本文授權轉載自:愛范兒
往下滑看下一篇文章
OpenAI 重磅講者親臨高雄|掌握前瞻 AI 與產業轉型關鍵趨勢

隨著 AI 工具逐漸普及,真正拉開差距的,已不只是技術或算力的強弱,是企業能否整理資料、重新設計流程,並把 AI 融合既有工作方式,持續轉化為營運價值。

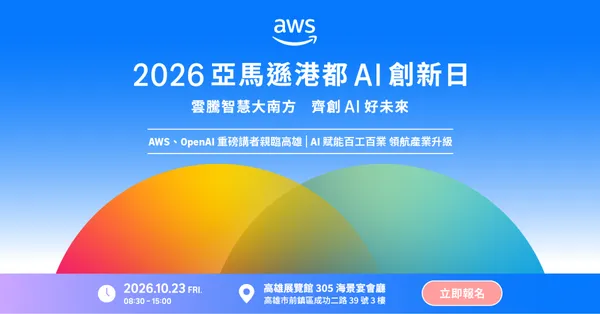
Amazon Web Services(AWS)將於10月23日於高雄舉辦「2026 亞馬遜港都 AI 創新日」邀請 OpenAI 與製造、金融、交通、零售及運動育樂等領域的實務代表,從技術趨勢、資料治理、流程設計與組織轉型等面向,拆解 AI 落地前必須處理的現實問題,協助企業重新檢視自身的導入條件與下一步布局。

企業下一步,不只是再導入一套 AI 工具,而是讓 AI 進入日常營運

模型可以採購,系統可以建置,但資料是否整理到位、流程能否重新設計、組織是否清楚由誰負責,才是決定技術能否持續發揮價值的關鍵。

高雄近年推動數位轉型,同樣面對這項核心課題。亞灣周邊聚集扣件、石化、鋼鐵等傳統產業,場域複雜、既有系統眾多,正因如此,更能檢驗一套 AI 導入方法是否具備複製與擴大的條件。城市發展也從建置算力基礎,進一步走向讓技術真正進入產業與治理現場。

AWS 連續六年深耕高雄,今年以「雲騰智慧大南方 齊創 AI 好未來」為主軸,將討論重心從雲端與算力基礎,推進到應用全面升級,協助城市從「有 AI」走向「AI 有感」。

政府治理是否更即時、產業流程是否真正改變、市民與使用者能否感受到服務提升,才是「AI 有感」的具體檢驗。延續「高雄試點、全臺普及、雲端出海國際」的發展路徑,10月 23 日登場的亞馬遜港都 AI 創新日要談的不只是企業「有沒有 AI」,而是導入之後企業的真實改變。

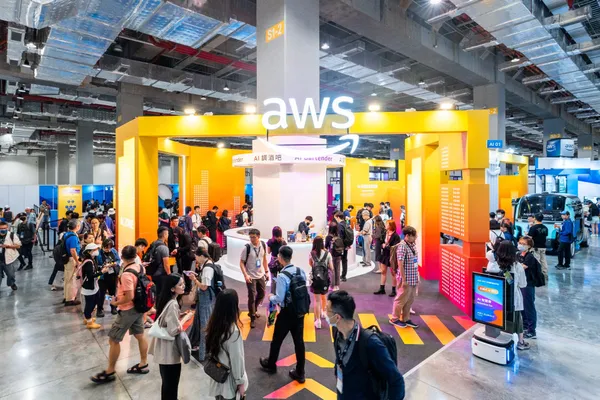
2025 亞馬遜港都 AI 創新日現場,資料照
圖/ AWS

OpenAI 重磅講者親臨高雄,從技術前沿看見企業的關鍵課題

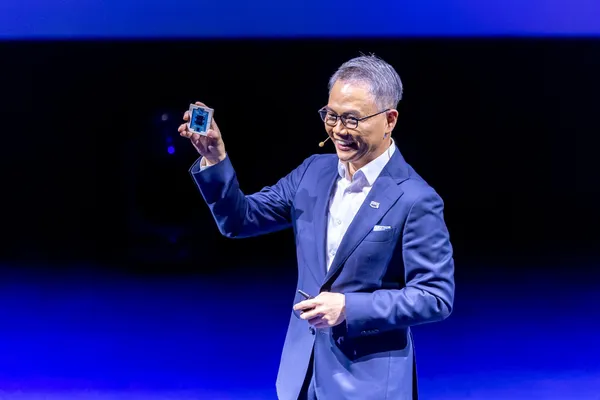
今年活動特別邀請 OpenAI 東南亞暨台灣合作夥伴總監 Mark Jeffrey,以「前瞻 AI 如何助力產業領袖開創新局」為題,分享在 AI 技術快速演進之下,企業應如何重新思考未來布局。

面對 AI 能力邊界持續擴張,哪些應用已具備規模化條件?哪些仍需要更完整的資料、治理與組織準備?這是正在規畫下一階段 AI 投資的企業必須先回答的關鍵課題。

上午議程將從資料、組織與金融三個面向,拆解 AI 落地前必須處理的現實問題。「數據為本,AI 啟航」先回到資料基礎:外部模型跑得再快,若企業自身的欄位定義、存取權限與資料品質尚未整理到位,技術仍難以轉化為可靠判斷。

「打造 AI-Ready 組織的關鍵布局」論壇則聚焦組織當責。AI 專案通常橫跨資訊、營運與管理部門,真正困難的不只是把系統建起來,而是由誰推動流程改造、由誰認列成果,以及當 AI 產出的判斷出現問題時,責任最後應由誰承擔。公部門、製造業與雲端服務業者如何從不同角色處理這些問題,對其他組織同樣具有參考價值。

金融創新論壇將討論 AI、虛擬資產與企業轉型。金融場域對資料安全、合規、風控與可追溯性的高度要求,也提醒企業:效率不能取代治理,AI 更不能成為責任模糊的理由。能否在高監管、高風險環境中建立清楚邊界,將直接影響 AI 應用能不能被長期採用。

2025 年活動論壇現場,資料照
圖/ AWS

從六種產業場景,看 AI 如何走進真實流程

真正具備參考價值的 AI 案例,不只要說明「做了什麼」,還要回答幾個更實際的問題:解決哪一段流程、使用哪些資料、在哪個節點交給 AI、誰負責最後判斷,又如何確認投入確實產生價值。

下午議程規劃橫跨智慧支付、製造、媒體科技、智慧交通、零售製造與運動育樂六種產業場景。每個場景面對的資料條件、即時要求與風險門檻都不相同。

產業場景 議程規劃與關鍵課題
智慧支付 藍新金流運用 AWS AI 自建智能 KYC 與交易監控;處理身份辨識、交易監控與風險判斷
製造 以語意層串接資料孤島,讓 AI Agent 正確理解分散在不同系統的資料
媒體科技 會說台語的 AI Agent:從醫院櫃台到第一線的落地實戰
零售製造 零售製造轉型;把技術接進實際營運與使用者體驗

這些差異進一步說明,AI 沒有一套可以直接複製到所有產業的標準答案。企業真正需要的,不只是更多案例,而是看見不同產業如何依資料條件、即時要求與風險門檻,把 AI 融入實際營運與使用者體驗。

現場同步打造「產業賦能走廊」,邀集超過 15 組雲端生態系夥伴設置展示攤位,聚焦智慧製造、金融科技與城市治理的真實痛點與解法。無論企業目前卡在技術、資料、治理,還是組織協作,不同問題點,都能找到對應的解方。

10 月 23 日,從智慧製造的產線優化、金融科技的風控升級,到運動產業的會員體驗創新,看 AI 如何從概念走進產業現場,成為百工百業轉型升級的實際動能。

10/23高雄展覽館盛大舉行
圖/ AWS

「2026 亞馬遜港都 AI 創新日」,掌握 AI 賦能百工百業、領航產業升級的實務趨勢
立即報名

登入數位時代會員

開啟專屬自己的主題內容,

每日推播重點文章

閱讀會員專屬文章

請先登入數位時代會員

看更多獨享內容

請先登入數位時代會員

開啟收藏文章功能,

請先登入數位時代會員

開啟訂閱文章分類功能,

請先登入數位時代會員

我還不是會員, 註冊去!
追蹤我們
一次搞懂工業AI
© 2026 Business Next Media Corp. All Rights Reserved. 本網站內容未經允許,不得轉載。
106 台北市大安區光復南路102號9樓