

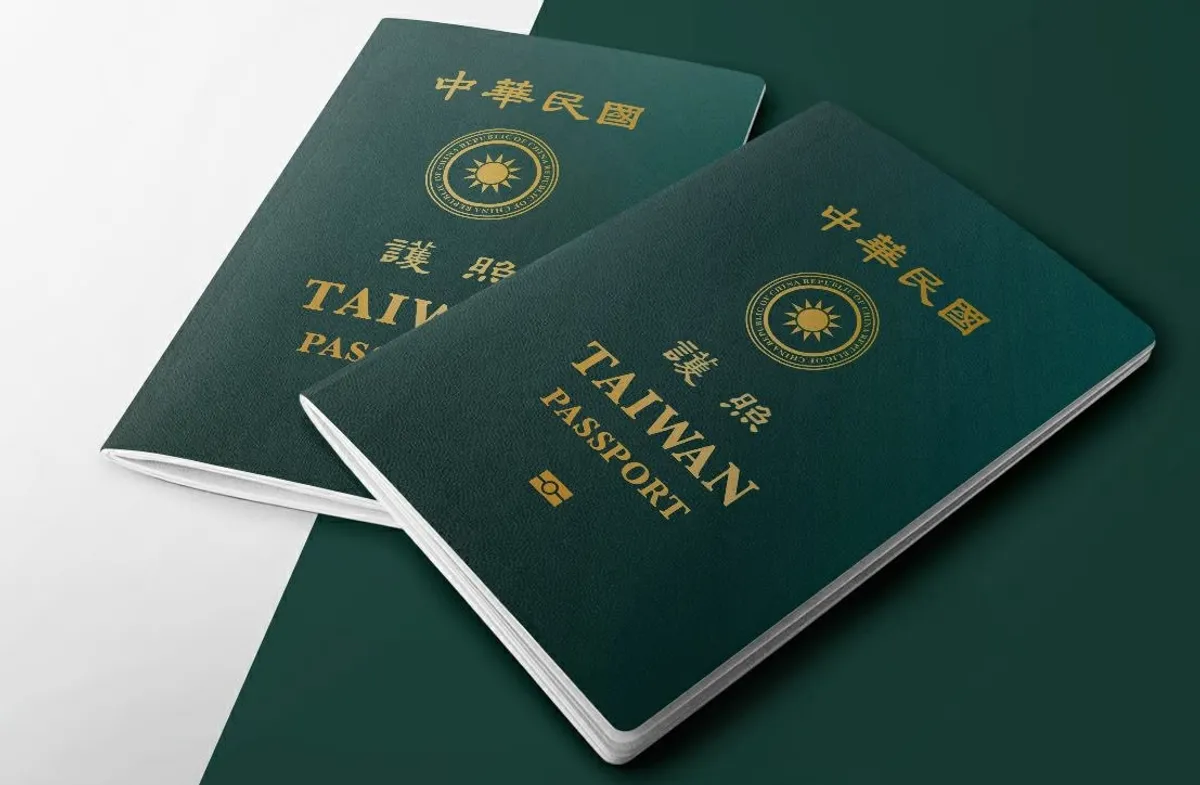
外交部領事事務局(領務局)11月4日下午陸續發現部分網站疑似遭駭客入侵,截至11月12日的調查顯示,遭取得的資料包括72,702個護照大頭照檔案、駐紐約台北經濟文化辦事處驗證的26,072個授權書掃描檔,以及774件亞太經濟合作商務旅行卡(ABTC)線上申請資料。
領務局也為個資外洩致歉,強調已核發護照的效力不受影響,民眾無須因此立即換發護照;若查有委外廠商疏失將依法追究,入侵案也將移送司法機關偵查。
哪些人的資料被拿走?三類外洩範圍一次看
依領務局11月9日發布、11月12日更新的說明,外洩資料分為三類,都限定在特定申辦管道與期間。
第一類是護照大頭照:今年9月3日至11月2日,透過個人網路預約、旅行社團件及有條件式線上申換護照上傳的部分照片,共72,702個檔案,不含戶政事務所一站式服務與臨櫃申辦的案件。領務局表示,調查中尚未發現姓名、出生日期、身分證字號及護照號碼等其他申辦資料遭取得。
第二類是駐紐約辦事處自2011年10月26日至2026年11月6日驗證的部分授權書掃描檔,共26,072個檔案,時間跨度約15年;國內申辦、其他駐外館處的案件,以及出生、死亡、婚姻、學歷等其他類型文件,不在範圍內。
第三類是ABTC申請資料。ABTC是商務人士在亞太經濟合作(APEC)會員體之間通關入出境的許可證,可取代傳統簽證。
今年9月1日至11月10日透過ABTC線上填表網站申請的774件,外洩欄位包括申請人照片、申請案號、性別、申請類別、出生地、職務名稱及推薦機關,但不含姓名、護照號碼及聯繫資訊,這批卡片也尚未製發。
要換護照嗎?領務局:已核發護照效力不受影響
領務局強調,遭竊的大頭照與授權書掃描檔,不影響已核發護照的效力與正常使用,民眾無須因此立即換發護照;已驗證授權書的效力,以及未來核發的ABTC卡,使用上也都不受影響。
領務局也為此致歉,提醒上述期間透過領務局網站申辦護照或在ABTC線上填表網站申請的民眾,以及曾在駐紐約辦事處辦理授權書驗證的民眾提高警覺,留意個資遭不當利用的可能。專責諮詢管道與協助措施將另行公布,截至11月12日更新的說明尚未列出。
委外廠商若有疏失將求償,入侵案移送司法偵查
領務局11月4日發現網站疑似遭駭客入侵後,成立資安及應變專案小組,隔離相關主機、保存事證並通報資安主管機關,相關網站經程式修復與安全檢測後已恢復上線。
值得注意的是,依領務局公布的外洩資料期間,授權書掃描檔延伸至11月6日、ABTC申請資料延伸至11月10日,都晚於11月4日發現入侵的時間點,說明中並未解釋這段落差。
領務局表示將持續調查釐清影響範圍,若查有委外廠商未依契約履行資安防護義務或其他可歸責情事,將依法追究責任並求償,同時全面檢視相關資訊系統與委外管理機制。駭客未經授權入侵系統並取得個資,相關行為恐涉違反《刑法》及《個人資料保護法》等規定,領務局將儘速彙整事證,移送司法機關偵查。
資料來源:外交部領事事務局部分網站遭駭說明、領務局ABTC說明
本文初稿為AI編撰,整理.編輯/ 李先泰
