從總統背書到駭客追蹤,LIBRA代幣騙局到底是怎麼一回事?
2025.02.18 | 區塊鏈
##### LIBRA代幣騙局調查 自川普1月18日發幣以來,Pump.Fun的零門檻發幣機制逐漸暴露出兩面性:一方面為市場注入流動性,另一方面也為黑灰產滋生提供溫床。這種機制帶來的隱患越來越大,當然也為駭客提供了更加賺錢的財富機會。(盜用社交帳號,給出一個CA)恭喜沒有深究項目背後的你,上車成功。

2月15日,阿根廷總統Milei在社交媒體高調支持LIBRA代幣的行為,將這個市值曾飆升至40億美元的項目推向巔峰。然而在Milei突然刪除推文並發表澄清聲明後,LIBRA代幣呈現斷崖式暴跌,最低市值縮水至1.3億美元,較峰值蒸發96%。

據知情人士透露,早在代幣發行前一週,就有消息稱有人向 Milei總統身邊的高層官員行賄500萬美元,以換取Milei的公開支持。

這一變故令市場對meme幣的熱情急劇消退,持續一年的Pump.Fun熱潮正在消退。平台協議費用從1月1日的歷史峰值72,506枚SOL銳減84.57%,如今單日收入僅有11,188枚SOL。

##### 意外激怒頂級白帽駭客 當KIP Protocol高調宣布「Viva la Libertad」項目啟動,並炫耀代幣$LIBRA取得成功時,其聲稱該項目由私人企業主導,與阿根廷總統Milei無關,然而該聲明被迅速打臉。

Fuzzland聯合創始人Chaofan Shou便開始炮轟KIP Protocol,直呼「RNM,退錢!」他哭訴自己與Solayer工程師@tonykebot在LIBRA項目中虧損超過200萬美元,並爆出LIBRA背後團隊KIP Protocol的核心成員名單,聲稱「讓我們看看兩個駭客和一個空閒週末能給我們帶來什麼」,暗示將採取行動。(據悉,Shou在網路安全領域享有盛譽,其團隊曾成功挽回超過3300萬美元的被盜資金,在Web2安全領域的漏洞賞金超過190萬美元。)

接下來幾天Shou與 KIP Protocol聯合創始人Julian在推特上進行在線「撕逼」,Julian說「要是項目真的rug了的話那就來找我吧,你虧錢是你的問題,並不意味著項目方rug了」。

對此Shou放狠話稱將追查相關責任人,「從越南到新加坡再到美國,一個也別想跑」。隨即,Shou便爆出了Julian的個人身份資訊,並直言「不管你退不退錢,跑路就是跑路」。他警告稱,「2億美元的案件在美國可能會面臨長達50年的刑期,勸你還是早點回新加坡吧」。雖然跑路行為著實可恨,但小編認為在沒有得知結果前便洩露他人身份的做法屬實欠妥。

##### 揭開項目方的真實面目 市場經這麼一鬧,多個Solana生態項目紛紛表示「與我無瓜」,與LIBRA撇清關係。Meteora聯合創始人Ben Chow表示從未購買、接收或管理任何LIBRA代幣;Jupiter聯合創始人Siong也表示沒有和$LIBRA、$ENRON等項目聯手作惡。

區塊鏈分析公司Bubblemaps的調查顯示,LIBRA與此前備受爭議的MELANIA代幣項目之間存在密切關聯。兩個項目的早期狙擊錢包高度重合,均採用相似的「拉高出貨」 (pump and dump) 手法。

  • 利用跨鏈協議(CCTP)在不同公鏈間轉移資金
  • 通過多個關聯錢包進行「搶跑交易」
  • 從流動性池抽取約8700萬美元

在YouTube部落客Coffeezilla的採訪中,Hayden Davis承認團隊在LIBRA和MELANIA兩個項目啟動時都進行了狙擊交易,但強調操作的初衷是為了保護項目流動性,而非從中獲利。LIBRA項目核心成員包括:

  • Hayden Davis(Kelsier Ventures創始人)
  • Julian Peh(KIP Protocol創始人)
  • Mauricio Novelli(阿根廷科技論壇)
  • Manuel Godoy(阿根廷科技論壇)

Hayden表示,LIBRA的發幣並非「割韭菜」,而是因計劃失敗導致市場崩盤。目前他掌握著1億美元的資金,並正尋求解決方案。他透露,狙擊操作已成為meme幣領域的普遍現象,且大部分項目的發幣階段都會被內部人士或高頻交易者利用。

此外,Hayden還指出,包括TRUMP、MELANIA、LIBRA在內的大型meme幣項目本質上是「內行人的遊戲」,普通投資者很難公平參與。他同時對阿根廷總統Javier Milei在LIBRA中的角色進行了辯解,稱Milei對加密貨幣了解有限,支持LIBRA更多是出於實驗性嘗試。

##### 事件反思 事件引發的連鎖反應持續發酵:

市場層面:

比特幣市占率攀升至60%的四年新高,QCP Capital分析指出LIBRA項目「跑路」醜聞或將長期抑制山寨幣和Meme幣行情。

司法層面:

目前,阿根廷政府已成立跨部門調查組,聯合金融監管和反洗錢機構共同查案。前央行行長等人已提起訴訟,指控Milei在項目中扮演關鍵角色,涉嫌欺詐。

行業反思:

三箭資本聯合創始人Zhu Su認為,Libra團隊的主要錯誤在於撤出Meteora流動性池並進行短期套利操作,否則它將類似於TRUMP代幣那樣運行。

這場融合政治背書、駭客對抗與資本操控的加密貨幣大戲,暴露出Web3世界的三大現實困境:

  • 政府背書並不等同於項目可信
  • 內線交易和市場操縱在加密貨幣市場依然普遍
  • 社區自治力量,尤其是技術專家的參與,可能比傳統監管更有效

本文合作轉載自:panews
往下滑看下一篇文章
台灣數位安全發展協會揭打詐盲點:截圖難當證據,AI加b-JADE讓數位足跡可驗證

重點一:數位詐騙生命週期極短,打完一波就轉移陣地,「下架」只處理了眼前的內容,處理不了事後追查。

重點二:台灣數位安全發展協會以AI蒐集、分類詐騙廣告,九成以上工作可由AI完成,最終判斷仍保留人工背書。

重點三:透過司法聯盟鏈b-JADE,只把資料的「數位指紋」上鏈存證,原始資料另行保存,目標是降低被害人的訴訟舉證成本。

一則可疑的投資廣告被檢舉、下架,帳號也停權了,多數人以為事情就此結束。真正麻煩的是,廣告消失的那一刻,追查詐騙集團的線索也可能跟著消失。

為了補上這個缺口,台灣數位安全發展協會正與司法聯盟鏈「b-JADE」合作,替詐騙相關資料做存證。b-JADE是一套以區塊鏈為基礎的司法存證機制,只有通過程序認證的單位才能提供上鏈服務;資料一旦上鏈,任何改動都會留下痕跡。白話說,就是替數位證據貼上「封條」,讓證據從蒐集到進入法庭,都能驗證有沒有被動過手腳。

詐騙廣告下架,為什麼還不夠?

原因在於數位詐騙的生命週期太短,下架只能處理眼前的內容。台灣數位安全發展協會理事長劉彥伯指出,傳統電話詐騙一套劇本可以拉長到半年、甚至一年;數位詐騙則像打游擊,一波結束就移往下一個平台,從廣告、社群到另一個App,一路跨平台引導被害人。

更大的問題是證據跟著斷線。被害人發現受騙時,可能已是半年後,手上通常只留得住最末端的匯款與聯絡紀錄,最初看過哪則廣告、點進哪個網站,早已消失。等到一、兩年後警方抓到詐騙集團,對方就能在法庭上反問「你怎麼證明我投過這則廣告?」劉彥伯以假設情境說明,一個集團原本可能詐騙了30億元,最後因證據不足,認定金額只剩幾千萬甚至幾百萬元。

不過,詐騙活動都會留下數位足跡,包括投放帳號、代理商、投放時間、運作國家與網址註冊紀錄,只要事先保存,日後調閱就「有憑有據」。

台灣數位安全發展協會
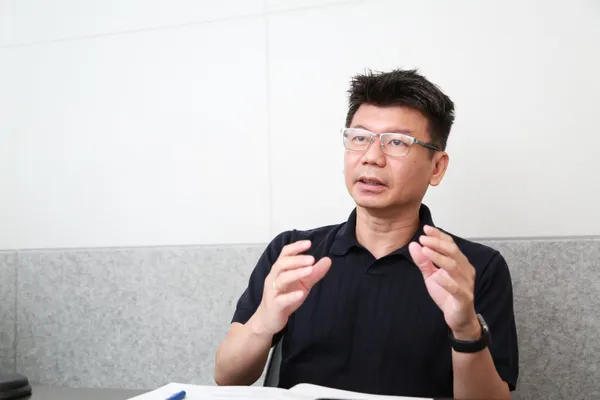
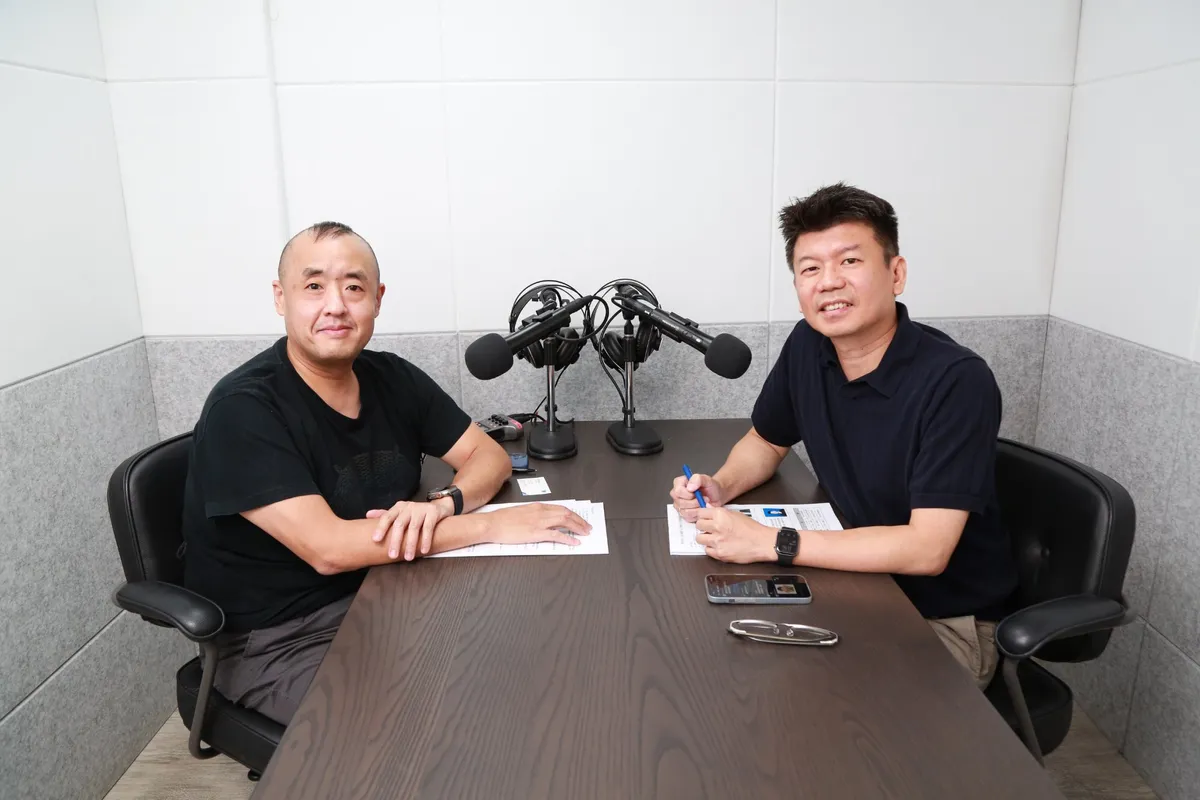
台灣數位安全發展協會理事長劉彥伯
圖/ 數位時代

AI都這麼強了,為什麼還要先做資料治理?

台灣數位安全發展協會的核心主張是:好的資料分析,從好的資料治理開始。所謂資料治理,就是把散落在各平台、格式不一的碎片資料,整理成來源清楚、格式一致、可以互相比對的資料。協會先確認每筆公開資料的來源、時間、權限、版本與隱私,再標上事件分類、風險評估、曝光平台、投放者與網址等標籤,才能找出彼此關聯、還原詐騙網絡。

根據協會的實證簡報,系統在一段監測期間內掃描309.5萬則廣告,通報62.8萬則(約占20%),投放當日偵測率達99.21%。劉彥伯也提到,協會與資安院、數位發展部在打詐通報查詢網的合作中,判斷率接近百分之百。

那還需要人嗎?答案是需要。現行法律仍要求有人為判斷結果背書負責,加上詐騙劇本會隨被害人的回應即時調整,因此協會讓AI處理九成多的工作,最後由人做判斷。

截圖不能當證據?b-JADE如何替詐騙證據貼上「封條」

在AI改圖越來越容易的今天,單純截圖很難在法庭上證明自己沒被竄改過。劉彥伯的比喻是:截圖比較像「我那天真的看過,還拍了一張照片」;可信存證則是把證物放進有封條、有時間、有編號、有保管紀錄的證物袋,「重點不是有沒有留下東西,而是未來能不能驗證這是不是當時那一份」。

這也是b-JADE派上用場的地方,但並不是把所有資料都放上區塊鏈。協會把原始資料與AI分析結果,保存在權限受管控的系統裡,只把每份資料的「數位指紋」交給b-JADE存證。數位指紋的特性是,內容只要有任何改動,指紋就會完全不同,因此能證明資料沒被動過;需要時,再經授權調閱原始資料,兼顧隱私與驗證。依b-JADE規範盤點,協會既有流程已符合19項要求,其餘7項缺口也逐步補強,例如存證時間改採具公信力的標準時間來源,不再依賴電腦本機。

防詐能從事後追查走向事前預警嗎?

可以,協會正把存證從被害人受騙後,往前推到「主動式上鏈」:AI判定高風險的內容,先一步蒐集存證,不必等到有人受害。

小農是第一個場景。許多消費者在網路上支持小農,錢最後卻流進冒名的詐騙集團。協會因此與農業部合作推出「農本人」系統,讓小農自行登錄銷售管道與社群帳號形成白名單,再結合AI蒐集的黑名單,一旦遭冒名就能第一時間發現並報案。這套模式未來也可延伸至網路霸凌、性私密影像等案件。

制度面也在加速。2026年8月,司法聯盟已開設認證專班,邀集司法院、法務部、高檢署、調查局與警政署相關人員受訓,相關存證應用預計明年正式推出,時程仍待聯盟拍板。

劉彥伯坦言,目前從蒐集、分案到下架的流程仍然冗長,技術正好能在保留人為背書的前提下縮短流程。他在《數位關鍵字》節目尾聲留給聽眾的一句話是:「數位安全不只是技術工具,也涉及資料的可信、法遵治理與跨領域合作。」當AI幫人更快找到線索,經得起驗證的資料,將讓每一位被害人在法庭上多一分底氣。

台灣數位安全發展協會
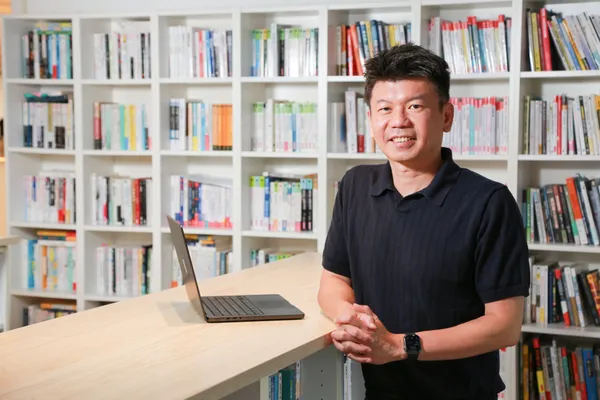
台灣數位安全發展協會理事長劉彥伯認為,可信存證的重點不是留下東西,而是未來能被驗證。
圖/ 數位時代

常見問答
Q1:詐騙廣告被下架後,還能當作證據嗎?
A:若事前沒有保存,下架後就很難追溯。台灣數位安全發展協會建議在內容消失前,保存投放帳號、代理商、投放時間、運作國家與網址等數位足跡,日後才能據以向平台請求調閱。

Q2:手機截圖可以當作詐騙證據嗎?
A:截圖只能證明「看過」,難以證明未被竄改。在AI改圖越來越容易的情況下,透過數位指紋與具公信力的時間紀錄進行可信存證,才能在日後驗證資料是否為當時的原始版本。

Q3:什麼是b-JADE司法聯盟鏈?
A:b-JADE是以區塊鏈為基礎的司法存證機制,只有通過程序認證的單位才能提供上鏈服務。台灣數位安全發展協會的做法是只將資料的數位指紋上鏈,原始資料另行保存在權限受管控的系統,兼顧隱私與驗證,目標是降低訴訟舉證成本。

Q4:AI可以完全取代人工判斷詐騙嗎?
A:目前不行。依台灣數位安全發展協會的做法,九成以上的蒐集與分類工作可由AI完成,但現行法律仍要求由人做最終判斷,並為結果背書負責。

Q5:小農要如何預防被冒名詐騙?
A:可登錄台灣數位安全發展協會與農業部合作的「農本人」系統,自行提交銷售管道、粉絲專頁與LINE帳號建立白名單,搭配AI主動蒐集的黑名單,遭冒名時能第一時間發現並報案。

完整對談請收聽《數位時代》Podcast《數位關鍵字》EP264。

登入數位時代會員

開啟專屬自己的主題內容,

每日推播重點文章

閱讀會員專屬文章

請先登入數位時代會員

看更多獨享內容

請先登入數位時代會員

開啟收藏文章功能,

請先登入數位時代會員

開啟訂閱文章分類功能,

請先登入數位時代會員

我還不是會員, 註冊去!
追蹤我們
一次搞懂工業AI
© 2026 Business Next Media Corp. All Rights Reserved. 本網站內容未經允許,不得轉載。
106 台北市大安區光復南路102號9樓