駭客攻擊是幣圈家常便飯?技術漏洞、提款機制缺陷,駭客攻擊手法揭秘
##### 駭客攻擊是幣圈的家常便飯!

盜取比特幣之前,駭客已經在Bitfinex的伺服器裡潛伏數週了。整個二○一六年的夏天,他們都在觀察該交易所的用戶買賣比特幣,也研究了控制安全系統的指令,彷彿他們就躲在銀行金庫上方的通風管,觀察著行員如何謹慎的搬進搬出現金並尋找漏洞一樣。

確切的說,他們想竊取的不是比特幣,因為你無法真的從試算表中竊取某一行數字。他們需要的是私鑰,也就是讓他們解鎖加密貨幣的密碼。有了私鑰,他們就可以在龐大的比特幣試算表中,把Bitfinex那一行數字降為零,並在自己那行寫上一個非常龐大的數字。

一找到私鑰,他們就動手了。二○一六年八月二日上午十點二十六分,駭客把交易所的每日提款限額,從兩千五百枚比特幣提高到一百萬枚,足以掏空整個金庫。接著,他們使用私鑰,開始廣播指令,把Bitfinex的比特幣轉移到他們在區塊鏈上控制的地址。在接下來的三小時五十一分鐘裡,總共竊取了十一萬九千七百五十四枚比特幣,超過交易所持有的半數比特幣。

當Bitfinex的高層主管意識到大事不妙,雇用了一個資安小組負責調查。駭客攻擊野心勃勃,手段精密複雜,以至於有人懷疑是內賊所為,還有人認為是北韓駭客幹的,因為北韓駭客六個月前才從孟加拉央行竊取了八千一百萬美元。但資安小組找不到任何線索,駭客在登出系統以前,已經徹底抹除了他們的數位指紋。

Bitfinex唯一掌握的,是駭客把錢發送到區塊鏈上的地址(由三十四個字符組成)。為了尋求大眾的協助,Bitfinex在網路上公開地址,讓所有人都能看到。但多年下來,大部分資金一直留在那些數位錢包裡,幾乎沒有動過。即使這段期間比特幣狂飆,那些錢一直留在原地,沒有明確的方法可查出到底是誰轉走了這些比特幣。沒有駭客的私鑰,警方也無法把錢追討回來。

##### 搶銀行落伍了,看北韓駭客示範搶 crypto 交易所 有人問著名的銀行搶犯威利.薩頓(Willie Sutton)為什麼要搶銀行,據說他回答:「因為錢在那裡。」但如今,隨著電子支付的興起,一般銀行內可能只有五萬美元的現金。而且,防彈屏障、染料包(dye packs)、定時鎖及高解析的安全攝影機,大致上已經使「搶銀行」成了過去的遺跡。

與此同時,加密貨幣創造了全新的犯罪類別。以勒索軟體為例,駭客侵入並鎖住企業或政府的電腦系統,要求支付贖金的犯罪手法,至少在一九九○年代就出現了。但過去用電匯或信用卡支付贖金,罪犯比較容易落網。加密貨幣幫駭客解決了這個問題,二○二○年,駭客每年以加密貨幣形式所收取的贖金,已逾六億美元。

另一個例子是駭客攻擊交易所。

Bitfinex或FTX等交易所就像是加密貨幣的銀行,每個交易所都持有大量的加密貨幣。駭客偷竊加密貨幣時,不需要冒險面對隨時可能開槍的保全,也不需要在攝影機前隱藏自己的臉,只需要駭入電腦系統就行了,而且許多電腦系統顯然都沒有很好的防護措施。

第一家大型加密貨幣交易所Mt. Gox,就曾遭到駭客攻擊。Bitfinex遭竊後,駭客攻擊並未停止,後來發生的幾件最大的竊案包括:二○一八年Coincheck被盜約五.三億美元;二○二○年KuCoin被盜約二.五億美元。二○二一年,交易所與DeFi應用程式(去中心化金融,加密貨幣交易者可直接相互交易)總共被盜走了三十二億美元,這個金額是美國每年所有銀行搶案平均被盜金額的一百倍,其中大都是被北韓駭客組織拉撒路(Lazarus)盜走。

早在二○一五年,Bitfinex在一次駭客攻擊中損失約四十萬美元的加密貨幣後,設置了一個新的安全系統。一般交易所通常是把用戶的加密貨幣混在一起,並把私鑰存在未連網的電腦上,這種做法稱為「冷儲存」(cold storage)。Bitfinex的新系統把每個用戶的餘額保存在區塊鏈的個別地址中,讓客戶自己查看他們的錢在哪裡,使用的是加密安全公司BitGo的軟體。

「這種新的透明度與安全性,使Mt. Gox那種漏洞不可能發生。」BitGo的執行長邁克.貝爾希(Mike Belshe)在宣布這項交易的新聞稿中這麼說。

BitGo的軟體被設計成自動批准小於某個限額的轉帳,因此小額提款不會被耽擱,但大額提款需要Bitfinex的高層主管手動簽核。這原本意味著,萬一Bitfinex遭到駭客攻擊,頂多只有少量的比特幣被竊,不過該系統的設計有缺陷,擁有Bitfinex高層電子憑證的某個人,只要發送一個電腦指令,就可以更改那個免簽核的轉帳限額。

駭客使用「遠端存取木馬」滲透交易所後,就是這樣做。這種惡意軟體讓攻擊者可以完全控制他鎖定的電腦,彷彿他就坐在鍵盤前一樣。只有在Bitfinex剛好有人檢查帳戶餘額並注意到異常狀況時,才有可能阻止駭客掌控電腦。

Bitfinex向有關當局通報了這次駭客攻擊,但沒有找到任何線索。駭客離開時,清除了伺服器的記憶體,抹去了指向其位置的任何指標。

代表Bitfinex調查這次駭客攻擊的知名金融服務商「帳本實驗室」(Ledger Labs),也無法確定駭客究竟是如何進入交易所伺服器的。BitGo雖然對外堅稱軟體運作正常,但其實改變了規定,客戶只有在與BitGo的員工做視訊通話後,才能提高提款限額。

曾在以色列情報部門擔任程式設計師的邁克.紹洛夫(Michael Shaulov)是加密安全公司Fireblocks的共同創辦人,他告訴我這種駭客攻擊通常不需要很高竿的技術,最難的環節通常在於,捏造一封電子郵件,誘騙內部人員打開惡意附件,「社交工程(social-engineering)手法才是關鍵。」他說。

書名:幣漲無疑:加密貨幣,一場史詩級騙局?

作者: 齊克.法克斯( Zeke Faux)
譯者: 洪慧芳
出版社:早安財經
出版日期:2025/01

作者簡介

齊克.法克斯(Zeke Faux)

《彭博商業周刊》與「彭博新聞社」的調查記者,也是「新美國」(New America)的國家研究員。

作品以深入報導金融犯罪、詐騙,以及揭露金融業內部陰暗面聞名,幫助公眾了解複雜的現代經濟體系中隱藏的風險與潛在影響。以其獨到的調查視角和深入報導的風格,在金融新聞界備受讚譽。

曾榮獲財經新聞界的最高榮譽羅布獎(Gerald Loeb Award)與美國律師協會的銀法槌獎(Silver Gavel Award),亦曾入圍美國國家雜誌獎(National Magazine Award)。

現與妻子和三個孩子住在布魯克林。
關鍵字: #駭客 #交易所
往下滑看下一篇文章
OpenAI 重磅講者親臨高雄|掌握前瞻 AI 與產業轉型關鍵趨勢

隨著 AI 工具逐漸普及,真正拉開差距的,已不只是技術或算力的強弱,是企業能否整理資料、重新設計流程,並把 AI 融合既有工作方式,持續轉化為營運價值。

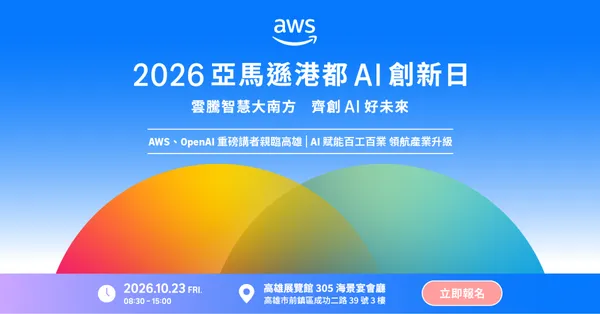
Amazon Web Services(AWS)將於10月23日於高雄舉辦「2026 亞馬遜港都 AI 創新日」邀請 OpenAI 與製造、金融、交通、零售及運動育樂等領域的實務代表,從技術趨勢、資料治理、流程設計與組織轉型等面向,拆解 AI 落地前必須處理的現實問題,協助企業重新檢視自身的導入條件與下一步布局。

企業下一步,不只是再導入一套 AI 工具,而是讓 AI 進入日常營運

模型可以採購,系統可以建置,但資料是否整理到位、流程能否重新設計、組織是否清楚由誰負責,才是決定技術能否持續發揮價值的關鍵。

高雄近年推動數位轉型,同樣面對這項核心課題。亞灣周邊聚集扣件、石化、鋼鐵等傳統產業,場域複雜、既有系統眾多,正因如此,更能檢驗一套 AI 導入方法是否具備複製與擴大的條件。城市發展也從建置算力基礎,進一步走向讓技術真正進入產業與治理現場。

AWS 連續六年深耕高雄,今年以「雲騰智慧大南方 齊創 AI 好未來」為主軸,將討論重心從雲端與算力基礎,推進到應用全面升級,協助城市從「有 AI」走向「AI 有感」。

政府治理是否更即時、產業流程是否真正改變、市民與使用者能否感受到服務提升,才是「AI 有感」的具體檢驗。延續「高雄試點、全臺普及、雲端出海國際」的發展路徑,10月 23 日登場的亞馬遜港都 AI 創新日要談的不只是企業「有沒有 AI」,而是導入之後企業的真實改變。

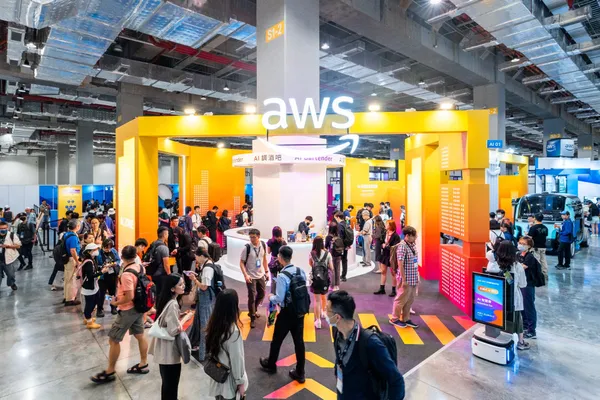
2025 亞馬遜港都 AI 創新日現場,資料照
圖/ AWS

OpenAI 重磅講者親臨高雄,從技術前沿看見企業的關鍵課題

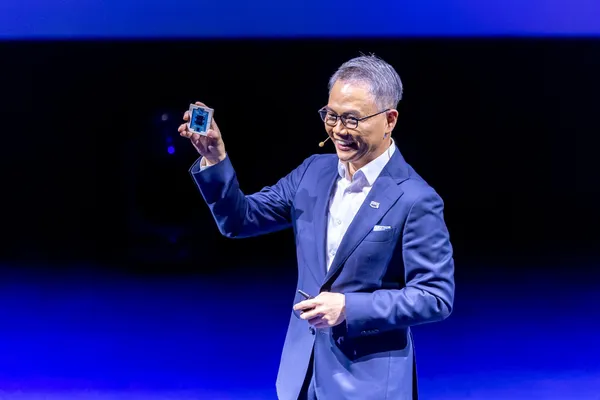
今年活動特別邀請 OpenAI 東南亞暨台灣合作夥伴總監 Mark Jeffrey,以「前瞻 AI 如何助力產業領袖開創新局」為題,分享在 AI 技術快速演進之下,企業應如何重新思考未來布局。

面對 AI 能力邊界持續擴張,哪些應用已具備規模化條件?哪些仍需要更完整的資料、治理與組織準備?這是正在規畫下一階段 AI 投資的企業必須先回答的關鍵課題。

上午議程將從資料、組織與金融三個面向,拆解 AI 落地前必須處理的現實問題。「數據為本,AI 啟航」先回到資料基礎:外部模型跑得再快,若企業自身的欄位定義、存取權限與資料品質尚未整理到位,技術仍難以轉化為可靠判斷。

「打造 AI-Ready 組織的關鍵布局」論壇則聚焦組織當責。AI 專案通常橫跨資訊、營運與管理部門,真正困難的不只是把系統建起來,而是由誰推動流程改造、由誰認列成果,以及當 AI 產出的判斷出現問題時,責任最後應由誰承擔。公部門、製造業與雲端服務業者如何從不同角色處理這些問題,對其他組織同樣具有參考價值。

金融創新論壇將討論 AI、虛擬資產與企業轉型。金融場域對資料安全、合規、風控與可追溯性的高度要求,也提醒企業:效率不能取代治理,AI 更不能成為責任模糊的理由。能否在高監管、高風險環境中建立清楚邊界,將直接影響 AI 應用能不能被長期採用。

2025 年活動論壇現場,資料照
圖/ AWS

從六種產業場景,看 AI 如何走進真實流程

真正具備參考價值的 AI 案例,不只要說明「做了什麼」,還要回答幾個更實際的問題:解決哪一段流程、使用哪些資料、在哪個節點交給 AI、誰負責最後判斷,又如何確認投入確實產生價值。

下午議程規劃橫跨智慧支付、製造、媒體科技、智慧交通、零售製造與運動育樂六種產業場景。每個場景面對的資料條件、即時要求與風險門檻都不相同。

產業場景 議程規劃與關鍵課題
智慧支付 藍新金流運用 AWS AI 自建智能 KYC 與交易監控;處理身份辨識、交易監控與風險判斷
製造 以語意層串接資料孤島,讓 AI Agent 正確理解分散在不同系統的資料
媒體科技 會說台語的 AI Agent:從醫院櫃台到第一線的落地實戰
零售製造 零售製造轉型;把技術接進實際營運與使用者體驗

這些差異進一步說明,AI 沒有一套可以直接複製到所有產業的標準答案。企業真正需要的,不只是更多案例,而是看見不同產業如何依資料條件、即時要求與風險門檻,把 AI 融入實際營運與使用者體驗。

現場同步打造「產業賦能走廊」,邀集超過 15 組雲端生態系夥伴設置展示攤位,聚焦智慧製造、金融科技與城市治理的真實痛點與解法。無論企業目前卡在技術、資料、治理,還是組織協作,不同問題點,都能找到對應的解方。

10 月 23 日,從智慧製造的產線優化、金融科技的風控升級,到運動產業的會員體驗創新,看 AI 如何從概念走進產業現場,成為百工百業轉型升級的實際動能。

10/23高雄展覽館盛大舉行
圖/ AWS

「2026 亞馬遜港都 AI 創新日」,掌握 AI 賦能百工百業、領航產業升級的實務趨勢
立即報名

登入數位時代會員

開啟專屬自己的主題內容,

每日推播重點文章

閱讀會員專屬文章

請先登入數位時代會員

看更多獨享內容

請先登入數位時代會員

開啟收藏文章功能,

請先登入數位時代會員

開啟訂閱文章分類功能,

請先登入數位時代會員

我還不是會員, 註冊去!
追蹤我們
一次搞懂工業AI
© 2026 Business Next Media Corp. All Rights Reserved. 本網站內容未經允許,不得轉載。
106 台北市大安區光復南路102號9樓