名人發幣成專業收割機?巴西足球天才也發幣,背地卻在割韭菜?
2025.03.05 | 區塊鏈
##### 名人發幣不靈了? 自川普之後,名人發幣似乎已經成為一個新的生意經。3月2日,知名的退役足球巨星羅納爾迪尼奧也宣布在BSC鏈上推出個人的代幣$STAR10。

市場低謎之下,儘管流通市值最高觸及3200萬美元,但距預期中的搶購盛況仍相去甚遠。反而在社交媒體上暴露出不少關於這場代幣的陰謀論調,深圳某發幣團隊,資金池未鎖倉,鑄幣權限未丟棄,內部人士提前搶跑等醜聞消息接踵而來,連轉發上線資訊的幣安創始人CZ也一度陷入用戶的圍攻。

這場名人發幣熱潮的生意經,還真的是單方向收割的致富密碼嗎?

##### 足球天才淪為收割工具?專業團隊操盤疑雲 羅納爾迪尼奧,這個曾被譽為有史以來天賦最高的巴西足球明星,球迷一般將其稱為小羅。在職業生涯當中備受球迷熱愛,曾被冠以足球精靈之名。然而年少成名,缺乏自律,聲色犬馬後毀掉職業生涯,繼而揮金如土,走向破產後利用名氣賺錢。與許多齣身貧寒的天才運動員一樣,小羅也不幸選擇了這樣的劇本。

嘗試過多種走穴賺錢的方法後,加密行業的快速收割能力似乎成為他更優的選擇。

2月22日,小羅在推特上發布「在這裡,加密貨幣看起來不錯」,開始預告自己的代幣發行計劃。但隨著加密市場的持續低迷,最終的代幣在十天後才正式推出。

而在這十天當中,加密市場迎來大幅下跌,此前火熱的Solana鏈也已經呈現頹勢,BSC鏈則在CZ的頻繁互動中試圖成為新的MEME熱土。從小羅的最終選擇可以看出,其背後或存在深諳加密市場變化規律的團隊為其出謀劃策。

2月28日,推特用戶@R10coin_爆料稱小羅發幣的背後是深圳某發幣團隊,而這個爆料人則自稱是另一個專業發行代幣的公司,先與小羅談定了600萬美元的合作協議,共同進行代幣發售。後因另一家深圳的發幣團隊以1000萬美元截胡,才選擇曝光此事。並曬出一些郵件資訊和小羅簽名文件。社區對此事普遍認為,這只是一場黑吃黑的鬧劇,但對於這種內幕操盤大家似乎已經習以為常,此前米萊總統的發幣鬧劇也讓這些發幣內幕曝光於眾。截至3月4日,該用戶的推特帳號已經被封。

由於該用戶並未發布更多實質性的內幕消息,關於小羅發幣背後的團隊內容目前仍無從知曉。據PANews調查,$STAR10代幣的官方網站域名是由知名的域名服務商GoDaddy託管,而部署的IP位址有兩個,這兩個IP反向查詢後則來自亞馬遜雲端伺服器,這個IP曾經解析超過8萬個域名,因此無法證明是同一人控制。

不過,有趣的是在該IP的解析名單當中,出現了另一個知名的MEME幣PNUT的官方網站地址。PNUT也是去年上線幣安交易所的MEME幣之一。不過,從目前已有的證據鏈來看,並無直接證據表明,$STAR10的發行代幣背後存在社交媒體上所說的陰謀團體。

##### 合約暗藏玄機:後門權限引發信任危機 不過,在代幣發行的過程中,人們似乎仍感受到$STAR10代幣發行的不誠懇。據GoPlus Security監測,$STAR10代幣的合約所有者仍保留銷毀代幣的權限,且資金池鎖倉的時限只有一個月。

這一預留後門式的操作讓不少用戶認為項目方是為了收割而做的準備。因此引發了社交媒體的集體聲討。幣安創始人CZ在未關注到這一漏洞的前提下先是轉發了小羅發幣的推文,並表示此舉不是背書,只是感謝其選擇在BNB Chain上推出,但隨後則遭受用戶的集體聲討。

不過,或許是迫於社區的壓力,小羅團隊後續在推特上表明,已經放棄了鑄幣權限,並將鎖倉期限延長255年至2281年。

但這種亡羊補牢似乎也沒能得到社區更多的認可,截至3月4日,該代幣鏈上持幣地址約為9500個,與TRUMP的64萬個相差甚遠,也不如LIBRA的2.7萬個地址。

##### 老鼠倉暴利282倍,又是內部玩家提前布局? 此外,老鼠倉也是名人發幣經常曝出的套路之一,同樣在$STAR10的發行當中,也出現了類似的跡象。據Onchain Lens爆料,一名內部人士以49個BNB(價值2.9萬美元)在代幣發行前就購買了2000萬枚$STAR10代幣,截止3月4日,該地址已賣出35萬美元的代幣,仍持有超260萬美元的代幣未售出。

據PANews計算,該用戶的平均成本約為0.0014美元,到最高點漲幅約為282倍,最大的持倉價值可達到826萬美元,幾乎是流通市值的四分之一。更可疑的是,小羅的推特發幣時間為UTC時間,3月2日22點17分,該地址的買入時間為22點17分08秒。這個時間甚至早於小羅的發布時間。不知這個地址的玩家是如何在未確認代幣來源的情況下,選擇投入2.9萬美元豪賭?PANews通過穿透後發現,該地址的初始資金來自幣安熱錢包。

總體來說,小羅的這次發幣似乎是又一次失敗案例。與之類似的,在去年8月份推出自己代幣的NBA傳奇球星史考特·皮蓬,其代幣$BALL市值僅為450萬美元,持幣人數約為1400名,24小時交易量2300美元,共產生5筆交易,可謂是一地雞毛。

而前段時間鬧的滿城風雨的LIBRA和MELANIA,也被曝出是陰謀團體所為,人們似乎已經見慣了這種收割套路,不再盲目買單。截至3月4日,$STAR10的市值僅剩1150萬美元,較高點已下跌了66%。

從投資的角度來看,迄今為止的名人代幣幾乎是「全軍覆滅」,而對那些試圖透過加密發幣快速變現的名人來說,這種竭澤而漁的收割模式似乎已難以為繼。
本文合作轉載自:[PANews][1]
往下滑看下一篇文章
台灣數位安全發展協會揭打詐盲點:截圖難當證據,AI加b-JADE讓數位足跡可驗證

重點一:數位詐騙生命週期極短,打完一波就轉移陣地,「下架」只處理了眼前的內容,處理不了事後追查。

重點二:台灣數位安全發展協會以AI蒐集、分類詐騙廣告,九成以上工作可由AI完成,最終判斷仍保留人工背書。

重點三:透過司法聯盟鏈b-JADE,只把資料的「數位指紋」上鏈存證,原始資料另行保存,目標是降低被害人的訴訟舉證成本。

一則可疑的投資廣告被檢舉、下架,帳號也停權了,多數人以為事情就此結束。真正麻煩的是,廣告消失的那一刻,追查詐騙集團的線索也可能跟著消失。

為了補上這個缺口,台灣數位安全發展協會正與司法聯盟鏈「b-JADE」合作,替詐騙相關資料做存證。b-JADE是一套以區塊鏈為基礎的司法存證機制,只有通過程序認證的單位才能提供上鏈服務;資料一旦上鏈,任何改動都會留下痕跡。白話說,就是替數位證據貼上「封條」,讓證據從蒐集到進入法庭,都能驗證有沒有被動過手腳。

詐騙廣告下架,為什麼還不夠?

原因在於數位詐騙的生命週期太短,下架只能處理眼前的內容。台灣數位安全發展協會理事長劉彥伯指出,傳統電話詐騙一套劇本可以拉長到半年、甚至一年;數位詐騙則像打游擊,一波結束就移往下一個平台,從廣告、社群到另一個App,一路跨平台引導被害人。

更大的問題是證據跟著斷線。被害人發現受騙時,可能已是半年後,手上通常只留得住最末端的匯款與聯絡紀錄,最初看過哪則廣告、點進哪個網站,早已消失。等到一、兩年後警方抓到詐騙集團,對方就能在法庭上反問「你怎麼證明我投過這則廣告?」劉彥伯以假設情境說明,一個集團原本可能詐騙了30億元,最後因證據不足,認定金額只剩幾千萬甚至幾百萬元。

不過,詐騙活動都會留下數位足跡,包括投放帳號、代理商、投放時間、運作國家與網址註冊紀錄,只要事先保存,日後調閱就「有憑有據」。

台灣數位安全發展協會
台灣數位安全發展協會理事長劉彥伯
圖/ 數位時代

AI都這麼強了,為什麼還要先做資料治理?

台灣數位安全發展協會的核心主張是:好的資料分析,從好的資料治理開始。所謂資料治理,就是把散落在各平台、格式不一的碎片資料,整理成來源清楚、格式一致、可以互相比對的資料。協會先確認每筆公開資料的來源、時間、權限、版本與隱私,再標上事件分類、風險評估、曝光平台、投放者與網址等標籤,才能找出彼此關聯、還原詐騙網絡。

根據協會的實證簡報,系統在一段監測期間內掃描309.5萬則廣告,通報62.8萬則(約占20%),投放當日偵測率達99.21%。劉彥伯也提到,協會與資安院、數位發展部在打詐通報查詢網的合作中,判斷率接近百分之百。

那還需要人嗎?答案是需要。現行法律仍要求有人為判斷結果背書負責,加上詐騙劇本會隨被害人的回應即時調整,因此協會讓AI處理九成多的工作,最後由人做判斷。

截圖不能當證據?b-JADE如何替詐騙證據貼上「封條」

在AI改圖越來越容易的今天,單純截圖很難在法庭上證明自己沒被竄改過。劉彥伯的比喻是:截圖比較像「我那天真的看過,還拍了一張照片」;可信存證則是把證物放進有封條、有時間、有編號、有保管紀錄的證物袋,「重點不是有沒有留下東西,而是未來能不能驗證這是不是當時那一份」。

這也是b-JADE派上用場的地方,但並不是把所有資料都放上區塊鏈。協會把原始資料與AI分析結果,保存在權限受管控的系統裡,只把每份資料的「數位指紋」交給b-JADE存證。數位指紋的特性是,內容只要有任何改動,指紋就會完全不同,因此能證明資料沒被動過;需要時,再經授權調閱原始資料,兼顧隱私與驗證。依b-JADE規範盤點,協會既有流程已符合19項要求,其餘7項缺口也逐步補強,例如存證時間改採具公信力的標準時間來源,不再依賴電腦本機。

防詐能從事後追查走向事前預警嗎?

可以,協會正把存證從被害人受騙後,往前推到「主動式上鏈」:AI判定高風險的內容,先一步蒐集存證,不必等到有人受害。

小農是第一個場景。許多消費者在網路上支持小農,錢最後卻流進冒名的詐騙集團。協會因此與農業部合作推出「農本人」系統,讓小農自行登錄銷售管道與社群帳號形成白名單,再結合AI蒐集的黑名單,一旦遭冒名就能第一時間發現並報案。這套模式未來也可延伸至網路霸凌、性私密影像等案件。

制度面也在加速。2026年8月,司法聯盟已開設認證專班,邀集司法院、法務部、高檢署、調查局與警政署相關人員受訓,相關存證應用預計明年正式推出,時程仍待聯盟拍板。

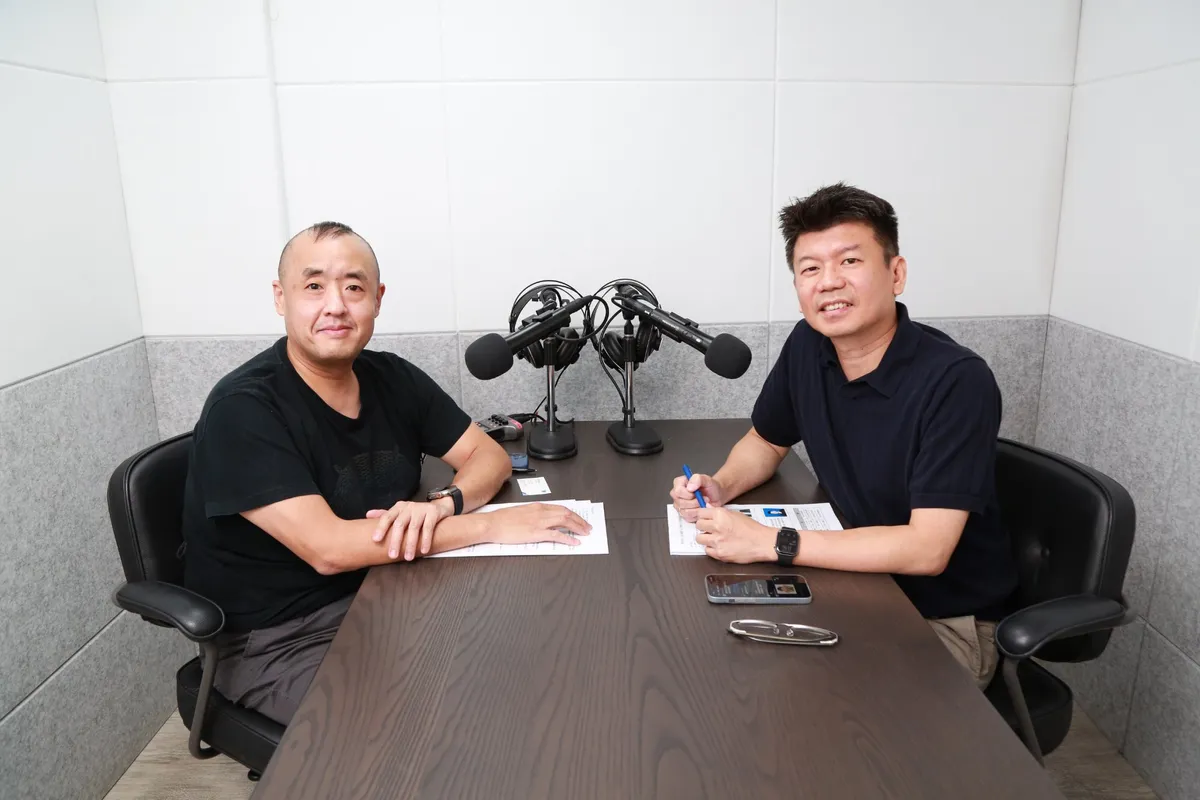
劉彥伯坦言,目前從蒐集、分案到下架的流程仍然冗長,技術正好能在保留人為背書的前提下縮短流程。他在《數位關鍵字》節目尾聲留給聽眾的一句話是:「數位安全不只是技術工具,也涉及資料的可信、法遵治理與跨領域合作。」當AI幫人更快找到線索,經得起驗證的資料,將讓每一位被害人在法庭上多一分底氣。

台灣數位安全發展協會
台灣數位安全發展協會理事長劉彥伯認為,可信存證的重點不是留下東西,而是未來能被驗證。
圖/ 數位時代

常見問答
Q1:詐騙廣告被下架後,還能當作證據嗎?
A:若事前沒有保存,下架後就很難追溯。台灣數位安全發展協會建議在內容消失前,保存投放帳號、代理商、投放時間、運作國家與網址等數位足跡,日後才能據以向平台請求調閱。

Q2:手機截圖可以當作詐騙證據嗎?
A:截圖只能證明「看過」,難以證明未被竄改。在AI改圖越來越容易的情況下,透過數位指紋與具公信力的時間紀錄進行可信存證,才能在日後驗證資料是否為當時的原始版本。

Q3:什麼是b-JADE司法聯盟鏈?
A:b-JADE是以區塊鏈為基礎的司法存證機制,只有通過程序認證的單位才能提供上鏈服務。台灣數位安全發展協會的做法是只將資料的數位指紋上鏈,原始資料另行保存在權限受管控的系統,兼顧隱私與驗證,目標是降低訴訟舉證成本。

Q4:AI可以完全取代人工判斷詐騙嗎?
A:目前不行。依台灣數位安全發展協會的做法,九成以上的蒐集與分類工作可由AI完成,但現行法律仍要求由人做最終判斷,並為結果背書負責。

Q5:小農要如何預防被冒名詐騙?
A:可登錄台灣數位安全發展協會與農業部合作的「農本人」系統,自行提交銷售管道、粉絲專頁與LINE帳號建立白名單,搭配AI主動蒐集的黑名單,遭冒名時能第一時間發現並報案。

完整對談請收聽《數位時代》Podcast《數位關鍵字》EP264。

登入數位時代會員

開啟專屬自己的主題內容,

每日推播重點文章

閱讀會員專屬文章

請先登入數位時代會員

看更多獨享內容

請先登入數位時代會員

開啟收藏文章功能,

請先登入數位時代會員

開啟訂閱文章分類功能,

請先登入數位時代會員

我還不是會員, 註冊去!
追蹤我們
一次搞懂工業AI
© 2026 Business Next Media Corp. All Rights Reserved. 本網站內容未經允許,不得轉載。
106 台北市大安區光復南路102號9樓