當金融和網路相遇,向左走?向右走?
當金融和網路相遇,向左走?向右走?

上一篇介紹傳統金融和網路金融之間存在「四步之遙」的距離,其中,「客戶接觸點」代表發展模式的差異;「新支付應用」代表破壞式創新的衝擊;「風險控制」代表營運思維的不同;「目標客戶」代表經營文化的鴻溝。面對這些差異、衝擊、不同和鴻溝,核心都是金融,但絕不是傳統意義上的網路化金融,而是帶有網路基因的「新金融」,一個需要全新監管規則的「網路金融業」。

日前金管會正式公告「金融科技創新實驗條例」草案(通稱「金融八法」),預計立法院本會期可三讀通過,最快年中正式實施。對此,業界多持正面態度,核心的「容許試錯」精神實為產官解套,為雙方的實際探索免去可能觸法的風險,是對科技創新支持金融發展的鼓勵。

我們正處在一個新舊交替的偉大時代,創新必然有試錯的學習過程。監管的責任是營造這樣的學習環境和氛圍,避免過度干預市場,讓改變得以潤物細無聲。面對眼前政策紅利,對金融保險業和網路科技業而言,都是提升客戶體驗、實現彎道超車、擴張企業邊界的最佳時機。最終,成功的基因融合方能帶來嶄新的「網路金融業」。

台灣在第三方支付和Uber議題上衝突不斷,這是因為網路科技和相關行業、監管各有不同立場,也不是台灣獨有的現象。與網路業不同,金融業和金融監管認為金融科技(FinTech)首先帶來破壞和擔憂,接著才是機會和期待。不過,過去的矛盾和衝突,卻也為我們梳理出未來網路金融的可行發展路徑。

金融創新,大多來自其他科技領域的跨界。以保險為例,當面對共享、自動駕駛、物聯網等新經濟時,所面臨風險的改變,必然要使經營風險的方法隨之改變。對傳統金融而言,既有的門市(服務和業務拓展據點)、業務員(直營隊伍)、中介(第三方合作代理)、電銷(電子化通路)等發展模式何去何從,是轉型同時必須考慮的議題。

當金融走向網路:學習網路思維,從營銷和產品著手創新

金融可以從自身的網路化和網路應用開始,一方面學習如何服務網路新生代,同時思考如何從網路獲取非金融用戶。當金融走向網路,從節約營運成本、提升通路效能、提高服務質量,用「網路為金融插上翅膀」的思維來看網路,是比較務實的。以保險為例,從售前、售中到售後,網路正促使保險從「銷售、產品、技能」向「服務、客戶、專業」轉變;跨業衍生的「綜合金融」,一種交叉銷售、增強客戶黏性的銷售策略也正在興起。

專業的提升,讓過往奉行產品銷售和大數法則的一般業務員,向提供客戶解決方案和學習大數據法則的理財規劃師轉型。產品電子化、手機和應用的普及,提高了獲客的便利性和競爭格局。部分較早接受網路的公司,正把擾民的電話銷售,轉型為網上獲客、電銷促成的「網電模式」;把缺少效能的直銷,轉型為網上獲客、業務員促成的「O2O模式」;同時發展電子化工具和應用,協助業務員在團隊、客戶、展業、服務等方面做好管理;並通過行動設備,為客戶打造省時、省力、省心的服務體驗。

但是,插上網路翅膀的金融,原本的陸軍和海軍不會因此變成空軍。金融必得學習網路的思維,另建一支打擊面廣的網路空軍,以創新為雷達去發現藍海,實現彎道超車和企業邊界的擴張,這一點,我們將在日後分享。唯有跳出傳統思維,擁抱多元意見,不被過去的經驗束縛(尤其是成功經驗),不在原本的市場上廝殺,金融才不會視網路為跨業進來的攪局者和競爭者。

金融該怎麼創新?有模式、營銷、產品三種路徑,若考慮市場的接受過程和初期較小的投入風險,雖然影響較小,我仍建議從營銷和產品這兩個領域著手創新。創新有方法,也需要資源、時間、耐心,失敗的癥結往往在於傳統產業對短期KPI、投報率的要求,在過時監管的保護下,導致競爭力盡失。如何平衡財務上的「邊際思維」(只看到發展新創必須投入的資金)和戰略上的「全面思維」(看不到不投入所要付出的代價),這些個性化議題,需要公司領導層的智慧決策。

當網路走向金融:從跨業合作開始,找到痛點

反之,當網路走向金融,會發生什麼情況?以大陸市場為鑑,常見到對金融的不瞭解,對風險的無知無畏,為追求極致簡約的用戶體驗,挾用戶和流量以令金融,在市場瀰漫先試先行的氛圍驅動下,不良企業遂走向資金池騙局,最終破產或引爆社會事件也非偶發案例,早年的P2P和最近的互助會社,均是如此。因此,對網路業而言,體認金融是全然不同的跨業,有著嚴謹監管要求,不把過去的經營經驗和管理辦法直接照搬,是必修的課程和過程。

網路可以從和金融的跨業合作開始,一方面從第三方瞭解金融的核心價值,同時評估以自身資源要贏得哪個金融利基市場。以網路遊戲為例,遊戲的裝備、帳戶被盜,對玩家而言,無論是情感或時間,是不能接受的災難;對遊戲公司而言,無論是資料或商譽,是不能恢復的損失。如果你是玩家,該怎麼辦?如果你是遊戲公司,該怎麼處理?你有選擇嗎?痛點在哪裡,市場就在哪裡。2011年,全球首款「網遊虛擬財產責任保險」和中國第一個第三方網遊資料安全託管平台「寶物銀行」便在這樣的背景下誕生,網遊世界和金融的合作大門從此打開!

這個項目,從開始到上線花了九個月時間。由於項目的推出,遊戲的保險市場需求開始受到關注,兩年後中國政府開放個人購買虛擬財產損失保險,遊戲公司和遊戲交易平台在2C的網遊保險市場開始進入規模化階段。之後,隨著第三方支付、網路保險公司等「新金融」的進一步開放,網路業者對金融的參與也呈現多元的發展。

台灣的第三方支付,過去認為金管會的政策偏向銀行且開放滯後,造成發展受限,且在本土第三方支付還沒有機會成長之際,便率先開放外籍兵團進來,導致處境更加艱難。網路業過去的業務和金融八竿子打不著關係,從未想過有一天被金融監管,也從未被監管,一旦做第三方支付,要跨入金融,便要面對金融監管,這同樣是一個痛苦的思維轉變過程。

創新必然有觸法的風險,剛開始只能在灰色地帶遊走,找出雖不適法卻也不犯法的辦法;但「金融八法」即將為金融創新的可能觸法解套,為有志之士提供一展拳腳的機會。面對過時的法規,過去第三方支付的抗爭抱怨是必然也有其必要性,但機遇已然來臨,網路業與其讓機會流失,若能把握這次「金融八法」的開放契機,豈不更好!

當金融和網路相遇,無論向左走或向右走,我相信要比不走來得好吧!

《數位時代》長期徵稿,針對時事科技議題,需要您的獨特觀點,歡迎各類專業人士來稿一起交流。投稿請寄edit@bnext.com.tw,文長至少800字,請附上個人100字內簡介,文章若採用將經編輯潤飾,如需改標會與您討論。

(觀點文章呈現多元意見,不代表《數位時代》的立場。)
往下滑看下一篇文章
台灣數位安全發展協會揭打詐盲點:截圖難當證據,AI加b-JADE讓數位足跡可驗證

重點一:數位詐騙生命週期極短,打完一波就轉移陣地,「下架」只處理了眼前的內容,處理不了事後追查。

重點二:台灣數位安全發展協會以AI蒐集、分類詐騙廣告,九成以上工作可由AI完成,最終判斷仍保留人工背書。

重點三:透過司法聯盟鏈b-JADE,只把資料的「數位指紋」上鏈存證,原始資料另行保存,目標是降低被害人的訴訟舉證成本。

一則可疑的投資廣告被檢舉、下架,帳號也停權了,多數人以為事情就此結束。真正麻煩的是,廣告消失的那一刻,追查詐騙集團的線索也可能跟著消失。

為了補上這個缺口,台灣數位安全發展協會正與司法聯盟鏈「b-JADE」合作,替詐騙相關資料做存證。b-JADE是一套以區塊鏈為基礎的司法存證機制,只有通過程序認證的單位才能提供上鏈服務;資料一旦上鏈,任何改動都會留下痕跡。白話說,就是替數位證據貼上「封條」,讓證據從蒐集到進入法庭,都能驗證有沒有被動過手腳。

詐騙廣告下架,為什麼還不夠?

原因在於數位詐騙的生命週期太短,下架只能處理眼前的內容。台灣數位安全發展協會理事長劉彥伯指出,傳統電話詐騙一套劇本可以拉長到半年、甚至一年;數位詐騙則像打游擊,一波結束就移往下一個平台,從廣告、社群到另一個App,一路跨平台引導被害人。

更大的問題是證據跟著斷線。被害人發現受騙時,可能已是半年後,手上通常只留得住最末端的匯款與聯絡紀錄,最初看過哪則廣告、點進哪個網站,早已消失。等到一、兩年後警方抓到詐騙集團,對方就能在法庭上反問「你怎麼證明我投過這則廣告?」劉彥伯以假設情境說明,一個集團原本可能詐騙了30億元,最後因證據不足,認定金額只剩幾千萬甚至幾百萬元。

不過,詐騙活動都會留下數位足跡,包括投放帳號、代理商、投放時間、運作國家與網址註冊紀錄,只要事先保存,日後調閱就「有憑有據」。

台灣數位安全發展協會
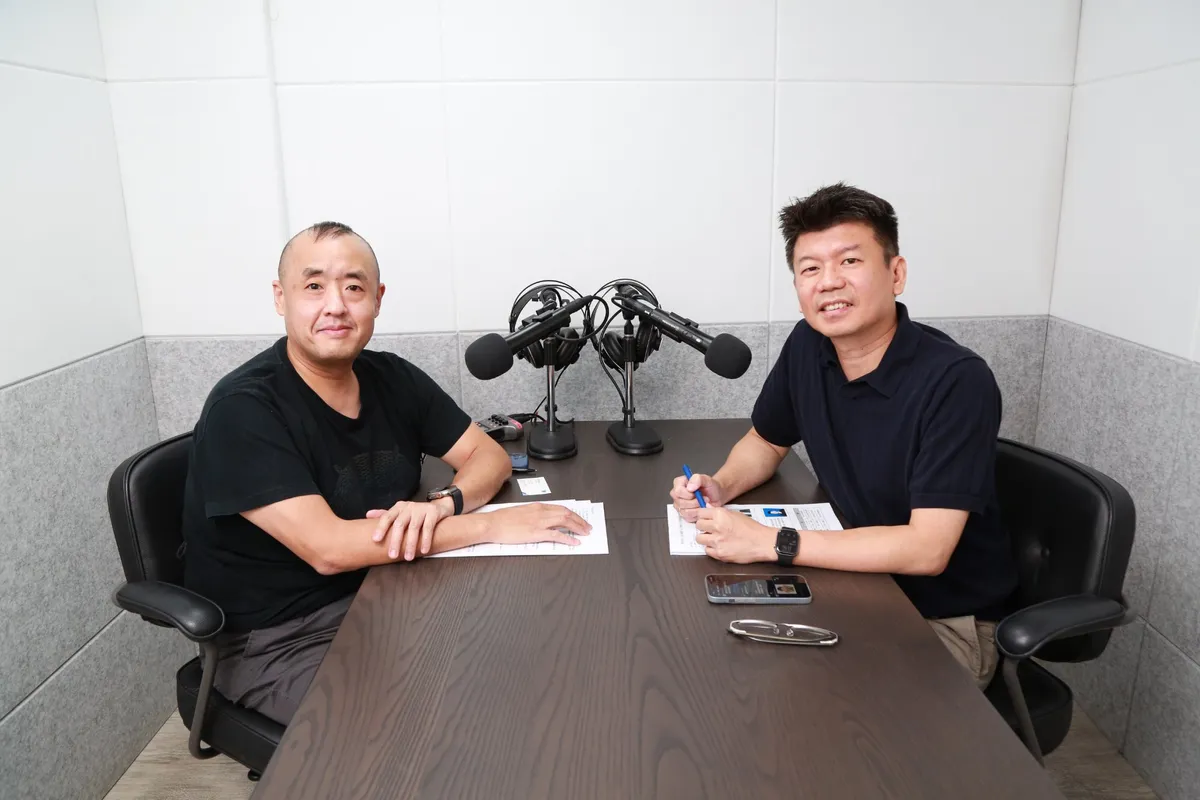
台灣數位安全發展協會理事長劉彥伯
圖/ 數位時代

AI都這麼強了,為什麼還要先做資料治理?

台灣數位安全發展協會的核心主張是:好的資料分析,從好的資料治理開始。所謂資料治理,就是把散落在各平台、格式不一的碎片資料,整理成來源清楚、格式一致、可以互相比對的資料。協會先確認每筆公開資料的來源、時間、權限、版本與隱私,再標上事件分類、風險評估、曝光平台、投放者與網址等標籤,才能找出彼此關聯、還原詐騙網絡。

根據協會的實證簡報,系統在一段監測期間內掃描309.5萬則廣告,通報62.8萬則(約占20%),投放當日偵測率達99.21%。劉彥伯也提到,協會與資安院、數位發展部在打詐通報查詢網的合作中,判斷率接近百分之百。

那還需要人嗎?答案是需要。現行法律仍要求有人為判斷結果背書負責,加上詐騙劇本會隨被害人的回應即時調整,因此協會讓AI處理九成多的工作,最後由人做判斷。

截圖不能當證據?b-JADE如何替詐騙證據貼上「封條」

在AI改圖越來越容易的今天,單純截圖很難在法庭上證明自己沒被竄改過。劉彥伯的比喻是:截圖比較像「我那天真的看過,還拍了一張照片」;可信存證則是把證物放進有封條、有時間、有編號、有保管紀錄的證物袋,「重點不是有沒有留下東西,而是未來能不能驗證這是不是當時那一份」。

這也是b-JADE派上用場的地方,但並不是把所有資料都放上區塊鏈。協會把原始資料與AI分析結果,保存在權限受管控的系統裡,只把每份資料的「數位指紋」交給b-JADE存證。數位指紋的特性是,內容只要有任何改動,指紋就會完全不同,因此能證明資料沒被動過;需要時,再經授權調閱原始資料,兼顧隱私與驗證。依b-JADE規範盤點,協會既有流程已符合19項要求,其餘7項缺口也逐步補強,例如存證時間改採具公信力的標準時間來源,不再依賴電腦本機。

防詐能從事後追查走向事前預警嗎?

可以,協會正把存證從被害人受騙後,往前推到「主動式上鏈」:AI判定高風險的內容,先一步蒐集存證,不必等到有人受害。

小農是第一個場景。許多消費者在網路上支持小農,錢最後卻流進冒名的詐騙集團。協會因此與農業部合作推出「農本人」系統,讓小農自行登錄銷售管道與社群帳號形成白名單,再結合AI蒐集的黑名單,一旦遭冒名就能第一時間發現並報案。這套模式未來也可延伸至網路霸凌、性私密影像等案件。

制度面也在加速。2026年8月,司法聯盟已開設認證專班,邀集司法院、法務部、高檢署、調查局與警政署相關人員受訓,相關存證應用預計明年正式推出,時程仍待聯盟拍板。

劉彥伯坦言,目前從蒐集、分案到下架的流程仍然冗長,技術正好能在保留人為背書的前提下縮短流程。他在《數位關鍵字》節目尾聲留給聽眾的一句話是:「數位安全不只是技術工具,也涉及資料的可信、法遵治理與跨領域合作。」當AI幫人更快找到線索,經得起驗證的資料,將讓每一位被害人在法庭上多一分底氣。

台灣數位安全發展協會
台灣數位安全發展協會理事長劉彥伯認為,可信存證的重點不是留下東西,而是未來能被驗證。
圖/ 數位時代

常見問答
Q1:詐騙廣告被下架後,還能當作證據嗎?
A:若事前沒有保存,下架後就很難追溯。台灣數位安全發展協會建議在內容消失前,保存投放帳號、代理商、投放時間、運作國家與網址等數位足跡,日後才能據以向平台請求調閱。

Q2:手機截圖可以當作詐騙證據嗎?
A:截圖只能證明「看過」,難以證明未被竄改。在AI改圖越來越容易的情況下,透過數位指紋與具公信力的時間紀錄進行可信存證,才能在日後驗證資料是否為當時的原始版本。

Q3:什麼是b-JADE司法聯盟鏈?
A:b-JADE是以區塊鏈為基礎的司法存證機制,只有通過程序認證的單位才能提供上鏈服務。台灣數位安全發展協會的做法是只將資料的數位指紋上鏈,原始資料另行保存在權限受管控的系統,兼顧隱私與驗證,目標是降低訴訟舉證成本。

Q4:AI可以完全取代人工判斷詐騙嗎?
A:目前不行。依台灣數位安全發展協會的做法,九成以上的蒐集與分類工作可由AI完成,但現行法律仍要求由人做最終判斷,並為結果背書負責。

Q5:小農要如何預防被冒名詐騙?
A:可登錄台灣數位安全發展協會與農業部合作的「農本人」系統,自行提交銷售管道、粉絲專頁與LINE帳號建立白名單,搭配AI主動蒐集的黑名單,遭冒名時能第一時間發現並報案。

完整對談請收聽《數位時代》Podcast《數位關鍵字》EP264。

登入數位時代會員

開啟專屬自己的主題內容,

每日推播重點文章

閱讀會員專屬文章

請先登入數位時代會員

看更多獨享內容

請先登入數位時代會員

開啟收藏文章功能,

請先登入數位時代會員

開啟訂閱文章分類功能,

請先登入數位時代會員

我還不是會員, 註冊去!
追蹤我們
一次搞懂工業AI
© 2026 Business Next Media Corp. All Rights Reserved. 本網站內容未經允許,不得轉載。
106 台北市大安區光復南路102號9樓