編按:佟輝連續在 2014、2015年,從北京來台參加台灣最主要的開源社群聚會:開源人年會COSCUP,並連續兩年在其部落格撰文討論他來自北京的外部觀察。他在2014年的觀察做成「兩岸開源文化面面觀」一文。而2015年度的最終幾天,佟輝則繼續延伸他2014年的經驗,寫成本文「兩岸開源社群面面觀」。經過邀請,佟輝欣然同意將此文分享給《數位時代》讀者,《數位時代》僅對文章部分兩岸不同用語、文字、標點符號做編輯。文中所提及的許多台灣開源社群(大部分為英文縮寫,如 COSCUP、TOSSUG、WoFOSS、SITCON 或 HITCON 等等),《數位時代》將在網路文章裡陸續介紹給讀者。
作者聲明:此文只代表我個人淺淺的認知觀點,有任何不妥之處歡迎指正! 本文比較了兩岸草根開源社群之間的異同,提出了草根社群共同面對的挑戰和壓力。也許兩岸開源社群深度合作,才有機會解決這些問題吧!本來計畫在9月份完成本文,卻先後因為個人的感情變故、工作轉變和親人生病亡故一直拖到年底。
2014 年參加完臺灣 COSCUP 以後,我寫了《兩岸開源文化面面觀》一文,在兩岸開源社群中引發討論。甚至還引起臺灣出版業巨擘郝明義先生的關注,並在他於 2015 年 9 月出版的新書《如果臺灣四周是海洋》中提及與引用;同時,郝先生也親自參加了臺灣 COSCUP 2015。一年後,當我再回頭看這篇文章時,難免覺得當時的觀察仍有些片面,缺少實踐考察和足夠廣泛的瞭解,還有很多地方需要再來補足。
從 2014 到 2015 這一年,通過各種平台,我不斷與對岸的草根開源社群保持聯繫;持續考察和比較兩岸開源社群的差異。今年參加 COSCUP 2015 期間,更是想辦法補足之前缺失的地方,特別是與去年沒能深入交流的朋友,加深了聯繫和交流,又或與某些「COSCUP-Hater」聊,聽聽他們的看法。今年不僅與年輕人聊,更與年紀大的人交流,與傳統大公司的人員交流,以獲取更多「世代」之間的看法。與去年參加 COSCUP 之後對臺灣開源社群的盛讚不同,今年我更多了幾分理性和開明。也許也與這一年多來,我本人心智看法的變動有關係。

(圖說:COSCUP 2015 的主題是「開放文化」,數位時代翻攝自 COSCUP 2015 官網)
近幾年,我更偏重去中心化、草根化的社群治理,所以這次去臺灣完全只關注草根社群,已經不再絲毫考慮其他組織形式。決定在去年《兩岸開源文化面面觀》一文的基礎上,再寫一篇《兩岸開源社群面面觀》。
#散兵游勇 VS 自治共榮
大陸的草根開源社群,很難有形成規模,形成社群優勢的。即便是我參與的北京 Linux 用戶組(BLUG)也無法很好的發揮社群優勢。這與社群成員閒散,社群整體偏向自由的風格是密不可分的。然而更多的草根社群,就是因為太過閒散,無法組織起有效的開發,或組織新的活動,也就無法產生什麼新的價值,大量曾經活躍的社群名存實亡。產生這個問題的原因是社群成員個人自治能力欠缺,總希望讓別人來幫忙,沒有意識到自己需動手治理自己的社群。

(圖說:Hacking Thursday 和 WoFOSS 聯合舉辦的活動,佟輝攝影)
相對來說,臺灣開源社群的自治能力很強;成員的自治能力,自我負責的意識也比大陸強一些。這次在臺灣恰逢 Hacking Thursday 和 WoFOSS 兩個社群一起聯合舉辦活動,在參加活動的過程中,我與很多新朋友交流,發現臺灣開源社群成員的自主意識比較強,社群自我治理的能力比較強。也就是相對大陸開源社群而言,臺灣的開源社群更加成熟,有更多自身的價值,這樣就能有穩定的社群文化輸出,有更穩定的社群影響力。關於這一點,本文下面會多次提到。
#商業導向 VS 社群主導
從成果的角度來比較,這麼多年大陸幾乎沒有在國際上很響噹噹的,或具有開創性的開源項目,也許可以想起來的是阿里巴巴的 Tengine 比較國際知名,然而卻不是一個由草根社群發起或維護的開源專案。OSChina 網站收錄了 5800 多個國產開源軟體,看看有哪些是國際知名或有國際開創性的,有哪些是真正由草根社群維護或主導的。我的意思不是大陸沒有國際知名的,像 fcitx 輸入法框架、文泉驛字體等等也有一些,但真正具有開創性和全球普遍應用的少很多。即便有,往往也不是由草根社群來維護和傳承。
既然沒有自己的國際開源項目,那麼我們就在現有的國際項目裡擠進自己的位置吧。借著民族主義和政府「自主可控」的想法,比如中國某超級大公司(不能說其名字),鼓勵公司員工貢獻到國際主流開源項目裡,或者從開源基金會的成員裡挖人,比如 Linux 基金會、Docker 基金會、OpenStack 基金會、Linaro 基金會等等。這家大公司貢獻的同時,更利用強大的財力和人員優勢,可以從這些基金會中爭取到足夠的話語權,甚至影響這些基金會最終為己所用,最終可以服務其商業目的,甚至為民族主義和政府的「自主可控」背書!
這次在臺灣的一個收穫是,聽了 LXDE 桌面環境的作者,同時也是 Android 項目的主要貢獻者 Jim Huang (黃敬群,Jserv) 的封麥演講。在演講中,他回顧了臺灣這十幾年來開源歷程,其中一個個響噹噹的開源項目,讓我知道除了 LXDE 和 PCManX 以外,還有那麼多國際知名的開源項目,比如 CLE(中文化的Linux桌面)、Open Webmail,Firefox OS(臺灣 Mozilla 主導),MCLinker(LLVM 連結器,MediaTek 開發),uming/ukai 自由字體等等...除少數專案外,幾乎沒有大公司的主導或者影響。

(圖說:黃敬群 Jim Huang, Jserv 在 COSCUP 2015 的封麥演講,佟輝提供)
草根社群基於興趣開發的開源專案,在大陸並不是沒有,最終往往還沒成氣候就死掉,或者被大公司收入囊中,亦或者封閉起來自己創業,淪為商戰炮灰。在商業大潮中,我們需要湧現更多由草根底層社群維護的開源專案,這需要從社群治理到專案管理等多方面共同入手和改變。
#學校領導 VS 學生自治
草根社群的一個重要組成和人才來源就是學生社團。自從去年在 COSCUP 上知道了臺灣的 SITCON(學生計算機年會) 之後就一直很關注此組織的發展和其活動方式,我還曾觀看 SITCON 2015 的線上直播。 除了辦會,這兩年還推出了 SITCON 自己的學生夏令營、社群討論會等等多種活動形式。在我看來,像 SITCON 這種跨學校間的大範圍社團聯盟組織,具有非常強的生命力和社群影響力。今年 COSCUP 2015 上,無論是學生志願者還是演講者,很多都是 SITCON 的成員。他們在傳播開源理念,傳遞貢獻精神和參與意識上,付出了巨大的努力。
編按:學生計算機年會與駭客年會類似,除一年一度舉辦的開源社群會議,同時也是一個聚集目標群體(例如學生或資訊安全研究愛好者)的開源社群組織。

(圖說:學生計算機年會SITCON 2015年在香港開源年會上的演講,SITCON 現已發展到香港)
中國大陸沒有一個跨學校間的社團聯盟組織,即便有也會被取締或者被黨團收編,強力管控起來。很多高校都有自己的開源社團、Linux 協會等組織,絕大多數都在學校黨委、團委等領導的強力管控之下,活動自由受到極大影響,更不可能有絲毫的社團影響力,難以在學校中吸引到學生群體的注意。更有些社團組織在學校的影響之下,變成了創業推進社團,完全走向了逐利。不過也有一些夾縫生存的社團組織,他們盡其所能創新活動形式,引入適宜學生的開源項目,引導學生進入開源貢獻的隊伍。這其中的佼佼者如位於安徽合肥中科大的 Linux 使用者群體 USTC LUG 和北京清華大學的學生網路管理協會(TUNA)。
根據幾年前我的觀察,發現社團裡的學生群體普遍缺少自治能力、自我約束和自負其則,這一點在中、後段大學尤為明顯。去年,我工作過的公司就是利用了學生的這個特點,瞄準差一些的學校學生,急於追趕且憂慮就業的心情,向學生群體灌輸「開源即免費分享」、「開源貢獻 = 大公司敲門磚」的思想。這種做法雖不能算錯,但讓學生群體如此「利慾薰心」,是非常不利於學生自治能力提高的,更不利於草根開源社群的構建和發展壯大。
#草根開源社群的挑戰
無論大陸還是臺灣,草根開源社群面臨的挑戰都有出現,且日益嚴峻,這些挑戰每一個都影響到社群的生存和發展。下面僅就我觀察到的社群挑戰,說說看法。
##青黃不接的代際傳承
很多開源社群都面臨這樣一個問題,都在擔心「繼承人」的問題,很多社群因為沒有人繼承而慢慢死掉了。現在面臨的情況是新的社群成員還沒成氣候,老的社群成員就離開了(事業變動、個人原因等等)。即便是北京有像 BLUG 這樣從很早就定下代際傳承的,也依舊面臨青黃不接的問題,深深的擔憂。這次參加臺灣 TOSSUG(臺北開源軟體使用者組)的活動時,發現他們也同樣發愁這個問題,很多時候發現開源貢獻者或者參加線下活動的就是那些人,很少見到新面孔。

(圖說:黃敬群(右)和我,佟輝提供)
如何解決呢? 11 月黃敬群來北京,參加活動並和 BLUG 一起聚會聊天。他一針見血的說到「開源社群需要更「開源(廣開源路)」」,需要社群更多包容能力,需要拓展更多的管道,也需要積極培養新手的成長(這正是黃敬群現在臺灣做的事情)。在大陸草根開源社群的生存空間和管道很窄,這就限制了發展的能力,加之社群能力有限,發展困局非常嚴重。我依舊會在 BLUG 多作嘗試,探索社群治理的新模式,努力開拓更多管道和生存空間。
##中心化的壓力和誘惑
另一項挑戰是大公司看到開源社群的價值以後,希望「招安」。有人會說,這樣不會很好嗎?但這樣會犧牲掉社群的獨立性和輕利性,會進一步削弱自治能力。對缺少自主能力的人,大公司的誘惑力很強的。黃敬群在今年 COSCUP 的封麥演講上直言:「本來你就可以自己改,不要淪落為某些商業公司的「抬轎者」。」。比如國內某 Linux 發行版本,最後就是創業並走入政府熱門行業「國產作業系統」,甚至為「自主可控」的民族主義背書,實在讓人唏噓不已。我本人是非常看重社群自治和自主能力的,可以參考我 2015 年 5 月寫的文章《開源社區最需要什麼?》。
##經濟價值的轉化
面臨挑戰,同時也蘊藏機遇。草根開源社群雖然輕視經濟利益,但如果能有很好的產品,顯然對其自身發展有極大的幫助。今年臺灣 Ezgo 團隊帶我一起拜訪了 Banana Pi 的設計者洪宗勝老師,順便參觀了他的工作室。Banana Pi 是洪宗勝老師和深圳的開源硬體社群一起完成的產品,非常成功也有極大的影響力。目前還有很多晶片廠商希望與其合作。
編按:洪宗勝說明他自己不是 BananaPi 的創始者/設計者,他是現任香蕉廚坊的主廚。Banana Pi 是 2013 年由鴻海科技開始研發,洪宗勝於 2014 年中才加入鴻海 擔任顧問;原先帶領 OS Team , 2015 年 2 月後才接任 Banana Pi 部門。
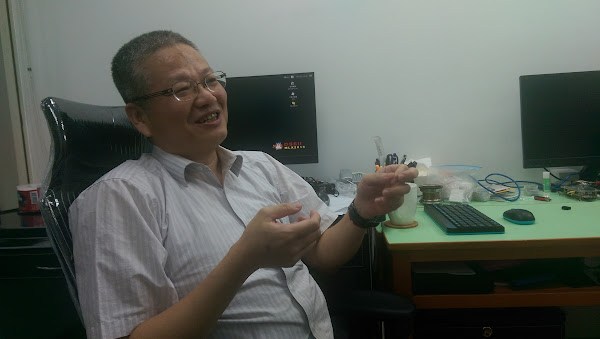
(圖說: Banana Pi 的洪宗勝老師,佟輝提供)
同樣,還有脫胎自 COSCUP 的 「CPR 線路組」,成功創業承接會務專業佈線和網路架設的業務。
「線路組」和 Bnanana Pi 的成功並不是孤立的現象,這背後既有社群治理的成功,同時也有敏銳捕捉市場需求的能力,最重要的依舊是踏實奮進,自主創新的實幹精神。我們不需要天天混吃混喝,聚會打嘴炮吹牛逼的社群,我們需要能夠創造交流合作機會(如 SITCON 和 Hacking Thursday),或有能夠產出具體成果(如“線路組”和 Banana Pi),或者可以主導和維護有國際影響力開源項目(如 LXDE)的草根社群組織。
##跨越海峽的開源社群合作
我在《兩岸開源文化面面觀》一文的結尾發問「一彎淺淺海峽隔開的是什麼?」,呼籲大陸可以通過開源社群的發展,進而推動公民自治。一年過去了,草根開源社群的非但沒有發展,反而大跨步退化。自治能力絲毫沒有提高,開源社群一個個倒掉,或投入大公司和政府的懷抱,就更別提什麼公民自治了!
大陸和臺灣的草根開源社群,面對的挑戰是相似相同的。臺灣因為成員有相對較高的自治能力,社會環境比較自由(主要是互聯網),解決問題也許會容易一些,社群治理會簡單一些;而大陸的優勢則是機會比較多,資本相對集中,適宜創業開發。既然如此,大陸和臺灣的草根開源社群完全可以合作,共同建立跨越海峽的開源社群,推進開源在兩岸間的雙向落地。我相信草根開源社群,也就是去中心化的社群合作,要比其他方面的合作更容易,因為年輕人之間有相似或相同的文化,對去中心化的社群治理有廣泛的認同,大家對真正的開源精神(駭客倫理)也有更多的共識——這是真實存在的共識,而不是「沒有共識,強說共識」。
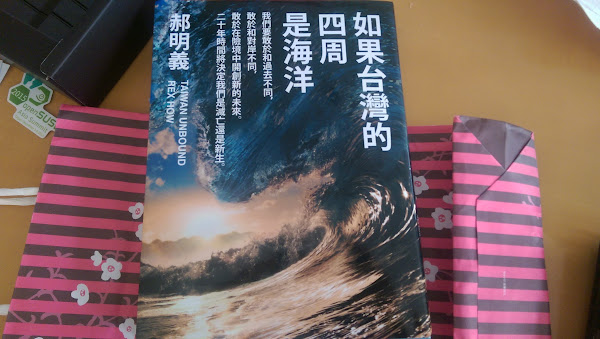
(圖說:郝明義先生的贈書,佟輝提供)
我希望兩岸間的開源社群合作,可以遵循「自由自治,相互尊重,草根融合,聯結共榮」的原則。每個社群應懂得「自己的社群自己治理」;社群裡的每個成員也應自負其則,切實負起發展自身社群的責任。同時社群和社群、人與人之間也應該尊重彼此社群的特性,尊重對方選擇的社群發展路線(比如創業或停掉)。同時我希望的是底層草根之間的融合與合作,而不涉及企業商業公司社群,甚至政府部門;只有草根社群之間才有可能對真正的開源精神(也就是駭客倫理)有較多的共識,才有可能深度融合與聯結。最終達到兩岸開源社群的共同繁榮。為何我要提出這十六字原則,也與這一年來我對開源社群治理的看法有關,我認為只有自治才能共治,只有自私才能無私,只有自由才能共榮。郝明義先生在《如果臺灣的四周是海洋》一書中說「要敢於和對岸合作」,這句話不僅說給臺灣人,也說給大陸人。合作才能創造價值,閉門造車最終只會毀了自己。更何況,開源精神的本質,就是通過促進人與人之間的聯結,創造更大的價值。
@@BOOKID:126641@@
2015 年是 COSCUP 的第十年,十年來 COSCUP 為臺灣本地的開源推廣和開源發展,推進人與人之間的聯結,社群之間的合作,作出了不可磨滅的貢獻。展望 COSCUP 2016,即將到來的 2016 年將會開啟 COSCUP 的「後十年時代」,這裡我斗膽提個不成熟的建議:不妨將 2016 年 COSCUP 的主題定為「兩岸開源社群合作」吧。我衷心希望兩岸開源社群可以加深合作,互通有無,互相融合,讓 2016 年成為兩岸開源社群合作的元年。
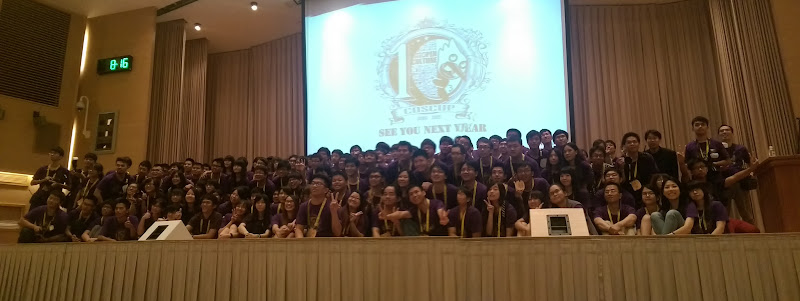
(圖說:感謝 200 多位志願者的貢獻與付出,讓 2015 年的 COSCUP 如此成功,佟輝提供)