九兆次演算實現碰撞!Google攻破了最重要的加密技術
2017.02.24 | Google

Google的研究人員剛剛創造了電腦加密學在2017年的第一個里程碑:他們攻破了SHA-1安全加密演算法。

圖/ PingWest

實驗的關鍵研究者是來自荷蘭CWI研究機構的馬克·史帝文斯 (Marc Stevens),他在哈希演算法方面發布過大量優秀的研究成果。從2013年開始在學界展現出攻克SHA-1演算法的決心,之後陸續發布了一系列新成果和改進方法。透過和Google進行合作,他獲得了實現本次攻破的關鍵資源:強大的運算能力。

這件事相當重要,令人激動。原因還要從SHA-1到底是個什麼東西說起。

SHA-1(全稱Secure Hash Algorithm-1)是一種安全加密演算法,最主要的用途是數位簽名。

舉個例子:你肯定在電腦上下載過軟體吧?是否記得,文件的上傳者曾提醒過你,在下載後要校驗文件?有沒有見過類似下圖中的文字?

圖/ PingWest

這是因為,使用SHA-1、MD5這樣的哈希演算法,對文本文檔、表格、音樂mp3、PDF、可執行文件或其他任何文件等進行運算,都會得出像上圖中這樣的字段(哈希值)。在過去只要文件不同,對應的哈希值都絕對不一樣,就像是給每個文件都加上了數位的簽名。

而SHA-1哈希值應該是40個英/數字:比如上面這張圖片對應的SHA-1值是:

1E2FF30C5FD327C438F76C3ACBE97AAFB9AEDF7E

對於下載者來說,原文件的哈希值很重要:當你下載了一個軟體,用文件校驗工具查看它的SHA-1/MD5值,如果和原文件的不一樣,你就得小心了,因為文件顯然被修改過了,而裡面可能包含了病毒或其他惡意程式碼。

文件哈希值校驗實例。
圖/ PingWest

SHA-1和MD5是世界上最為常用的文件校驗加密演算法,過去一直被認為是比較安全和可靠的演算法——直到今天。

Google和CWI一起研究出了一種方法,能夠讓兩個不同的文件採用SHA-1演算之後,呈現出完全一致的哈希值。


圖/ PingWest


這次攻破被命名為SHAttered attack。研究者提供了兩張內容截然不同,在顏色上存在明顯差異,但SHA-1哈希值卻完全相同的PDF文件作為證明:

圖/ PingWest

在部落格中,研究者寫道:

哈希碰撞(hash collision,即兩個不同文件哈希值一致,也有譯作哈希衝突)本來不應該發生。但實際上,當哈希演算法存在漏洞時,一個有足夠實力的攻擊者能夠製造出碰撞。進而,攻擊者可以用去攻擊那些依靠哈希值來校驗文件的系統,植入錯誤的文件造成惡果。舉個例子,兩份條款完全不同的保單。

本次Google對其進行攻破花費了巨量的算力:總計 9,223,372,036,854,775,808——超過9 兆(億億)次演算。

破解分為兩個階段,分別需要一個CPU進行6,500年,和一個GPU進行110年的運算才可以完成。這是因為研究者採用了自行研發的Shattered破解方法,其效率遠勝於使用暴力破解。而且Google雲端平台提供的大規模運算技術,顯著減輕了負擔。

圖/ PingWest

這也是為什麼必須「有足夠實力的攻擊者」才能攻破……


需要恐慌嗎?

2012年安全技術專家布魯斯·施奈爾曾經估計,完成一次SHA-1碰撞在2012年需要耗費277萬美元,到2015年則降到70萬美元,2021年只需要4.3萬美元。他還暗示,到2018年就會有犯罪集團具備偽造SHA-1簽名證書的能力。

但至少目前,人們並不需要恐慌。首先就事件本身而言,普通網友不需要擔心有人會用它做壞事,因為Google漏洞披露政策規定,本次SHAttered attack的研究者需要等待90天才能發布原始程式碼。就算掌握了程式碼,至少也得有Google這種水平的大規模運算能力……

另外,研究者上線了一個網站shattered.io,網友可以上去了解更多技術細節,還可以上傳自己的文件,測試自己的文件是否安全。

圖/ PingWest

作為一種老舊的哈希演算法,SHA-1正在被其後來者,比如SHA-2和SHA-3新演算法以及它們的各種變體所取代。三大瀏覽器Chrome、微軟Edge/IE和火狐瀏覽器都決定棄用SHA-1。

Google早在2014年就未雨綢繆,宣布了逐漸放棄SHA-1的決定。去年開始,Google的Chrome瀏覽器已經不再支援SHA-1證書,會將其標記為不安全。當證書過期之後,瀏覽器將無法訪問這些網站。Google方面也推薦IT人士採用SHA-256等更安全的演算法。所以今天的實驗結果宣布,也算是給SHA-1補上遲來的一刀了⋯⋯

圖/ PingWest

微軟Edge瀏覽器團隊此前在其部落格中表示,將於2017年中開始棄用SHA-1。但據《富比士》網路版報導,另一位安全專家凱文·貝爾蒙特則在Twitter上指出,棄用SHA-1的Windows安全更新本應該在2月早些時候推送,但仍處於延期發布的狀態。

去年10月,火狐瀏覽器的開發商Mozilla也宣布了同樣的決定。

圖/ PingWest

最後再送上:一張圖看懂SHAttered attack(Google官方製作)

圖/ PingWest

本文授權轉載自:PingWest

關鍵字: #演算法
往下滑看下一篇文章
AI讓軟體開發更快,誰來接住「上線之後」?諾德資訊以Production as a Service補上最後一哩

2026台灣設計展於9月24日至10月11日在桃園登場,以「桃園流」為主題,結合千塘之鄉的水文地景、國門之都的航空與物流優勢、多元族群文化匯流,以及 AI 科技應用,展現城市運轉的動態美學。

其中,為提供民眾不同於以往的互動體驗,AIoT 智慧感知大數據平台服務商棋苓(Chylyng)推出全展區 AI 穿戴互動體驗「FLOW CHECK」。參觀者配戴主辦單位提供的智慧手環後,可沿著展場動線於不同站點進行互動。即使多人同時參與,每位參觀者仍可依照不同的路徑、選擇與互動節奏完成體驗;系統並依據互動過程與結果,即時生成專屬的 Flowmomo 數位卡牌,讓參觀者儲存並帶走屬於自己的展覽體驗紀錄。

看似簡單的手環互動,背後其實是一套整合穿戴裝置、即時感測、場域互動、資料處理與雲端服務的完整系統。尤其在大型公開展覽環境中,不僅必須因應大量參觀者於短時間內同時使用,也必須確保從手環感測、站點互動、資料傳輸到最終結果產出的每一個環節,都能維持即時且穩定的服務品質。

棋苓以自主開發的 Eleplo AIoT Platform 為技術核心,整合穿戴裝置、感測設備、人員與資產定位,以及即時事件與資料管理,並負責建構 FLOW CHECK 的手環互動邏輯、站點應用、卡牌生成及參觀者操作介面。

專業分工合作:諾德資訊坐鎮後端,撐住大型公開展覽的服務韌性

為了讓系統從開發與測試環境順利進入大型公開場域,並進一步提升正式服務的可用性、資安與系統韌性,諾德資訊與棋苓採取專業分工合作。棋苓聚焦於 AIoT 平台、穿戴應用及使用者體驗;諾德資訊則負責後端基礎架構、正式環境部署、壓力測試、高可用性驗證,以及服務上線後的系統與流量監控。

由於展場現地部署時間僅有兩天,雙方將大量驗證工作提前至開展前完成。諾德資訊於正式開展前約一個月即建置專用測試環境,讓棋苓的應用服務提早與正式營運架構整合,並進行壓力測試、高可用性驗證及異常情境測試,使原本必須於現場進行的系統驗證工作大幅提前完成。

諾德資訊業務開發經理邱柏瑞表示:「FLOW CHECK 的挑戰在於大量參觀者可能集中於同一時段使用手環,因此除了確保服務穩定之外,也必須辨識進入系統的流量究竟來自真人使用者、合法自動化程式、AI Bot 或惡意攻擊,並透過即時監控及早發現異常。」為此,諾德資訊導入 IntelliFend Bot Management,協助辨識真人使用者、合法自動化及異常機器人流量,並於展覽公開服務期間透過遠端監控,持續掌握主機、資料庫、應用服務及外部流量狀態。

此外,為驗證系統在大型展覽情境下的承載能力,正式展出前,諾德資訊亦協助棋苓進行大規模壓力測試,模擬最高約 3 萬人同時使用的流量情境,提前觀察系統資源使用狀況、服務反應與可能的效能臨界點,並據此進行相關調校。

透過棋苓在 AIoT、智慧穿戴與互動應用上的技術能力,以及諾德資訊在正式營運環境、資安、壓力測試與維運監控上的經驗,雙方在展覽正式開放前,即完成從應用層到基礎架構的完整驗證,讓 FLOW CHECK 能夠在大型公開場域中穩定提供即時的 AI 穿戴互動體驗。

諾德資訊
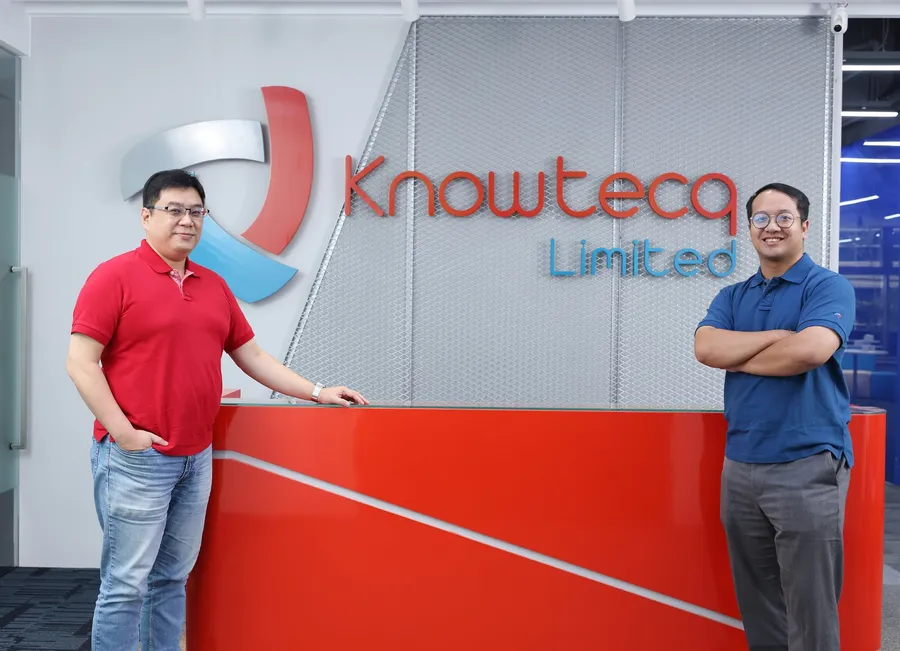
諾德資訊業務開發經理邱柏瑞表示,FLOW CHECK展前模擬約3萬人同時在線情境,並即時辨識流量來自真人、Bot、AI或惡意攻擊,提前掌握系統臨界值。
圖/ 數位時代

AI加速開發腳步,但也增加「上線」考驗

從生成式AI到代理式AI,軟體開發速度快速提升,過去需要長時間才能完成的產品原型(Prototype)與概念性驗證(PoC)專案,現在可以很快完成驗證,讓軟體商有更多時間跟資源投入客戶需求、產品創意與使用體驗。

但是,從PoC走到Production,面對的是完全不同的考驗。
諾德資訊技術長張家榮解釋,進入正式環境(Production)後,軟體服務必須面對真實使用者的流量、不同客戶的IT環境、計算資源擴充、資料庫負載、網路連線、資安攻擊,以及服務異常時的切換與處理,就算在壓力測試時表現正常的系統,也可能在Production的時候出現問題。

更值得特別注意的是,AI不只讓開發者更快,也讓攻擊者發現漏洞的速度加快;過去,服務上線後還有時間慢慢觀察、修正,現在,服務一上線,可能很快就遭到掃描甚至攻擊。

也因如此,軟體商、系統整合商選擇基礎架構夥伴的條件開始改變,從過去關注功能與價格轉向:產品能不能順利上線?出了問題誰來處理?面對流量變化與資安風險,服務能不能持續運作?

張家榮表示:「諾德資訊可以提供從公有雲、私有雲、地端、邊緣運算、主機代管、網路,到維運與監控等服務,讓軟體夥伴可以將資源集中在應用與客戶需求,無須擔憂Production議題。」

諾德資訊
諾德資訊技術長張家榮指出,公司可提供從公有雲、私有雲、地端、邊緣運算、主機代管到維運監控的完整服務,讓軟體夥伴無須擔憂Production議題。
圖/ 數位時代

不僅提供資源,諾德資訊將Production變成一項服務

而這也是諾德資訊會提出「Production as a Service」的原因:不是在提供另一種雲端或主機服務,而是將軟體從開發走向正式營運所需的Production流程,轉化成可以被專業分工、驗證與持續維運的一項服務。

「Production as a Service不是單純把主機或雲端資源租給客戶,而是共同檢視這套軟體能不能順利上線與正常營運。」邱柏瑞表示。

實際做法包括,在上線前協助檢視架構,建立與正式環境相近的測試環境,確認系統正常狀態、最大承載量與資源需求,並驗證高可用性、資安、備援及服務切換機制;上線後則持續監看服務狀態、容量與流量,及早發現異常並處理。

諾德資訊之所以有這樣的服務能力,可以歸結為三點:

第一,長期累積的基礎架構與維運經驗,目前,諾德資訊同時服務的客戶數近30家,應用情境涵蓋IoT、購物平台、遊戲、音樂等不同類型的軟體服務。

第二,諾德資訊將每一個客戶遇到的問題與解決方案收攏至知識庫,讓團隊成員可以快速處理、借鏡,滿足客戶需求。

第三,依循ITIL的維運精神,並具備ISO 27001等資安相關認證,將服務流程、操作紀錄、備份、監控與異常處理等機制內化到服務之中。

這也是諾德資訊與單純提供雲端、IDC或主機代管服務的業者之間的最大差異:交付的不僅是基礎設施,而是讓服務持續運作的能力。面對客戶同時使用公有雲、私有雲、地端與邊緣運算環境,諾德資訊另以 MQloud 提供統一管理,把網路、防火牆、流量、監控與帳務收進同一套平台,降低跨環境營運的複雜度。

「軟體商負責開發,就像晶片設計公司;諾德資訊則負責協助完成測試、製程調整與正式生產,讓產品真正走向市場,希望成為『軟體界的台積電』。」張家榮如是說道。

展望未來,諾德資訊將持續深化 Production as a Service,成為軟體公司從上線到長期營運的夥伴。自構想階段起即與軟體商共同討論架構,於測試階段協助驗證,於準備上市時承接正式環境,上線後則持續守住流量、資安與服務韌性。軟體開發者與 SaaS 業者可將資源集中於產品與客戶,完整基礎架構與 24×7 維運則由諾德資訊端到端承接。

登入數位時代會員

開啟專屬自己的主題內容,

每日推播重點文章

閱讀會員專屬文章

請先登入數位時代會員

看更多獨享內容

請先登入數位時代會員

開啟收藏文章功能,

請先登入數位時代會員

開啟訂閱文章分類功能,

請先登入數位時代會員

我還不是會員, 註冊去!
追蹤我們
一次搞懂工業AI
© 2026 Business Next Media Corp. All Rights Reserved. 本網站內容未經允許,不得轉載。
106 台北市大安區光復南路102號9樓