生日、地點都暗藏玄機!51條線索直指Jack Dorsey,推特創辦人就是中本聰?
2025.02.18 | 區塊鏈
##### 發生什麼事? - 近日,金融新聞網站deBanked總編輯在社群平台X上,發文稱傑克.多西就是比特幣創辦人中本聰,再次引發了社群的討論。 - 金融新聞網站deBanked總編輯肖恩.默里在X上列出51點和比特幣、傑克多西,以及中本聰相關的證據,進行說明與佐證。
##### 中本聰其實是傑克多西? 比特幣,這項顛覆全球金融秩序的劃時代發明,其背後卻隱藏著一個巨大的謎團——創辦人中本聰到底是誰?

近日,社群平台X上的一篇貼文指認美國企業家傑克.多西(Jack Dorsey)為比特幣創辦人中本聰,再次引發了關於這個加密貨幣界最大謎團之一的討論。

中本聰的真實身份,至今仍是眾說紛紜,撲朔迷離。從程式碼和電子郵件的蛛絲馬跡,到無數的猜測與指認,中本聰彷彿幽靈般存在於數位世界,留下無數線索,卻始終無人能真正觸及他的真面目。

儘管多年來出現了無數的猜測,從科技巨擘到密碼學專家,許多人都曾被認為是中本聰的化身,但這些說法大多未能得到證實,甚至遭到當事人的否認。這種種的迷霧,反而更加增添了中本聰的神秘色彩,使得這個謎團至今仍是社群討論的焦點,不斷激發人們的好奇心與探索慾望。

金融新聞網站deBanked總編輯肖恩.默里(Seán Murray)在2月15日,於X上發布了一篇貼文,整理了大量與比特幣相關的事實、數字和日期,並聲稱這些都和傑克.多西有關。

##### 多西與中本聰的關聯?

傑克.多西是社交媒體平台Twitter(現更名為X)和支付公司Block(原名Square)的聯合創辦人。他不僅是一位成功的企業家,更是一位對加密貨幣和去中心化技術充滿熱情的支持者。

多西是比特幣的早期支持者,認為它是網路的原生貨幣,因此他旗下的Block公司也積極將加密貨幣整合到其支付系統中,允許用戶交易比特幣。

其實這不是多西第一次被認為是中本聰了。多西曾於2020年4月在一場訪談中,直接否認了自己是中本聰,並表示:「不,如果我是,我會告訴你嗎?」

但默里還是認為,多西「很可能」就是中本聰,並列出了51點相關說明進行佐證。

  1. 1996年,他是約1,300名已確認的密碼龐克之一。

「密碼龐克」(Cypherpunks)是一群提倡在數位時代利用密碼學技術來保護個人隱私、爭取自由的活躍人士。

  1. 在密蘇里科技大學(UMR)年鑑上穿著亞當.貝克(Adam Back)的T恤。
  2. 密蘇里科技大學的學生被稱為礦工。
  3. 他是計算機科學和數學專業,對密碼學感興趣。
  4. 他在1997年至1999年,是國際計算機學會(ACM)會員。
  5. 他為Mira Digital Publishing創建了學術研究論文提交和審閱軟體。
  6. 已知使用的作業系統:OpenBSD、Windows、Mac、Linux。
  7. 確認使用的程式語言:C、Python、Java、Perl、PHP、OCaml、JoCaml、Lisp、ObjC等。
  8. 2000年仍使用其dnet.com電子郵件參與密碼龐克活動。
  9. 2001年寫了一篇關於不留下痕跡就能做出標記的宣言。
  10. 2001年訂閱了cryptome.org。
  11. 發表了一篇部落格文章,並開玩笑地說他正在為毒販建立一個網路。
  12. 2003年發布了一份個人簡介,稱他對密碼學、假名、凌晨4點的駭客行為等感興趣。
  13. 2003年發文表示他正在結束對美元的依賴,並建立一個以物易物網路。
  14. Jak是他的假名。
  15. 他在2008年8月17日發推說:「圓弧航行,回家,這就是水手的方式。」隔天Bitcoin.org就被註冊。
  16. 傑克.多西在2007年9月至2009年1月期間,他的推特資料顯示「他是一名水手」。
  17. 原始比特幣原始碼包含一句古老的水手諺語:「永遠不要帶著兩個天文鐘出海;要就帶一個或三個。」
  18. 原始比特幣原始碼文件的時間戳記,都恰好是在凌晨4點創建的,就像他的個人簡介一樣。
  19. 原始比特幣原始碼文件包含一個暴力破解的範例,比特幣地址以NS17開頭(代表Nakamoto Satoshi 1/7)。這些文件是在2009年1月7日創建的。
  20. 中本聰在2009年1月10日意外登入IRC(一個大型的線上聊天室),使用了一個真實IP,顯示他身在加州(而傑克當時也在那裡)。
  21. 第一筆比特幣交易發生在傑克母親的生日(2009年1月11日)。
  22. 中本聰在傑克生日當天(11月19日)加入了比特幣論壇。
  23. 中本聰開採的最後一個區塊,是在傑克父親的生日(2010年3月5日)。
  24. 中本聰在電子郵件中,曾告訴Hal Finney(第一個透過交易機制獲得比特幣的人,也有人認為他就是中本聰)關於暴力破解比特幣地址的事情,並向他展示了第二個以NS開頭的地址。
  25. 傑克在Hal Finney回復之後,又向4個地址發送了比特幣,其中包括一個中間有jD2m的地址。
  26. 傑克住在舊金山2 Mint Plaza。正好可以縮寫成傑克 Dorsey 2 Mint (jD2m)。
  27. 中本聰告訴Martti Malmi(比特幣的早期開發者之一)他真的很忙於工作。傑克當時正忙於推出他的下一個新創公司Square(現在是Block)。
  28. 中本聰在2010年12月5日告訴論壇上的人,不要向維基解密捐贈比特幣。
  29. 推特收到一份帶有禁言要求的秘密法院命令,要求交出其擁有的所有關於維基解密的資訊,時間是2010年12月14日。
  30. 中本聰在2010年12月13日停止登錄論壇,再也沒有回來。
  31. 傑克在2011年3月28日成為Twitter的執行董事長,同時也是Square的執行長,他發推文說他非常忙於這兩項工作。
  32. 中本聰在2011年4月23日發送了他的最後一封電子郵件。
  33. 推特的技術負責人建議,推特可能會在2011年5月23日整合比特幣支付。
  34. 傑克.多西在2012年9月,稱比特幣為「一個了不起的運動」,並表示如果它變得巨大且被接受,Square就會接受它。
  35. 傑克最好的朋友Alyssa Milano在2013年夏天,寫了一本關於他的小說《Hacktivist》,其中她將他描寫成以著名的假名過著雙重生活。
  36. Square在2014年3月31日宣布,接受比特幣。
  37. 中本聰的gmx電子郵件在2014年9月8日被駭客入侵,駭客試圖透過洩露他與密蘇里州聖路易斯市的聯繫來勒索中本聰。而傑克正來自聖路易斯。
  38. Alyssa Milano寫了第二本關於傑克的小說,在這本小說中,他的著名假名被劫持,他開發的軟體以一種非預期且不正當的方式被使用。劫持者的標誌幾乎與Gavin Andresen的比特幣水龍頭(Bitcoin Faucet)標誌完全相同。小說分期發布,第一期於2015年7月29日發布。
  39. 兩週後的2015年8月15日,中本聰重新出現在比特幣郵件列表中,討論比特幣區塊大小的爭論。人們對中本聰的回歸感到震驚,有些人懷疑這是否真的是他,但沒有人能證明。
  40. 2015年10月15日,傑克被任命為Twitter的永久執行長,正式使他成為兩家公司的CEO。
  41. Alyssa Milano關於傑克小說的最後一部在2015年出版,其中以他重返社交網路負責人而結束。
  42. Square在2018年1月出版了一本童書,解釋「中本聰的傳奇」,其中書中中本聰的角色看起來像傑克.多西。
  43. 2020年4月20日,Lex Fridman問傑克他是否是中本聰,傑克告訴他,如果是的話,他不會告訴他。這與Nick Szabo、Adam Back和Hal Finney都明確表示「他們不是中本聰」形成對比。
  44. 2020年5月25日,145個非常老的比特幣地址簽署了一條消息,聲明澳本聰(Craig Wright)「不是中本聰」,而是個騙子和騙局。簽署消息的最古老的比特幣地址以1jak(傑克以前的假名)開頭,最古老的簽署地址中間包含HiSQ,正是他公司Square的股票代碼。
  45. 2022年2月,傑克開始穿著一件中本聰T恤,出現在Michael Saylor(微策略創辦人)的播客和超級盃上。
  46. 2023年10月27日,傑克在一次會議上說:「2009年的比特幣和中本聰是我童年、好奇心以及我渴望成為的一切和我所愛的一切的結合。」
  47. Craig Wright的律師在2024年初辯稱,如果Craig Wright不是中本聰,「那麼真正的中本聰本應站出來反駁這一說法。」他們沒有想到,反駁這一說法的人是傑克,且他也正是COPA 訴 Wright案件的基礎
  48. 2024年7月21日,傑克在去中心化社交網路協議Nostr上寫道:「我經常想像中本聰坐在某個地方,嘲笑這一切。」
  49. 2024年8月28日,傑克在Nostr上感謝Hal Finney(現已故)的幫助。
  50. 傑克穿著中本聰T恤到處閒晃。

不過,傑克沒有回應這些貼文,也沒有否認任何指控。

##### 社群怎麼看?

儘管他列出了51點證據,試圖證明中本聰就是傑克多西,但就像過去其他中本聰真身的推論一樣,許多X上的用戶對此仍表示懷疑。

一些人認為,很難相信中本聰,一個無審查貨幣的創造者,會像多西所推出的Twitter那樣,在美國政府干預後審查資訊。也有人質疑,中本聰真的會公開穿著「中本聰」的T恤出席公開場合嗎?更不用說是在2024年的超級盃上,而多西卻這樣做了。

比特幣密碼龐克Jameson Lopp對此也批評,「這樣公開指控某人是中本聰,會讓你變成一個混蛋,因為你相當於在他身上貼了個標籤。」他認為,即使那個被指認是中本聰的人已經去世,輿論也可能危及他們的家人。

不管怎麼說,中本聰的真實身份,始終是籠罩在比特幣創世故事上的一層神秘面紗。或許,永遠都不要知道中本聰是誰,才是這個故事最好的結局。

更重要的是,中本聰所代表的精神,將會因為他的神秘性而更加長久地流傳下去,激勵著一代又一代的加密貨幣愛好者,繼續探索去中心化世界的無限可能。
參考資料:[cointelegraph][1]、[decashed][2]
往下滑看下一篇文章
71% 台灣企業資安評級待強化!QNAP World Tour 2026盛大開場,剖析 Edge AI 與營運韌性新局

近年隨著主權 AI 議題持續升溫,企業開始重新思考資料與算力的部署方式,希望讓敏感資料留在地端,同時具備就近運算的能力,這也進一步加速 Edge AI 的發展。然而,當 AI 從雲端走向本地端與邊緣端時,企業除了追求運算效能與應用創新,更必須確保服務的穩定可靠。畢竟,再先進的 AI 應用,一旦因資安攻擊、設備故障或資料損毀而停擺,就會無法創造商業價值。

換句話說,「AI 創新」與「營運韌性」已不再是兩條各自獨立的單行道。企業加速 AI 布局的同時,也需要一套能守護資料安全、具備快速復原能力並確保營運不中斷的 IT 基礎架構。

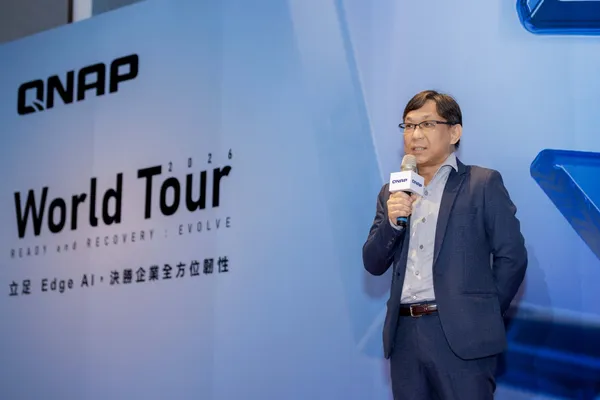
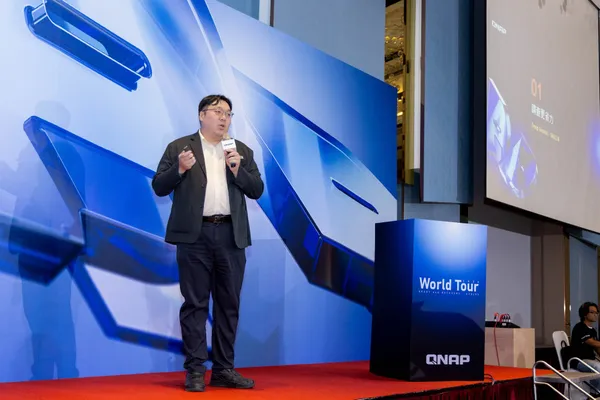
因此,在本月 18 日盛大登場的「QNAP World Tour 2026 台北場|立足 Edge AI,決勝企業全方位韌性」論壇中,QNAP 總經理劉文義指出,企業需要的已經不只是把資料存下來,而是一套能同時支撐 AI 創新與營運不中斷的韌性平台。QNAP 此次聚焦企業韌性與 Edge AI 兩大主軸,深度剖析企業 IT 基礎架構如何兼顧穩健營運與 AI 智慧應用,同時展出高效能邊緣 AI 伺服器、企業級 ZFS 全快閃 NAS、網管型交換器等多項新產品,全面滿足企業下一階段的轉型需求。

QNAP
QNAP總經理劉文義指出,企業需要的已不只是把資料存下來,而是一套能同時支撐AI創新與營運不中斷的韌性平台。
圖/ 數位時代

從一站式 AI 平台至監控、影音應用,QNAP 加速 Edge AI 落地

在邊緣 AI 領域,QNAP 除了提供 GPU-Ready 的 Edge AI 平台與管理軟體 AI Service Center,更進一步推出 Qsirch AI、QuONE 及 QuAgent 等應用服務,打造從 AI 運算、模型管理、RAG 私有知識庫到 Agent 智慧應用的一站式企業 AI 平台。

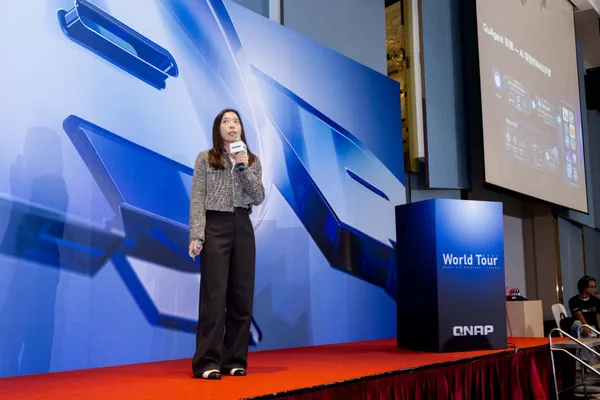
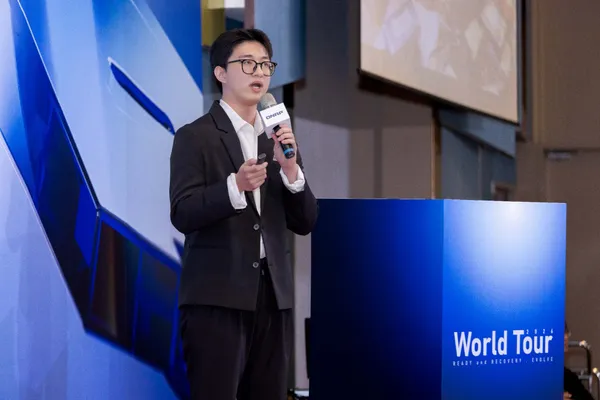
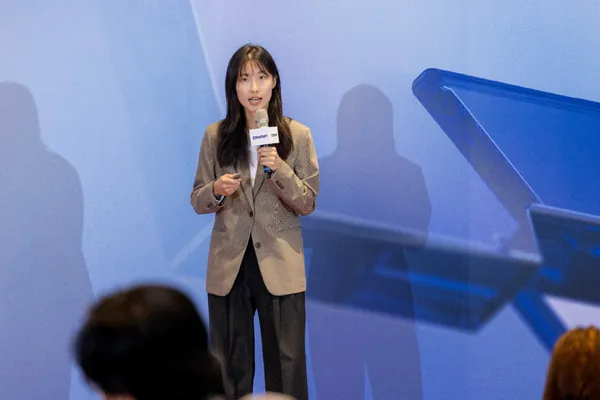
QNAP資深智慧儲存產品經理 Yuna Chen形容,AI Service Center 就像一個管理中樞,IT 管理者可在單一介面統一管理所有 AI 應用所使用的模型與金鑰,也能隨時查詢 Token 用量、成本與稽核紀錄,清楚掌握誰在什麼時間點呼叫了哪些模型,讓企業在導入 AI 應用的同時,也能兼顧管理與治理需求。同時Yuna Chen也分享 NAS 結合AI 的使用者體驗,藉由執行在 QNAP NAS 上的對話式 AI 代理程式 QuAgent,自然語言能直接轉化為操作介面,使用者透過對話即可完成檔案搜尋、備份、系統查詢等工作;而 QuONE 則將行動裝置與 AI 技術深度結合,將原本分散的多款應用整合至單一入口,使用者只需一次登入,就能快速存取所需服務,徹底告別繁瑣的跨應用切換與登入流程,打造最直覺的 NAS 智慧助理體驗。

QNAP
QNAP資深智慧儲存產品經理Yuna Chen說明,AI Service Center可統一管理AI應用的模型與金鑰,並掌握Token用量、成本與稽核紀錄。
圖/ 數位時代

QNAP 智慧儲存產品經理 Vivian Luo 則說明,Qsirch AI 導入強大的語意理解與多模態檢索能力,能將 NAS 內的巨量檔案轉化為隨查即用的知識庫。使用者只要以自然語言描述內容,就能搜尋 NAS 裡的文件、圖片、影音與音訊等不同格式資料。影音檔案還可自動生成逐字稿,讓過去難以檢索的音訊與影片內容也能被全文搜尋。而所有索引皆在 NAS 本機完成,檔案不上傳雲端,兼顧搜尋效率與資料隱私。

QNAP
QNAP智慧儲存產品經理Vivian Luo表示,Qsirch AI具備語意理解與多模態檢索能力,索引皆在NAS本機完成,兼顧搜尋效率與資料隱私。
圖/ 數位時代

除了打造一站式 AI 平台,QNAP 也將 Edge AI 能力延伸至監視監控場域。QNAP 智慧視訊產品部部長 Hanz Sung 指出,QNAP 結合 AI 發展出 Deep Search、SkiLLM 等服務,使用者可以透過自然語言去描述想要搜尋的影像片段,或要求系統執行影像分析、產出調查報告與佐證影片等任務,不僅降低人工調閱影像與事件調查負擔,也讓視訊監控系統從被動記錄的角色,進一步升級為主動分析的監控顧問。

在視訊監控外,另一個 Edge AI 的應用則是影音內容產製。受到影音檔案容量指數級成長、AI 創作普及與多人協作之需求,高效能儲存與低延遲傳輸已成為影響創作效率的關鍵因素。

QNAP
QNAP智慧視訊產品部部長Hanz Sung指出,結合Deep Search、SkiLLM等AI服務,可讓視訊監控系統從被動記錄升級為主動分析的監控顧問。
圖/ 數位時代

QNAP 智慧儲存產品經理 Eddie Chuang 表示,QNAP 新一代 NAS 機種不僅支援 Thunderbolt™ 5 高速傳輸、可擴充 25GbE/100GbE、內建 NPU 加速等設計,更運用 AI 提升影音團隊管理與使用素材的效率,例如:透過地端 AI 運算,NAS 可以進一步化身為專案知識庫,協助團隊查詢過往剪輯邏輯、彙整客戶回饋,甚至快速確認素材版權狀態。

QNAP
QNAP智慧儲存產品經理Eddie Chuang表示,新一代NAS支援Thunderbolt 5高速傳輸與內建NPU加速,運用地端AI提升影音團隊協作效率。
圖/ 數位時代

從資料確信復原、高可用性到主動式威脅偵測,QNAP 層層築起營運韌性

除了 Edge AI 佈局,本場論壇的第二個主軸「營運韌性」,則從資料備份、高可用性與資安三個面向出發。QNAP 總經理劉文義也於開場引述 QNAP 於 8 月針對台灣 241 家企業進行的資安韌性調查,指出 71% 企業的資安綜合評級落在「待強化」以下,更有 53% 無法確保備份免於被刪除或篡改,揭示了國內企業 IT 架構在應對資安攻擊與營運中斷時的重大潛在風險。

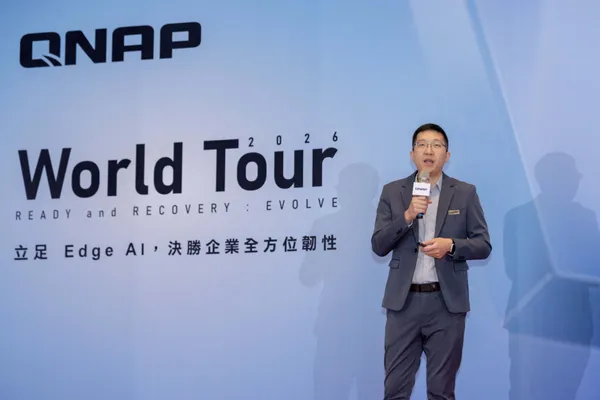
QNAP 資深智慧儲存產品經理 Jack Wang 認為,企業資料備份現正面臨的挑戰是,遭遇災難或事故時,備份資料能否「真正被完整還原」,讓營運迅速恢復正常。為此,QNAP 在最新的備份解決方案 HDP for Business 中,整合自動化備份驗證與快速還原機制。當資料備份完成後,自動於 NAS 上以虛擬機 (VM) 開機驗證,並將過程錄影存證,讓 IT 主管與稽核人員有實際可查驗的復原證明;一旦事故真的發生,Instant Restore 則能直接將備份以 VM 型態在 NAS 上啟動、暫時接手服務,將復原時間從過去以天為單位來計算縮短至分鐘等級,為企業營運建立第一道防線。

QNAP
QNAP資深智慧儲存產品經理Jack Wang說明,HDP for Business整合自動化備份驗證,搭配Instant Restore可將復原時間縮短至分鐘等級。
圖/ 數位時代

除了備份資料的可復原性,確保關鍵服務在故障發生時依然能持續運作,更是營運韌性的重中之重。尤其隨著 AI 應用深入核心業務,一旦系統遭受非預期停擺,影響的不只是 IT 部門,更可能直接造成營運中斷與商業損失。為此,QNAP 針對硬體、系統、站點、容量及應用五個可能發生故障的層級,分別提出對應解決方案,協助企業打造高可用性的 IT 架構。

QNAP 資深儲存系統產品經理 Oliver Lam 進一步舉例,像是系統層的 QuTS hero High Availability Manager 採用 Active-Passive 雙機叢集,可在 90 秒內完成故障切換;硬體層的 ES NAS 則透過 Active-Active 雙主控架構,在控制器故障時,可於 30 至 60 秒內接管服務,讓企業在遭遇突發故障時,關鍵服務仍能快速切換至備援系統,將停機時間與營運衝擊降至最低。

QNAP
QNAP資深儲存系統產品經理Oliver Lam舉例,QuTS hero High Availability Manager可在90秒內完成故障切換,強化企業高可用性架構。
圖/ 數位時代

而造成系統停擺的原因,除了重大災害,可能是資安攻擊,因此,營運韌性的另一道防線,就是在威脅真正造成破壞之前,及早發現異常。QNAP 先進網通產品經理 Ruby Chan 指出,面對勒索軟體、零日攻擊等資安威脅,企業需要的資安工具,不只是可以防禦威脅,更要具備主動持續偵測與快速應變能力。

QNAP
QNAP先進網通產品經理Ruby Chan指出,面對勒索軟體與零日攻擊等資安威脅,企業所需的資安工具須具備主動持續偵測與快速應變能力。
圖/ 數位時代

自推出以來,深獲企業客戶青睞的 QNAP ADRA NDR X 內網資安防禦解決方案,內建超過 4.3 萬筆且還在持續更新的特徵規則,不僅能偵測出已知攻擊,還搭配 AI 行為分析技術去建立裝置的日常行為基準,主動辨識零時差攻擊與異常行為;更透過 LLM 將可疑封包與事件串連成完整攻擊鏈,協助 IT 人員快速掌握威脅脈絡。當系統偵測到高風險事件時,還能與 QNAP NAS 聯動、自動觸發快照,保留遭到加密或破壞前的資料版本,將資安防護從威脅偵測一路延伸到事件應變與資料復原,建立更完整的營運韌性防線,協助中小企業以高性價比的資安投資,輕鬆實現企業級內網防護能力。

當 AI 從雲端走向邊緣,企業 IT 基礎架構肩負的任務也隨之擴大,既要支撐 AI 創新,更要確保資料安全與營運不中斷。從 Edge AI 平台、場域應用,到資料復原、高可用性與資安防護,QNAP 正持續擴展 NAS 的角色,躍升為數位資產與營運連續性的關鍵守護者,協助企業打造穩健的 IT 底座,以全力追求創新、運用 AI 創造更大的商業價值;而QNAP 也深信再強大的技術,最終都要回到每一位使用者的日常體驗 ─ 安全、便利、穩定可靠。

QNAP
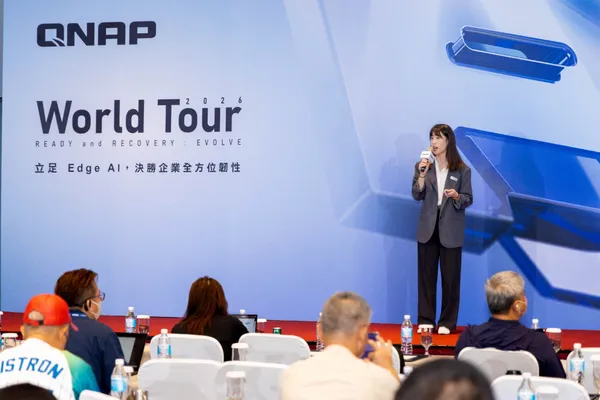
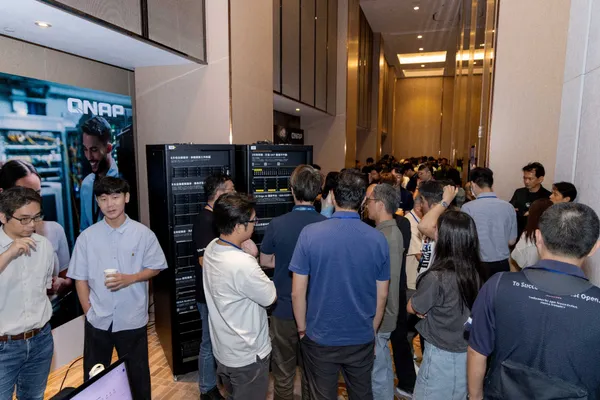
QNAP World Tour 2026台北場吸引大批IT從業人員到場,展區同步展示邊緣AI伺服器、企業級全快閃NAS等多項新品實機。
圖/ 數位時代
QNAP
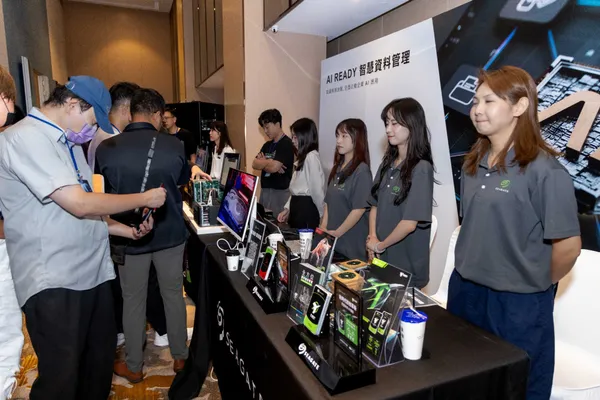
現場同步展出Seagate等合作夥伴的「AI READY智慧資料管理」方案,呼應論壇聚焦Edge AI與企業韌性的雙主軸命題。
圖/ 數位時代

錯過了台北場沒關係! QNAP World Tour即將進行全台巡迴
立即報名:
QNAP World Tour 2026 高雄場
10/22 (四) | 13:00- 16:00 |
高雄翰品酒店春耕廳
https://campaign.qnap.com/registration_QNAPWorldTour2026_Taiwan_Kaohsiung
QNAP World Tour 2026 台中場
11/05 (四) | 13:00- 16:00|
台中福華大飯店 5F CR500 會議室
https://campaign.qnap.com/registration_QNAPWorldTour2026_Taiwan_Taichung

登入數位時代會員

開啟專屬自己的主題內容,

每日推播重點文章

閱讀會員專屬文章

請先登入數位時代會員

看更多獨享內容

請先登入數位時代會員

開啟收藏文章功能,

請先登入數位時代會員

開啟訂閱文章分類功能,

請先登入數位時代會員

我還不是會員, 註冊去!
追蹤我們
台達電全解讀
© 2026 Business Next Media Corp. All Rights Reserved. 本網站內容未經允許,不得轉載。
106 台北市大安區光復南路102號9樓