AI讓駭客找漏洞的速度愈來愈快,企業卻不一定來得及修補。更棘手的是,即使企業做好自身防護,也可能因為供應商遭駭,連帶造成客戶資料外洩。
2026年10月,PHP爆出2個被稱為「PHP2Shell」的重大漏洞,攻擊者不需登入,就可能遠端執行惡意程式。PHP是全球網站廣泛使用的程式語言,據W3Techs統計,在可辨識後端語言的網站中,約70%使用PHP,多國政府網站因此預防性下線。
值得注意的是,其中一個問題早在2024年就被發現,當時卻找不到攻擊方法。直到資安研究員借助AI,才找出利用漏洞的方式,迫使PHP官方在10月21日緊急修補。
同月,日本航空、全日空與國泰航空也接連傳出乘客資料外洩,問題都指向共同使用的訂位系統商Amadeus。根據各家公告,日航約9.2萬名、全日空約3.78萬名旅客受影響,國泰則有約5.3萬筆訂位紀錄遭存取。這起事件也凸顯,即使企業本身沒有直接遭駭,供應鏈的資安漏洞仍可能波及大量客戶。
以下 Q 為《數位時代》創新長黃亮崢提問,A 為戴夫寇爾(DEVCORE)共同創辦人暨執行長、台灣駭客協會首位榮譽理事長翁浩正回答。翁浩正將拆解 AI 如何讓攻守失衡、供應鏈風險為何成為最大威脅,以及企業與一般人該從哪裡補強。

文章目錄
Q1:AI 資安攻防失衡,防守方為何越來越吃虧?
Q2:PHP2Shell 漏洞 2 年前就被發現,為何現在才引爆?
Q3:AI 漏洞通報暴增,修補與軟體更新為何跟不上?
Q4:AI 資安服務商怎麼挑,員工使用 AI 又該怎麼管?
Q5:Amadeus 個資外洩暴露哪些供應鏈資安風險,企業出事後該如何面對消費者?
Q6:企業資安該從哪裡補強,老闆要先改變哪些觀念?
Q7:個資外洩怎麼辦,一般人如何保護帳號與資料?
Q1:AI 資安攻防失衡,防守方為何越來越吃虧?
A: 我第一次看到這些模型的時候,第一個想法可能不只是資安,而是現在學賣雞排還來得及嗎?
AI 的判斷力不見得像人類那麼刁鑽,但它不會累、沒有心態問題,只要錢包夠厚、token 夠多,就可以不休息地做很久。所以人類的防禦只要有一點缺口,遲早會被 AI 找到,攻守之間的不對稱被拉得更大了。
2026 年下半年以來資安事件超級多,很多是從企業邊邊角角的小疏失被打進來。我觀察到企業端有 2 個比較嚴峻的破口:
- 開發習慣: 很多企業、甚至個人創業者用 AI 做 Vibe Coding(以自然語言指揮 AI 寫程式),做出來的網站把金鑰直接寫死在前端,或加密做得不夠好。這代表主導者的資安概念不足。
- 攻擊面管理: 開著忘了關的測試主機、給員工用卻沒做阻擋的服務,AI 絕對會找出來。以前駭客組織也掃得出來,但 AI 不會累、可以自動化,叫它去掃這幾家公司暴露了哪些服務,它可以全部做掉。
網路上也已經有用 AI 做攻擊的開源工具,把規劃、進攻的角色切開,各自用不同模型自動化攻擊。對犯罪者來說,只要能打進去、拿到資料就好,不用管造成什麼影響。
反觀防守方,我認為卡在 2 個層面:
- 修補需要人判斷: AI 沒有足夠的脈絡,判斷這個修補該不該做、會不會牽動其他業務和系統,必須靠人判斷,人就成了決策效率的瓶頸,所以很多企業不敢讓 AI 修。
- 疲於奔命: 這幾個月來,企業到處都在起火,連起火點都找不到。滅火需要規劃、需要測試機制,現在也不可能直接叫 AI 去做。
分析、漏洞挖掘、比較基本的攻擊,AI 都已經做得到,防禦和修補卻還在實驗階段。所以防守端更要加速讓 AI 落地,讓企業真的用得上。
Q2:PHP2Shell 漏洞 2 年前就被發現,為何現在才引爆?
A: 這次PHP2Shell的2個漏洞,其中一個涉及記憶體不足的問題,早在2年前就有人通報,但當時找不到攻擊方法,因此沒有優先修補。這就像急診室的檢傷分級,重傷的先救,不緊急的往後排。軟體漏洞也是如此,資源有限時,無法被利用的問題通常不會優先處理。
但AI改變了這個情況,過去研究員得花大量時間追查程式邏輯,比的是誰研究得更久、更深入;現在AI能協助找出攻擊方法,讓原本被認為無法利用的bug,變成真正的資安漏洞。
問題是,AI加快了漏洞研究,修補速度卻跟不上。過去開源社群收到通報後,會審查、討論修補方式,再安排版本更新。如今通報量可能增加到過去的3至10倍,有限的人力根本處理不完。
多數企業選擇開源軟體,是因為免費、成本低,又有社群協助維護。但現在漏洞愈來愈容易被找出來,維護人力卻不足,企業可能遲遲等不到更新。相較之下,商業軟體至少有合約保障,企業還能要求廠商加快修補。
所以企業如果高度依賴開源軟體、函式庫或元件,就要特別留意開發團隊處理漏洞通報的能力,以及更新頻率。長期缺乏維護的軟體,風險自然更高。
Q3:AI 漏洞通報暴增,修補與軟體更新為何跟不上?
A: 最大的問題是,原廠的修補資源完全沒有跟上。網路上有一種漏洞獎勵計畫(bug bounty),依漏洞嚴重性發獎金給通報者,現在超級多都關掉了。因為有 AI,挖漏洞成本很低,有人會算 CP 值,花多少錢買 token、挖完能賺多少,划算就拚命挖、拚命通報。
但 AI 會出錯,很多單位收到大量 AI 通報,有的不正確,有的是沒什麼衝擊的小 bug,有的是 AI 幻覺胡謅的,還可能一個漏洞被好幾十人重複通報,審漏洞的人每一份都得看,根本處理不完。這是現在資安圈最辛苦的一件事。
保密期間的消息走漏,影響也非常深遠。本來可以完整地分析、修補、釋出,現在變成分秒必爭,一緊急就會出錯,修復可能沒修好。更新檔若在正式公開前先被釋出,攻擊者就能分析這次更新改了什麼、反推出漏洞,寫出攻擊程式去打還沒更新的人,這是非常嚴重的行為。
那該第一時間更新,還是等別人當白老鼠?我認為要把更新分成 2 種:
- 安全性更新: 代表有漏洞可能被利用,要第一時間修、越快越好,尤其是網路上的伺服器、主機。
- 功能性更新: 影響層面比較廣,比較有機會造成新的 bug,可以選擇性地安裝。
但很多軟硬體的更新並沒有把這 2 種分開,我認為這是不對的。Windows、macOS 等大廠已經做到區分,很多企業產品和消費性產品卻還沒跟上。
接下來大家會面臨「整天都在更新」。漏洞量劇增,攻擊事件也會劇增,原廠更新跟著變多,使用者和企業的更新頻率一定要增加。
Q4:AI 資安服務商怎麼挑,員工使用 AI 又該怎麼管?
A: 資安就是信任。現在有人覺得有 AI 就能開資安公司,用 AI 代理人自動化做紅隊(扮演駭客、實際模擬入侵企業,藉此找出防禦漏洞的資安演練)、拚命打,國外有這樣的公司。但如果沒有技術背景,無法分辨 AI 的產出對不對,就只剩價格和速度的優勢。而且若用雲端模型呼叫 AI 代理人做攻擊,卻沒取得客戶同意上雲端,客戶資料就可能因此外洩。
所以挑資安夥伴,要請對方講很實務的,例如怎麼確保演練資料不外洩。如果他只說會遵守 GDPR(歐盟一般資料保護規則)、有 ISO 認證,就要再問研究員從研究、進攻到交付,中間怎麼做。問得越細,越能知道對方有沒有底子。
至於員工用 AI,我建議先把底線抓清楚,做 2 種分級,再給資源讓員工用:
- 資料分級: 講清楚哪些資料絕對不能外流、不能上雲端,並提供教育訓練。
- AI 能力分級: 聊天問問題、產檔案、操控電腦、當代理人自動做事,每一種權限都不一樣,要讓所有人知道給它什麼權限、公司接受哪些風險。
Q5:Amadeus 個資外洩暴露哪些供應鏈資安風險,企業出事後該如何面對消費者?
簡答:供應鏈上每個節點的風險是共享的。企業應透過資安合約、紅隊演練與稽核監督供應商;出事後要主動通知顧客、說明影響與處置,並公開事件時間軸。
A: 這起事件從 2023 年就開始,起點早於大模型能力的大幅提升,但 AI 對犯罪組織還是有幫助。以前複雜的供應鏈關係要人去研究,現在 AI 可以自動化完成,蒐集情資、尋找進攻點都快很多。以前會有僥倖心態,覺得明年再做就來得及;現在 AI 不會等你明年才來打,很多基礎防護已經不能有疏失。
供應鏈安全是現在全世界資安最大的威脅之一。供應鏈上每一個節點的風險是共享的,你的供應商有多不安全,你就有多不安全。航空業格外辛苦,系統選擇不多,想換供應商也沒什麼可換。
所以作為甲方,企業必須監督供應商有沒有做好資安:
- 簽資安維護合約: 短期先跟供應商檢討事件怎麼發生、未來怎麼避免;長期要求供應商提出資安策略與成熟度評估,並在合約中規定發生資安事件或有漏洞通報時,必須在多少天內處理、回應、負起全責。
- 紅隊演練納入供應商: 我們之前有專案,甲方事先跟供應商講好,演練範圍也包含供應商,我們也真的從供應商的主機、後台進到了甲方的系統。
- 做資安稽核: 由有技術背景的人去問最近一次資安事件通報是什麼、流程是什麼、有沒有簽核紀錄,就能知道對方資安做得如何,做不好就開缺失。
資料外洩之後,應該負責任地做好後續。美國金融機構就有規定,發生資安事件時必須通知顧客:發生了什麼事件、在什麼時間點、被拿走什麼資料、對你有什麼影響、企業做了哪些處置,以及後續的專屬聯絡方式。
台灣目前好像沒有太嚴格的要求,民眾只會覺得又出事了、資料又掉了,那怎麼辦?我已經聽到很多圈外人說,重訊上的資安事件全都是「無重大影響」,所以重訊不值得一看,大家會麻木。願意坦誠面對的企業超級少,但好企業要看他怎麼面對資安事件:主動通知消費者並致歉、說明哪些資料受影響與如何理賠,最重要的是公開時間軸,從內部發現惡意程式、經過怎樣的調查,到什麼時候資料被拿、什麼時候緊急應變、什麼時候讓消費者知道,再說明企業的下一步。
Q6:企業資安該從哪裡補強,老闆要先改變哪些觀念?
簡答:策略先行。可用網路防禦矩陣(CDM)盤點缺口,或先做一次紅隊演練找出破口;老闆要先假設公司一定會出事,別把買工具當萬靈丹,同時縮小對外與內部的攻擊面。
A: 我的心態永遠是策略先行,先知道藍圖,再把東西補起來。
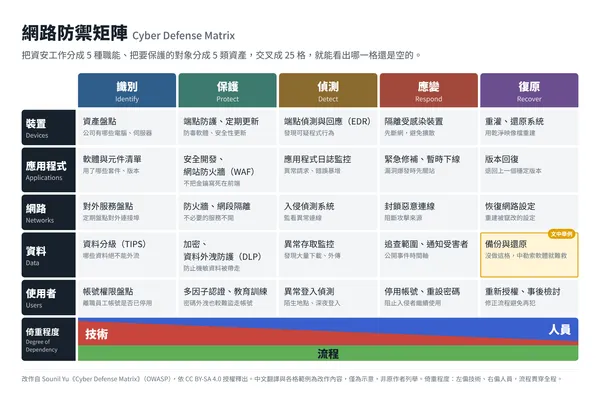
我常建議資安長用「網路防禦矩陣」,把企業所有資安該做的事分成 5×5 的矩陣:一軸是識別、保護、偵測、應變、復原等資安工作,另一軸是使用者、應用程式、資料、網路等資產。把做過的事填進格子,就能一眼看出哪一塊是空的。例如資料復原沒做,遇到勒索軟體是不是就完了?那一塊就得補。
現在企業到處都在滅火,無暇看策略,但還是要先盤點現在有什麼、再看要往哪裡走,找出中間的落差,不能急。如果真的什麼都沒做、不知道該怎麼辦,反過來的做法是先「被打一次」:找資安團隊或內部團隊模擬攻擊者做紅隊演練,看哪些地方被打穿,再檢討哪些環節要補。
老闆則要先轉變 2 個觀念:
- 先設想一定會出事: 要先設想公司會發生資安事件,甚至已經發生了,只是還不知道。有這個想法,就會知道必須投入資源,必須要有資安團隊和資安長。
- 沒有萬靈丹: 不要覺得買了很多網路防禦設備就安心。若有人直接走進辦公室,把裝置插進你的電腦,一樣可以進行實體攻擊。工具一定還需要人、團隊和廠商協助,才會有效果。
另一個關鍵觀念是「攻擊面」:開在網路上的主機越多,能攻擊的地方就越多,所以不必要的就不開,地端主機只要對外開了服務也算。內部也是攻擊面,很多企業的內部入口網站把請款、請假、各種工具和文件全放上去,那一台就成了最大的進入點,員工電腦被入侵或員工挾怨報復,都可能從內部攻擊。
把系統放在 Google Cloud、AWS 這類大廠服務上,也不代表就安全。網路連線、硬體這些基礎設施是他們的,但應用程式是我們自己的,而應用程式才是最高機率被攻擊的點。
Q7:個資外洩怎麼辦,一般人如何保護帳號與資料?
簡答:先假設個資早已外洩,別因對方知道你的個資就相信他的身分。能開多因子認證的帳號都開啟,並定期備份檔案與照片;做好這些基本功,就能避開大部分損失。
A: 網路圈有個笑話:現在是 Open Data 的時代,除了政府資料公開,民眾的個資也是公開的。
這個笑話很悲傷。我們的姓名、地址、電話、身分證字號、慣用密碼、消費紀錄,都非常高機率已經被犯罪組織拿走了。所以有人說他知道你的身分證字號,你要想的是:然後呢?有人知道你的身分資料,不代表他就是對的人;有人說得出你的密碼,不代表他入侵了你的電腦。
但也不能雙手一攤。以前掉的收不回來,現在要做的是帳號保護。各個網站能開多因子認證(MFA,常見的是兩步驟驗證 2FA)的都開,輸完密碼後還要輸入手機驗證碼才能登入,帳號就不容易因為密碼外洩被盜。
另一點是個人資料備份,檔案、筆電資料、照片都可以備份,勒索軟體不只攻擊企業,民眾也會是目標。
至於覺得自己是小人物、資料裸奔也沒關係的人,裸奔會冷,還是不好。現在的攻擊不會區分你是不是重要人物,你可能就是 1 萬筆個資中的其中一份,攻擊者是一整包拿走,你一定還是會受影響。只要把最基本、最簡單的事做好,就能避開大部分損失。
(本文初稿為 AI 編撰)