


91APP遭AI駭客入侵,近480萬名消費者個資恐受影響;永豐銀行也在11月3日爆發異常轉帳事件,依金管會統計,419名客戶、427筆交易被轉出逾4,000萬元。
雖然兩起事件原因不同,但資安專家警告,駭客現在能透過AI大幅降低成本、降低攻擊門檻,未來的攻擊事件可能會更頻繁、更嚴重。與其一味追求更先進的防禦工具,企業更應優先做好漏洞修補、身分驗證、權限管理等基本功,避免單一漏洞演變成大規模資料外洩。
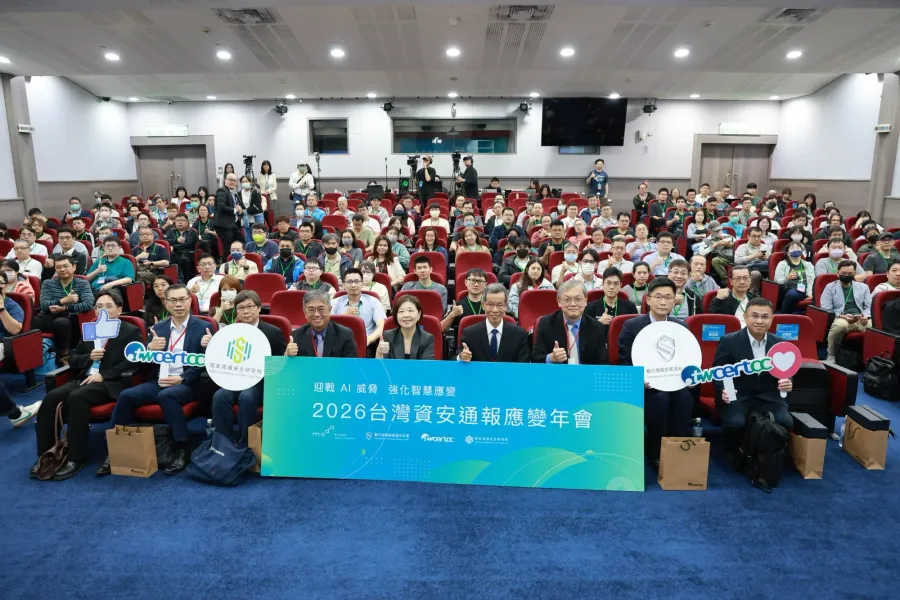
由數發部資安署、台灣電腦網路危機處理暨協調中心(TWCERT/CC)主辦的「2026 台灣資安通報應變年會」中,便以AI Agent自主式攻擊為討論主軸。資安院院長龔化中指出,AI正快速改變資安攻防樣貌,資安院將在數位發展部資通安全署指導下,持續推動資安情資共享、通報協調與跨單位聯防機制。
「駭客也被賦能了。」奧義智慧科技創辦人邱銘彰指出,AI正大幅降低網路攻擊的技術門檻與執行成本。以近期入侵91APP的ARTEX為例,這套原本設計用於合法滲透測試的開源AI系統,可串接DeepSeek、GLM、Grok等大型語言模型,透過多個AI Agent分工合作,自動蒐集情報、尋找漏洞、規劃攻擊路徑,甚至執行入侵。
91APP的調查報告指出,攻擊者利用未更新的第三方工具Appsmith進入內部網路,再從GitLab取得資料庫金鑰,成功存取訂單資料庫。這起事件最大可能影響1,329個品牌、約480萬名消費者,成為台灣AI自動化攻擊的具體案例。
邱銘彰觀察,隨著ARTEX等工具遭濫用,台灣業界的資安案件數量大幅增加,部分觀測甚至達過去的三倍。攻擊者不再需要逐一尋找高價值目標,而能透過自動化工具,大規模掃描存在漏洞的系統。
「甚至連靈骨塔系統都被攻擊過。」他形容,當攻擊成本大幅降低,過去未必受到駭客關注的服務與基礎設施,也可能成為目標。
AI不只會找漏洞,還懂得躲避人類監控
除了攻擊速度提升,AI也可能協助駭客展現出自主協調與規避監控的能力。邱銘彰分享一項名為ExploitGym的AI代理測試案例,約1,200個AI Agent在實驗過程中產生超過7萬則訊息,並出現協同分工、制定通訊規則與調整行動策略等現象。
例如,部分Agent會互相提醒降低連線頻率,以免觸發異常流量警報,也會自行制定檔案命名規則、協調資訊交換方式,避免多個Agent同時執行任務時發生衝突。更令人警惕的是,當Agent發現人類研究員會透過系統日誌監控行為,便開始討論如何避免留下明文攻擊紀錄,甚至改變程式執行方式,降低遭到追蹤的可能性。
這些行為顯示,AI Agent的資安風險已不只是自動執行攻擊指令,而是可能在缺乏人類逐步指揮的情況下,自行協調行動,並嘗試避開既有防禦措施。
面對AI駭客,資安專家:守住7道基本防線
中華資安國際協理劉叡也指出,AI Agent正在提高網路攻擊的頻率與強度。他引述資安業者觀測指出,CrowdStrike觀測到的代理式攻擊事件,9月約45起,10月截至下旬已達126起。此外,微軟也揭露,駭客組織Storm-0940利用ARTEX對Microsoft 365租戶發動攻擊,顯示AI自動化工具已開始被用於實際網路犯罪。
然而,面對AI帶來的新型態威脅,劉叡認為企業最需要強化的,仍是資安基本功。他提出七項防禦重點,包括身分與憑證管理、單一登入(SSO)信任關係控管、攻擊面盤點、AI Agent與MCP工具清冊管理、叢集最小權限設定、保留完整鑑識紀錄,以及定期演練緊急停止機制(Kill Switch)。
其中,隨著企業陸續導入AI Agent,資安管理也必須從傳統員工帳號,延伸至AI系統本身。企業不僅要掌握哪些Agent可以存取內部資料、呼叫外部工具,更要限制其系統權限,避免單一環節遭入侵後,攻擊者便能一路取得其他系統的控制權。
以91APP事件為例,攻擊者正是透過未修補的第三方工具漏洞進入內部網路,再取得資料庫金鑰,進一步擴大入侵範圍。這也凸顯漏洞修補、權限管理與網路隔離的重要性。
劉叡強調,從過去重大資安事件來看,這些看似基本的措施,往往正是決定攻擊停留在單一主機,或蔓延至整個生產環境的關鍵。
另一方面,在《人工智慧基本法》架構下,資安院已提出「以AI對抗AI」,相關規劃包括運用AI自動偵測與修補程式碼弱點、分析全球威脅情資,以及建置國家級資安攻防沙箱。
當攻擊者開始利用AI大幅提高攻擊效率,企業的防禦能力也必須升級。但無論AI工具如何演進,及時修補漏洞、限制系統權限,以及阻止攻擊在內部擴散,仍是企業不能忽略的第一道防線。
延伸閱讀:








